750 тысяч рублей получат «белые хакеры» от компании Яндекс


 10 июня 2021, 21:20

IT-компания объявила о запуске программы «Охота за ошибками». За обнаруженную брешь в кибербезопасности продуктов компании специалистов в сфере ИБ ждёт премия. Выше всего оцениваются уязвимости, которые позволяют потенциальным злоумышленникам совершить так называемую инъекцию — то есть выполнить на сервере свой код. Максимальный размер денежного вознаграждения составит 750 тысяч рублей, сообщается в блоге Яндекса.
Все сообщения «этичных» хакеров будут немедленно рассмотрены дежурными инженерами службы безопасности вместе с командой сервиса, в котором найдена ошибка.
С 2012 года Яндекс в общей сложности перечислил экспертам в сфере информационной безопасности, которые обнаружили уязвимости в сервисах и приложениях компании, 30 млн рублей.
Фото — pixabay.com
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
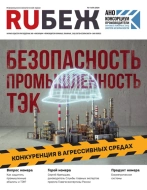
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
Вчера в 20:36
Наталья Андрианова временно возглавила Росавиацию
Вчера в 15:08
АКИТ предложила порядок работы бизнеса при сбоях ГИС
25 октября 2026
Дарья Канева: прибыльный отель можно построить в любой локации
.png)