Хакеры могут захватить самолет посредством Wi-Fi


 07 августа 2014, 14:42
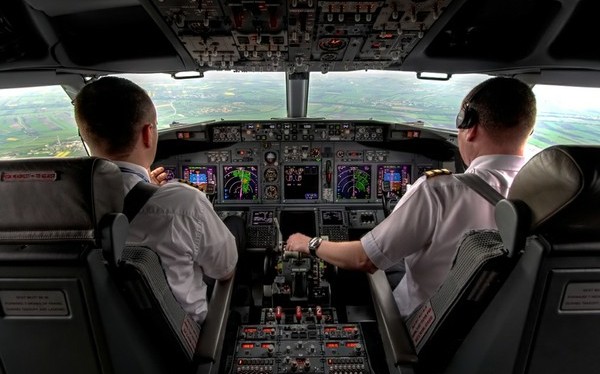 Рубен Сантамарта, исследователь проблем кибербезопасности компании IOActive, считает, что нашел способ взлома аппаратуры спутниковой связи в самолетах. Для этого, по его словам, может использоваться бортовая сеть Wi-Fi и даже развлекательные системы для пассажиров.
Сантамарта собирается представить технические детали своего исследования в Лас-Вегасе, на ежегодной конференции Black Hat – мероприятии, которое посещают тысячи хакеров и экспертов по безопасности.
Исследователь объясняет, что оборудование, которое он тестировал, практически не защищено от стороннего доступа. В своей работе он использовал так называемый метод декодирования встроенного ПО, применяемого в оборудовании таких производителей, как Cobham Plc, Harris Corp, EchoStar Corp's Hughes Network Systems, Iridium Communications Inc и Japan Radio Co Ltd.
Хакер может использовать сигнал бортового Wi-Fi или развлекательной сети для пассажиров, чтобы модифицировать систему спутниковых коммуникаций, которая напрямую связана с навигационным оборудованием и системой защиты лайнера. Такое заключение было сделано по результатам опытов в мадридской лаборатории IOActive. По словам автора исследования, повторить это в реальных условиях довольно сложно. А обнародовать свое открытие он решил для того, чтобы компании-производители обратили внимание и устранили имеющиеся недостатки.
Представители Cobham, Harris, Hughes и Iridium подтвердили некоторую информацию, о которой поведал Сантамарта, однако попытались опровергнуть наличие рисков.
Специалисты из Cobham, чье спутниковое оборудование Aviation 700 проверял эксперт IOActive, отмечают, что хакерам не под силу использовать сигнал Wi-Fi, чтобы повредить ключевые системы самолета. Грег Кейрес, сотрудник пресс-службы Cobham, в частности, говорит, что для этого злоумышленникам необходим физический доступ к системам компании. «На рынке авиации и морского транспорта, с которыми мы сотрудничаем, существуют жесткие правила ограничения доступа к системам», – объясняет Кейрес.
В апреле Сантамарта опубликовал 25-страничный отчет, в котором описаны многочисленные баги встроенного ПО аппаратуры спутниковой связи производства Cobham, Harris, Hughes, Iridium и Japan Radio Co, а также возможные сценарии взломов. Системы этих компаний используются в различных индустриях, в частности, в аэрокосмической отрасли, секторе военного и морского транспорта, энергосистем и коммуникаций.
Пресс-секретарь Harris Джим Барк уверяет, что специалисты компании, изучив нюансы, о которых рассказал Сантамарта, пришли к выводу, что если и имеется риск, то он весьма незначителен.
В оборудовании всех пяти производителей присутствует одна и та же проблема – процесс использования закодированных учетных данных для доступа, который предоставляет техникам сервисной службы возможность доступа к любой части аппаратуры с помощью идентичного логина и пароля. Проблема заключается в том, что мошенники могут добраться к этим паролям, взломав встроенное ПО.
Пресс-секретарь Hughes Джуди Блейк настаивает, что закодированные данные являются необходимой составляющей любого клиентского сервиса. И худшее, что может сделать хакер, – повредить линию связи.
Сантамарта намерен ответить на комментарии производителей во время своей презентации.
«Не уверен, что мы можем провести атаку на аппаратуру в кабине пилота посредством развлекательной системы, – поясняет представитель дирекции Black Hat Винченцо Иоццо. – Но пугает именно характер замеченных уязвимостей, ведь они касаются базовых аспектов безопасности, о чем производители непременно должны быть осведомлены».
Конференция Black Hat впервые состоялась в 1997 году, с тех пор аналитики стали использовать это мероприятие для демонстрации своих революционных открытий. Так, в 2009-м хакеры Чарли Миллер и Колин Маллинер рассказали о методе взлома iPhone с помощью текстового сообщения, после чего Apple Inc выпустила обновление для устранения этого дефекта.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!


Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)