Как меняются требования бизнеса к кибербезопасности


 13 июля 2026, 07:30
 © Сгенерировано ИИ
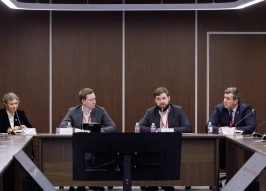
Возможности хакеров растут: использование искусственного интеллекта сделало атаки более быстрыми, дешевыми и масштабными. В этих реалиях компаниям приходится пересматривать подходы к защите данных и жестче просчитывать экономику ИТ-проектов. На международной выставке ИННОПРОМ-2026 прошла профильная дискуссия, где представители ИБ-индустрии и крупного бизнеса обсудили новые стандарты киберустойчивости и определили защитные меры, на которых категорически нельзя экономить.
Современные заказчики практически перестали покупать отдельные ИБ-продукты. Спрос сместился в сторону комплексного закрытия ИТ-задач, когда вместе с софтверными лицензиями приобретаются услуги по их внедрению, экспертному сопровождению и непрерывной технической поддержке.
Параллельно развитие технологий заставляет создавать решения под конкретные, ранее не существовавшие запросы. Например, для беспилотных машин, задействованных при добыче горной руды, стандартных антивирусных программ уже недостаточно — здесь требуются специализированные системы глубокого мониторинга технологических процессов. Бизнес больше не ищет абстрактную «защиту всего периметра», фокус сместился на безопасность критически важных сервисов и непрерывность конкретных производственных циклов.
На чем компаниям нельзя экономить
Участники рынка выделили три основных направления, урезание бюджетов по которым гарантированно приведет к финансовым и репутационным потерям:
- Цифровая грамотность сотрудников. Человек остается самым уязвимым звеном в системе защиты любой организации. Экономить на обучении персонала — как рядовых пользователей, так и ИТ-специалистов — недопустимо. Сюда же относится соблюдение базовой цифровой гигиены: внедрение сложных паролей и обязательное использование двухфакторной аутентификации.
- Подготовка кадров с обеих сторон. Необходимы инвестиции как в обучение внутренних ИБ-команд, так и в подготовку квалифицированных разработчиков защитного софта.
- Превентивная защита. Профилактика и предварительная настройка систем позволяют отсечь подавляющее большинство типовых угроз еще на подлете.
При формировании бюджета эксперты рекомендуют использовать риск-ориентированный подход: детально оценить имеющуюся инфраструктуру, выявить наиболее критичные узлы и внедрять решения под конкретные бизнес-риски, соблюдая баланс между тотальным контролем и свободой действий пользователей.
Четыре этапа зрелой киберзащиты
Для выстраивания эффективного контура безопасности специалисты «Лаборатории Касперского» рекомендуют непрерывно закрывать четыре базовых процесса:
- Прогнозирование: анализ актуальных уязвимостей и моделирование потенциальных действий хакеров на рынке.
- Предотвращение: создание барьеров для минимизации вероятности успешной атаки.
- Детектирование: оперативное обнаружение подозрительной активности внутри сети.
- Реагирование: наличие четких сценариев и инструментов для быстрого восстановления систем после инцидента.
Главный вывод дискуссии: ИБ-службы должны работать в максимально тесной связке с руководством предприятий. Задача безопасности в современных условиях — помогать бизнесу развиваться и адаптироваться к угрозам, выступая в роли умного навигатора, а не запрещающего шлагбаума.
Читайте также: Руслан Шайдуллин: «Мы переходим от реагирования на последствия к превентивным мерам»
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
«Аладдин» получил сертификат ФСТЭК России на комплекс многофакторной аутентификации MFA JaCarta-3
«Турбо Облако» запустило управляемый сервис векторной СУБД Qdrant для ИИ-проектов
12 ноября 2026 года CNews проводит 19-ое ежегодное мероприятие «CNews Forum 2026: Информационные технологии завтра»
30% компаний увольняют сотрудников после инцидентов с коммерческой тайной
В РСПП обсудили, как расширение охраны IT-разработок изменит рынок
«Додо Пицца» подверглась кибератаке: в Сеть попала база данных клиентов за 15 лет
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК