Цифровой периметр музея: как защитить экспонаты, фонды и кассы от кибератак


 Вчера в 09:41
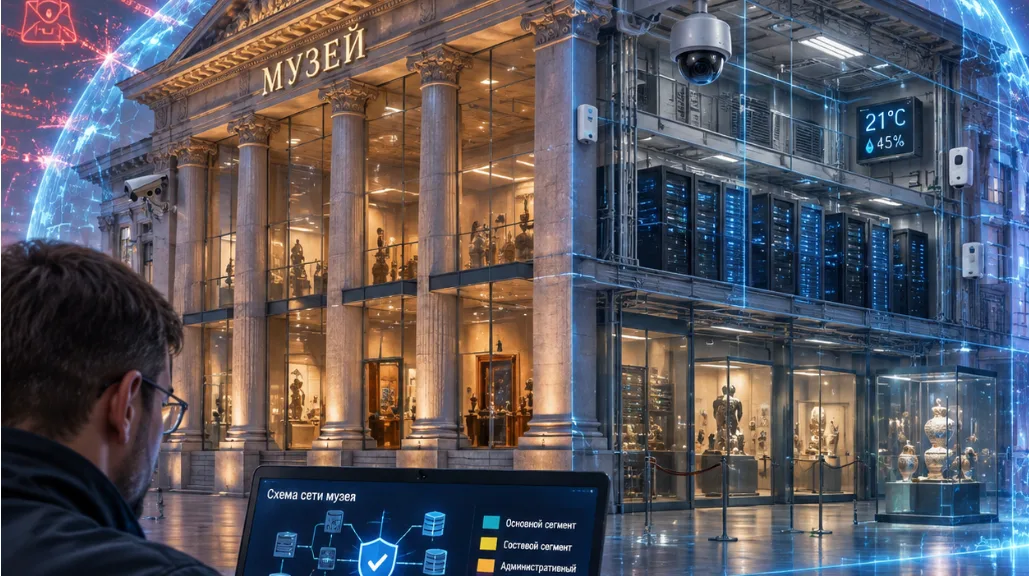 © Сгенерировано нейросетью
Современный музей или театр — это не только исторические залы и экспозиции, но и сложная IT-инфраструктура. Серверы, рабочие станции, IoT-климат-контроллеры, системы освещения, лифты и кассовые аппараты могут стать точкой входа для цифровых преступников. Самые критичные элементы, которые могут выйти из строя, — это системы климат-контроля (угроза экспонатам), продажи билетов (личные данные и деньги), контроля доступа и пожарной сигнализации. Защита всех этих компонентов должна строиться на концепции нулевого доверия: все устройства потенциально скомпрометированы.
Один из показательных инцидентов произошел в 2023 году в европейском музее. Злоумышленники через уязвимость в устаревшей прошивке IoT-контроллера получили доступ к сети, зашифровали данные и потребовали выкуп. Причина — отсутствие сегментации сети и устаревшее программное обеспечение.
Журнал RUБЕЖ попросил Егора Макарова, технического директора компании TechCore, ответить на вопросы о том, как выстроить защиту цифрового периметра учреждения культуры.
— Почему климат-контроль становится мишенью для атак?
Егор Макаров: Климат-контроль напрямую влияет на сохранность экспонатов. Если злоумышленник получает доступ к контроллеру через уязвимость в прошивке, он может не только нарушить температурный режим, но и использовать устройство как точку входа во внутреннюю сеть. Поэтому IoT-устройства должны быть изолированы в отдельном VLAN без выхода в интернет.
— Как защитить оцифрованные фонды и архивы?
Егор Макаров: Нужны многослойное шифрование данных при передаче и хранении, ролевая модель доступа (RBAC), запись всей активности и DLP-системы для предотвращения утечек. Баланс между доступностью и безопасностью достигается за счет сегментированного доступа: исследователи получают данные через защищенные VPN-соединения с двухфакторной аутентификацией. Резервные копии должны храниться по подходу 3-2-1: три копии, на двух носителях, одна — в другом географическом месте.
— Как обеспечить соответствие 152-ФЗ при ограниченном бюджете?
Егор Макаров: Даже без штатного специалиста по кибербезопасности музей может выполнить требования. Используйте надежные облачные технологии от российских провайдеров, сертифицированных ФСТЭК, внедрите двухфакторную аутентификацию, регулярно обновляйте программное обеспечение и проводите минимальный аудит доступа не реже раза в квартал. Для систем продажи билетов минимизируйте хранение персональной информации, собирайте только необходимые данные, автоматически удаляйте устаревшие записи и используйте токенизацию вместо хранения данных карт.
— Как правильно сегментировать сеть?
Егор Макаров: Разделите сеть на VLAN для критических систем (сигнализация, контроль доступа, климат-контроль), офисных систем и гостевого Wi-Fi. Между сегментами должен стоять брандмауэр с правилом «запрещено все, что не разрешено». Типичные ошибки — отсутствие сегментации, предустановленные пароли на IoT-устройствах, отсутствие контроля трафика между VLAN и прямое соединение гостевого сегмента с внутренней сетью.
Что предлагает рынок
В рамках подготовки материала редакция RUБЕЖ изучила решения, сертифицированные ФСТЭК и включенные в реестры Минпромторга, которые подходят для учреждений культуры.
Межсетевые экраны нового поколения (NGFW)
Ideco NGFW — программно-аппаратный комплекс для защиты периметра и сегментации сети. Поддерживает микросегментацию, ZTNA (Zero Trust Network Access), контроль приложений, встроенный IPS и VPN. Позволяет создать единую защищенную сеть с филиалами, централизованно управлять политиками безопасности и контролировать трафик в соответствии с требованиями ФСТЭК. Решение внедрено в Музее Победы для защиты периметра и контроля доступа к информационным ресурсам. Подходит для учреждений культуры с распределенной инфраструктурой.
UserGate NGFW — межсетевой экран с функциями контроля приложений, IPS, VPN и маршрутизации. Обеспечивает защиту от вторжений, фильтрацию трафика, балансировку нагрузки и отказоустойчивость. Внесен в реестры Минпромторга и Минцифры, имеет сертификат ФСТЭК. Может использоваться как для защиты периметра, так и для сегментации внутренней сети. Поддерживает интеграцию с другими средствами защиты и системами мониторинга.
PT NGFW от Positive Technologies — высокопроизводительное решение (более 300 Гбит/с), сертифицированное ФСТЭК по 4 классу защиты. Ориентировано на крупные объекты с интенсивным трафиком и повышенными требованиями к безопасности. Обеспечивает контроль приложений, защиту от вторжений, VPN и микросегментацию. Может масштабироваться под растущие нагрузки и интегрироваться с SIEM-системами.
Межсетевой экран ИКС («А-Реал Консалтинг») — решение для защиты персональных данных по 152-ФЗ. Обеспечивает контроль доступа, шифрование каналов связи, фильтрацию трафика и защиту от несанкционированного доступа. Рекомендован для музеев и театров, сертифицирован ФСТЭК. Прост в настройке и эксплуатации, подходит для организаций с ограниченным ИТ-штатом.
В 2025 году Большой драматический театр имени Г.А. Товстоногова закупил программно-аппаратный комплекс NGFW с криптографической защитой на сумму 1,6 млн рублей. Это пример того, как учреждения культуры инвестируют в защиту периметра.
Системы предотвращения утечек (DLP)
Solar Dozor от ГК «Солар» — ведущая российская DLP-система с модулем поведенческой аналитики (UBA). Контролирует каналы передачи данных (почта, мессенджеры, USB, веб-трафик), выявляет подозрительную активность сотрудников и предотвращает утечки конфиденциальной информации. Поддерживает архивирование событий, формирование отчетов и интеграцию с SIEM. Подходит для защиты оцифрованных фондов и персональных данных посетителей.
InfoWatch Traffic Monitor — первая отечественная DLP-система, сертифицирована ФСТЭК и Минобороны. Использует искусственный интеллект и лингвистический анализ для категоризации контента и предотвращения утечек. Контролирует все каналы передачи данных, включая encrypted-трафик. Обеспечивает соответствие требованиям регуляторов и защиту от инсайдерских угроз.
«Контур информационной безопасности» от СёрчИнформ — решение для защиты от инсайдеров. Сертифицировано на совместимость с Astra Linux, контролирует действия сотрудников (доступ к файлам, печать, копирование на внешние носители) и предотвращает передачу данных за пределы организации. Поддерживает централизованное управление и отчетность. Подходит для учреждений с ограниченным бюджетом на кибербезопасность.
Сегментация и изоляция IoT
Для разделения сети на VLAN и изоляции IoT-устройств используются коммутаторы с поддержкой VLAN (802.1Q) и межсетевые экраны с политикой «запрещено все, что не разрешено». Коммутаторы уровня доступа позволяют создать отдельные VLAN для критических систем (сигнализация, контроль доступа, климат-контроль), офисных систем и гостевого Wi-Fi. Межсетевой экран (например, Ideco NGFW) обеспечивает контроль трафика между сегментами и блокировку нежелательных соединений. Такая архитектура снижает риск распространения атаки с IoT-устройства на критическую инфраструктуру.
Цифровой периметр музея или театра — это не только кассы и серверы, но и климат-контроль, освещение и лифты. Атака на любой из этих компонентов может привести к порче экспонатов, утечке данных посетителей или остановке работы учреждения. Защита должна строиться на концепции нулевого доверия, сегментации сети и использовании сертифицированных российских решений. Для учреждений культуры это означает необходимость инвестиций в NGFW, DLP-системы и сегментацию IoT — не как формальное требование, а как условие сохранения культурного наследия и доверия посетителей.
Ранее в интервью журналу RUБЕЖ Дарья Канева рассказала, как эффективно инвестировать в строительство отелей, какие ошибки для этого должны перестать совершать инвесторы и почему стандарты безопасности — это не статья затрат, а конкурентное преимущество.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Эрмитаж направит до 28,6 млн рублей на пожарную защиту фондохранилища
Петербург и Красноярский край перешли на мониторинг памятников дронами
Дарья Канаева: «Отель — это не жилье с ресепшеном». Почему девелоперы проваливаются в гостиничном формате
Анализ госзакупок систем пожарной безопасности для объектов туризма за 9 месяцев 2026 года
Дарья Канева: прибыльный отель можно построить в любой локации
Виктория Рожок: переход от КРТ к КРПТ задает курортную логику развития прибрежных территорий


Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК