«Лаборатория Касперского» выявила риски атак через складские сканеры


 56 минут назад
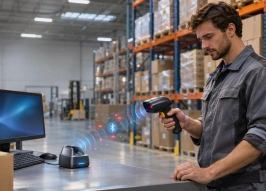
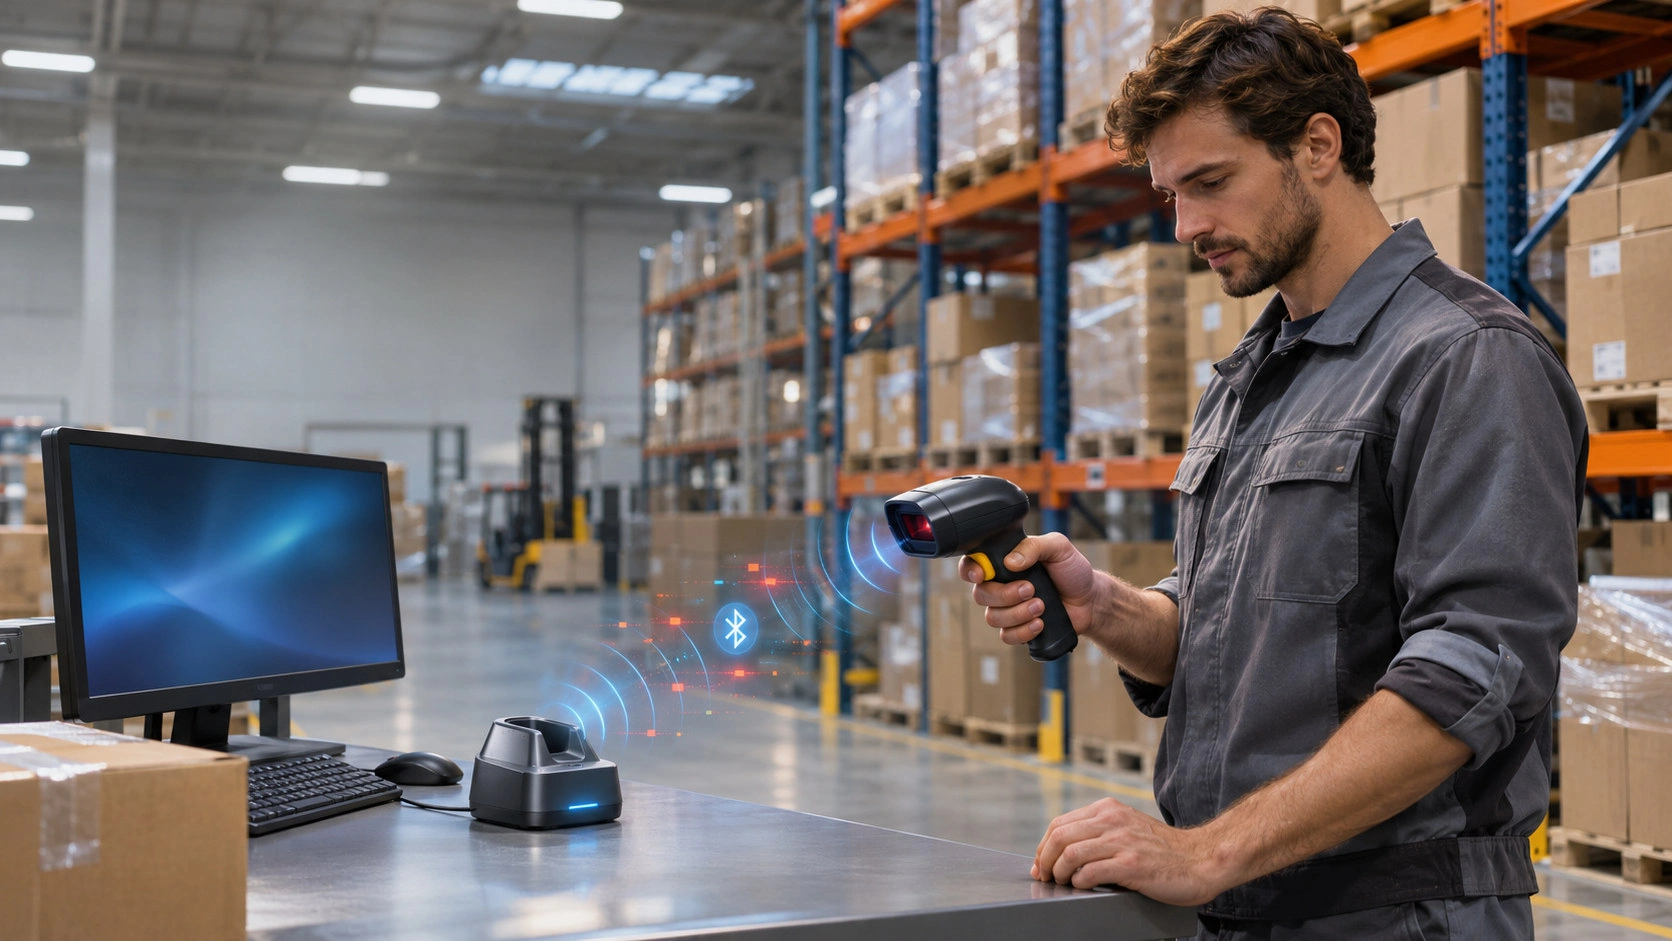 © Изображение сгенерировано нейросетью
Беспроводные сканеры штрихкодов при отсутствии надежной аутентификации с базовой станцией могут стать точкой входа в корпоративную сеть склада. Об этом рассказал Сергей Сидоров, руководитель отдела сервисов промышленной безопасности в «Лаборатории Касперского».
Атака начинается с беспроводного соединения
Беспроводной сканер и базовая станция обмениваются данными по Bluetooth. В ходе исследования специалисты обнаружили, что между устройствами может отсутствовать надежная аутентификация. В этом случае постороннее устройство способно подключиться к базовой станции без защищенного процесса сопряжения и выдать себя за штатный сканер.
Атакующим может быть как сотрудник склада, так и посторонний человек, например водитель, находящийся рядом со складом. Находясь в зоне действия Bluetooth, он может перехватить трафик, узнать MAC-адрес базовой станции, подключиться к ней и отправить на компьютер команды, имитирующие нажатия клавиш. Это может дать злоумышленнику первоначальный доступ к внутренней сети склада.
«Атакующий, который находится в зоне действия Bluetooth, может выдавать себя за настоящий сканер и отправлять нажатия клавиш на подключенный компьютер. Это может привести к выполнению произвольных команд на компьютере», — рассказал Сидоров.
Вектор атаки специалисты выявили на устройствах нескольких производителей из разных стран, использующих один протокол связи. При этом речь не идет о подтвержденной компрометации конкретных складских сетей: обнаруженная проблема указывает на потенциальный способ проникновения, который следует учитывать при оценке защищенности инфраструктуры.
«Мы протестировали устройства нескольких производителей из разных стран, которые используют один и тот же протокол связи. Все протестированные устройства имели одну и ту же проблему безопасности — отсутствие надежной аутентификации между сканером и базовой станцией», — сообщил Сидоров.
От рабочего места — к складским системам
Компрометация компьютера, к которому подключена базовая станция, может стать первым этапом атаки. Дальнейшие последствия зависят от архитектуры сети, настроек доступа и прав учётных записей. При недостаточной сегментации злоумышленник может попытаться получить доступ к системе управления складом — WMS — и связанным с ней процессам.
«Взлом таких систем может привести к серьезным проблемам: нарушению учета товаров, маркировки продукции, приемки, обработки заказов и отправки грузов. В худшем случае атакующий может значительно нарушить работу склада или даже полностью её остановить», — отметил Сидоров.
Поэтому при оценке защищенности важно учитывать не только сканер, но и базовую станцию, связанный с ней компьютер, сетевой сегмент и правила доступа к корпоративным системам.
Как ранее писал RUБЕЖ, при киберинциденте проверять необходимо всю цепочку процессов ритейлера — от цифровых сервисов и учетной инфраструктуры до склада и доставки.
Подробнее — в материале: «Сначала остановить атаку: эксперты назвали порядок действий ритейлера при киберинциденте»
Защиту периферии важно учитывать при закупке и эксплуатации
Эксперт советует компаниям регулярно обновлять прошивки складского оборудования и отслеживать сообщения производителей об уязвимостях. Компьютеры и системы, к которым подключено складское оборудование, необходимо отделять от критически важных сегментов сети, а доступ между ними — ограничивать.
Для выявления возможных атак можно применять средства мониторинга сетевых взаимодействий, регулярно проверять эффективность действующих мер защиты и моделировать сценарии атак.
Отдельное внимание стоит уделить требованиям к оборудованию ещё на этапе закупки.
«Одно из самых важных требований — надёжная взаимная аутентификация между беспроводным устройством и базовой станцией. Это означает, что подключаться к базовой станции должны только разрешенные устройства. Посторонний сканер не должен иметь возможность выдавать себя за настоящий», — подчеркнул Сидоров.
В техническом задании также целесообразно закрепить требования к современным механизмам шифрования, регулярным обновлениям безопасности, процедуре уведомления об уязвимостях и подтверждению проведения проверок безопасности оборудования.Риски для складской инфраструктуры связаны не только с программным обеспечением, но и с подключенными устройствами.
Ранее RUБЕЖ писал, что злоумышленники могут использовать уязвимости в IoT-оборудовании «умных» складов как одну из точек входа в технологические сети. Подробнее — в материале: «Количество кибератак на российские промышленные предприятия выросло почти на треть».
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Кухня как точка риска пожара: решения и проектирование
Страхование бизнеса в 2027 году: к чему готовиться
Видеонаблюдение для склада: пять решений, которые помогут не потерять архив при сбое связи
Евгений Царёв: «Кибератака может остановить продажи даже при исправной инфраструктуре ритейлера»
Где торговые центры теряют защиту от огня
Дмитрий Карасовский: «Каждое существенное изменение требует оценки его влияния на безопасность»
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
Вчера в 20:36
Наталья Андрианова временно возглавила Росавиацию
Вчера в 15:08
АКИТ предложила порядок работы бизнеса при сбоях ГИС
25 октября 2026
Дарья Канева: прибыльный отель можно построить в любой локации