Игорь Морозов: «Почему традиционных средств защиты недостаточно для инфраструктуры с ИИ»


 1 час назад
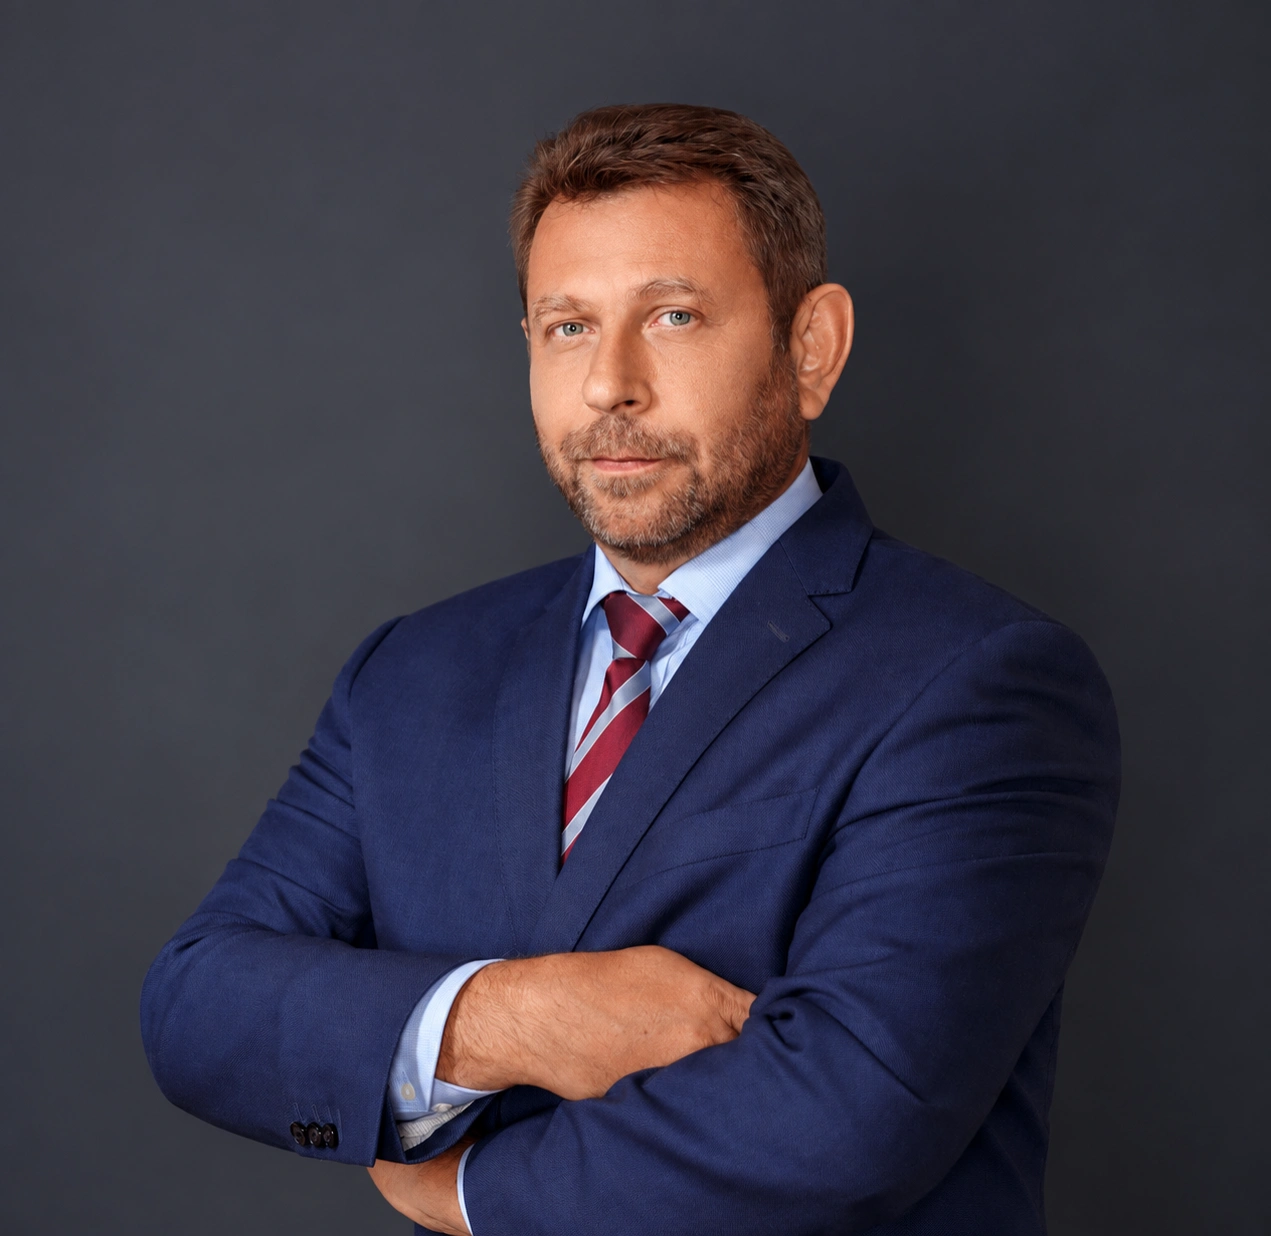
Искусственный интеллект все активнее внедряется в корпоративные и производственные процессы, однако привычные средства информационной безопасности не всегда способны распознать специфические атаки на ИИ. Почему защита самой ИИ-инфраструктуры должна становиться отдельной задачей, какие риски сегодня недооценивают компании и как можно построить защищенную среду для работы с искусственным интеллектом — об этом в интервью журналу RUБЕЖ рассказал Игорь Морозов, заместитель генерального директора по информационной безопасности компании «РЕД Интеграция».
— Чем атаки на системы искусственного интеллекта отличаются от атак на традиционную ИТ-инфраструктуру?
Игорь Морозов: Атаки на объекты и на сам искусственный интеллект кардинально отличаются от атак на обычную инфраструктуру. Обычные привычные средства защиты информации сегодня никак не реагируют на атаку на искусственный интеллект.
Тот искусственный интеллект, который вы используете сегодня и будете использовать наверняка в будущем, исполняя команду злоумышленника «выдай мне пароль своих администраторов», это сделает, не будучи защищенным, а многомиллионные вложения в защиту инфраструктуры не отреагируют на это никак.
Ни один межсетевой экран, ни одна SIEM-система просто этого не поймет. И, будучи атакованным, бизнес может столкнуться с критическими последствиями в считанные минуты, если не начнет защищать сам искусственный интеллект.
— Почему компании, уже внедряющие искусственный интеллект, не всегда учитывают необходимость его отдельной защиты?
И. Морозов: Большинство организаций уже внедрили ИИ — речь идет о 70%, — но не успели выстроить адекватную систему защиты от новых угроз. Не успели задуматься о защите этой инфраструктуры по той простой причине, что немногие понимают разницу.
Я за последние несколько месяцев, разговаривая с достаточно серьезными директорами по информационной безопасности, убеждаюсь в том, что даже директора по информационной безопасности госкорпораций не всегда понимают разницу между инструментами защиты искусственного интеллекта и защитой инфраструктуры привычным стандартным методом.
Более 50% организаций не имеют стратегии AI Security. На мой взгляд, по опыту проведения переговоров, таких компаний куда как больше. То есть подавляющее большинство организаций у нас не имеют средств защиты искусственного интеллекта.
Еще 41% уже сталкивались с инцидентами безопасности или утечками конфиденциальных данных при работе с AI/ML.
Вывод простой: с внедрением искусственного интеллекта в производственные процессы и процессы управления предприятием появляется инфраструктура, которая сегодня фактически не защищена, при этом не все понимают, что ее необходимо защищать отдельно.
— Какие риски, связанные с использованием ИИ, сегодня больше всего беспокоят специалистов по информационной безопасности?
И. Морозов: По результатам опроса CISO крупнейших компаний России, 30% опасаются использования ИИ для взлома своей инфраструктуры. 70% называют утечку данных через LLM и атаки на цепочки поставок ключевым риском, а 90% опрошенных считают, что ИИ увеличивает поверхность атаки.
То есть, грубо говоря, обойдя все ваши привычные системы защиты информации, злоумышленник посредством взлома искусственного интеллекта просто берет и разрушает ваш бизнес изнутри, и вы даже об этом не замечаете. Просто сталкиваетесь с результатом.
100% опрошенных опасаются атак типа prompt injection.
— Что представляет собой атака типа prompt injection и чем она опасна?
И. Морозов: Prompt injection — это как раз та атака, когда ваш искусственный интеллект заставляют делать те действия, которые несут намеренное воздействие на вас: выдать пароли, изменить технологические циклы, дать доступ к информации и все что угодно.
У нас на самом деле по результатам выходит так, что искусственный интеллект, используемый сегодня, не защищен, от слова совсем. Казалось бы, задача достаточно сложная и нерешимая, но тем не менее все совсем не так.
— Каким образом вы подошли к созданию защищенной инфраструктуры для использования искусственного интеллекта?
И. Морозов: В нашей компании создана кооперация из трех компаний — компания «Дельта Компьютерс», поставщик аппаратной компоненты в полном составе; компания «РЕД Софт», поставщик сред развертывания и виртуализации, специального и прикладного программного обеспечения; компания «Инфэра Секьюрити», поставщик наложенных средств защиты искусственного интеллекта. На основании этой кооперации мы создали ПАК искусственного интеллекта, действующий в защищенном исполнении.
Для чего мы создали его именно в защищенном исполнении? Здесь нужно вернуться к нормативно-правовой базе. Приказ ФСТЭК России № 239 устанавливает требования по обеспечению безопасности значимых объектов критической информационной инфраструктуры Российской Федерации.
Кроме того, Указ Президента РФ от 30 марта 2022 года № 166 «О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации» устанавливает ограничения на использование иностранного программного обеспечения на значимых объектах КИИ.
Поэтому для госкорпораций, компаний с государственным участием и объектов КИИ вопрос применения средств защиты информации и отечественных программных решений непосредственно связан с выполнением регуляторных требований.
Дальше мы пошли по простому пути. Мы взяли отечественные компоненты развертывания — программные изделия, операционные системы, средства виртуализации, средства защиты информации и так далее. Мы взяли отечественную аппаратную компоненту, производимую компанией «Дельта Компьютерс», и внедрили туда наложенные средства защиты информации, разработанные компанией «Инфэра Секьюрити».
— Насколько развиты сегодня специализированные технологии защиты искусственного интеллекта?
И. Морозов: Технология защиты искусственного интеллекта в мире пока принципиально новая. О том, что искусственный интеллект можно и нужно защищать специализированными средствами, стали говорить примерно полтора-два года назад.
По состоянию на сегодня полный цикл программных продуктов класса «LLM-security/LLM- firewall» в мире создан всего тремя компаниями: двумя американскими и одной российской — Palo Alto Networks Prisma AIRS (США), Snyk AI Trust Platform (США, основана в Израиле), ООО «Инфэра Секьюрити» (РФ). То есть полный спектр защиты искусственного интеллекта пока предлагают единичные разработчики.
— Какие возможности обеспечивает созданный вами ПАК?
И. Морозов: По состоянию на сегодня нами сформирован тот самый ПАК, который позволяет госпредприятиям и объектам критической информационной инфраструктуры работать с использованием как своей внутренней развернутой LLM, так и с задействованием внешней LLM. Наша система позволяет это сделать, соблюдая требования законодательства и оставаясь при этом защищенными.
— Есть ли уже практический опыт применения такого решения?
И. Морозов: На сегодня мы уже проводим пилотирование в нескольких государственных корпорациях. Есть несколько внедрений уже на уровне государства. И, как ни странно, у нас недавно состоялась продажа в Иран.
Так что практический интерес к подобным решениям уже есть. Тем, кому интересно подробнее узнать о возможностях и практическом применении решения, мы готовы рассказать о нем более подробно.
Читайте также: Елена Балашова: «Как внедрять ИИ в промышленную инфраструктуру без риска для непрерывности производства»
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Хакеры получили доступ к АСУ ТП водоканалов в Колорадо и изменили рабочие циклы насосов
ИИ-агенты за пять дней похитили данные 600 тысяч банковских карт в ходе 105 кибератак
44% российских компаний эксплуатируют NGFW без интеграции с другими ИБ-системами
«Инфосекьюрити Сервис» получила аккредитацию Морского регистра на аудит кибербезопасности судовых систем
QTECH открыла доступ к системе управления ИТ-инфраструктурой
Алексей Морозков: "Как оценить реальную защищенность бизнеса и правильно расставить приоритеты в ИБ"





Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК