Артем Курилов: «Список посетителей — это актив, и отдавать его наружу нужно на условиях»


 7 часов назад
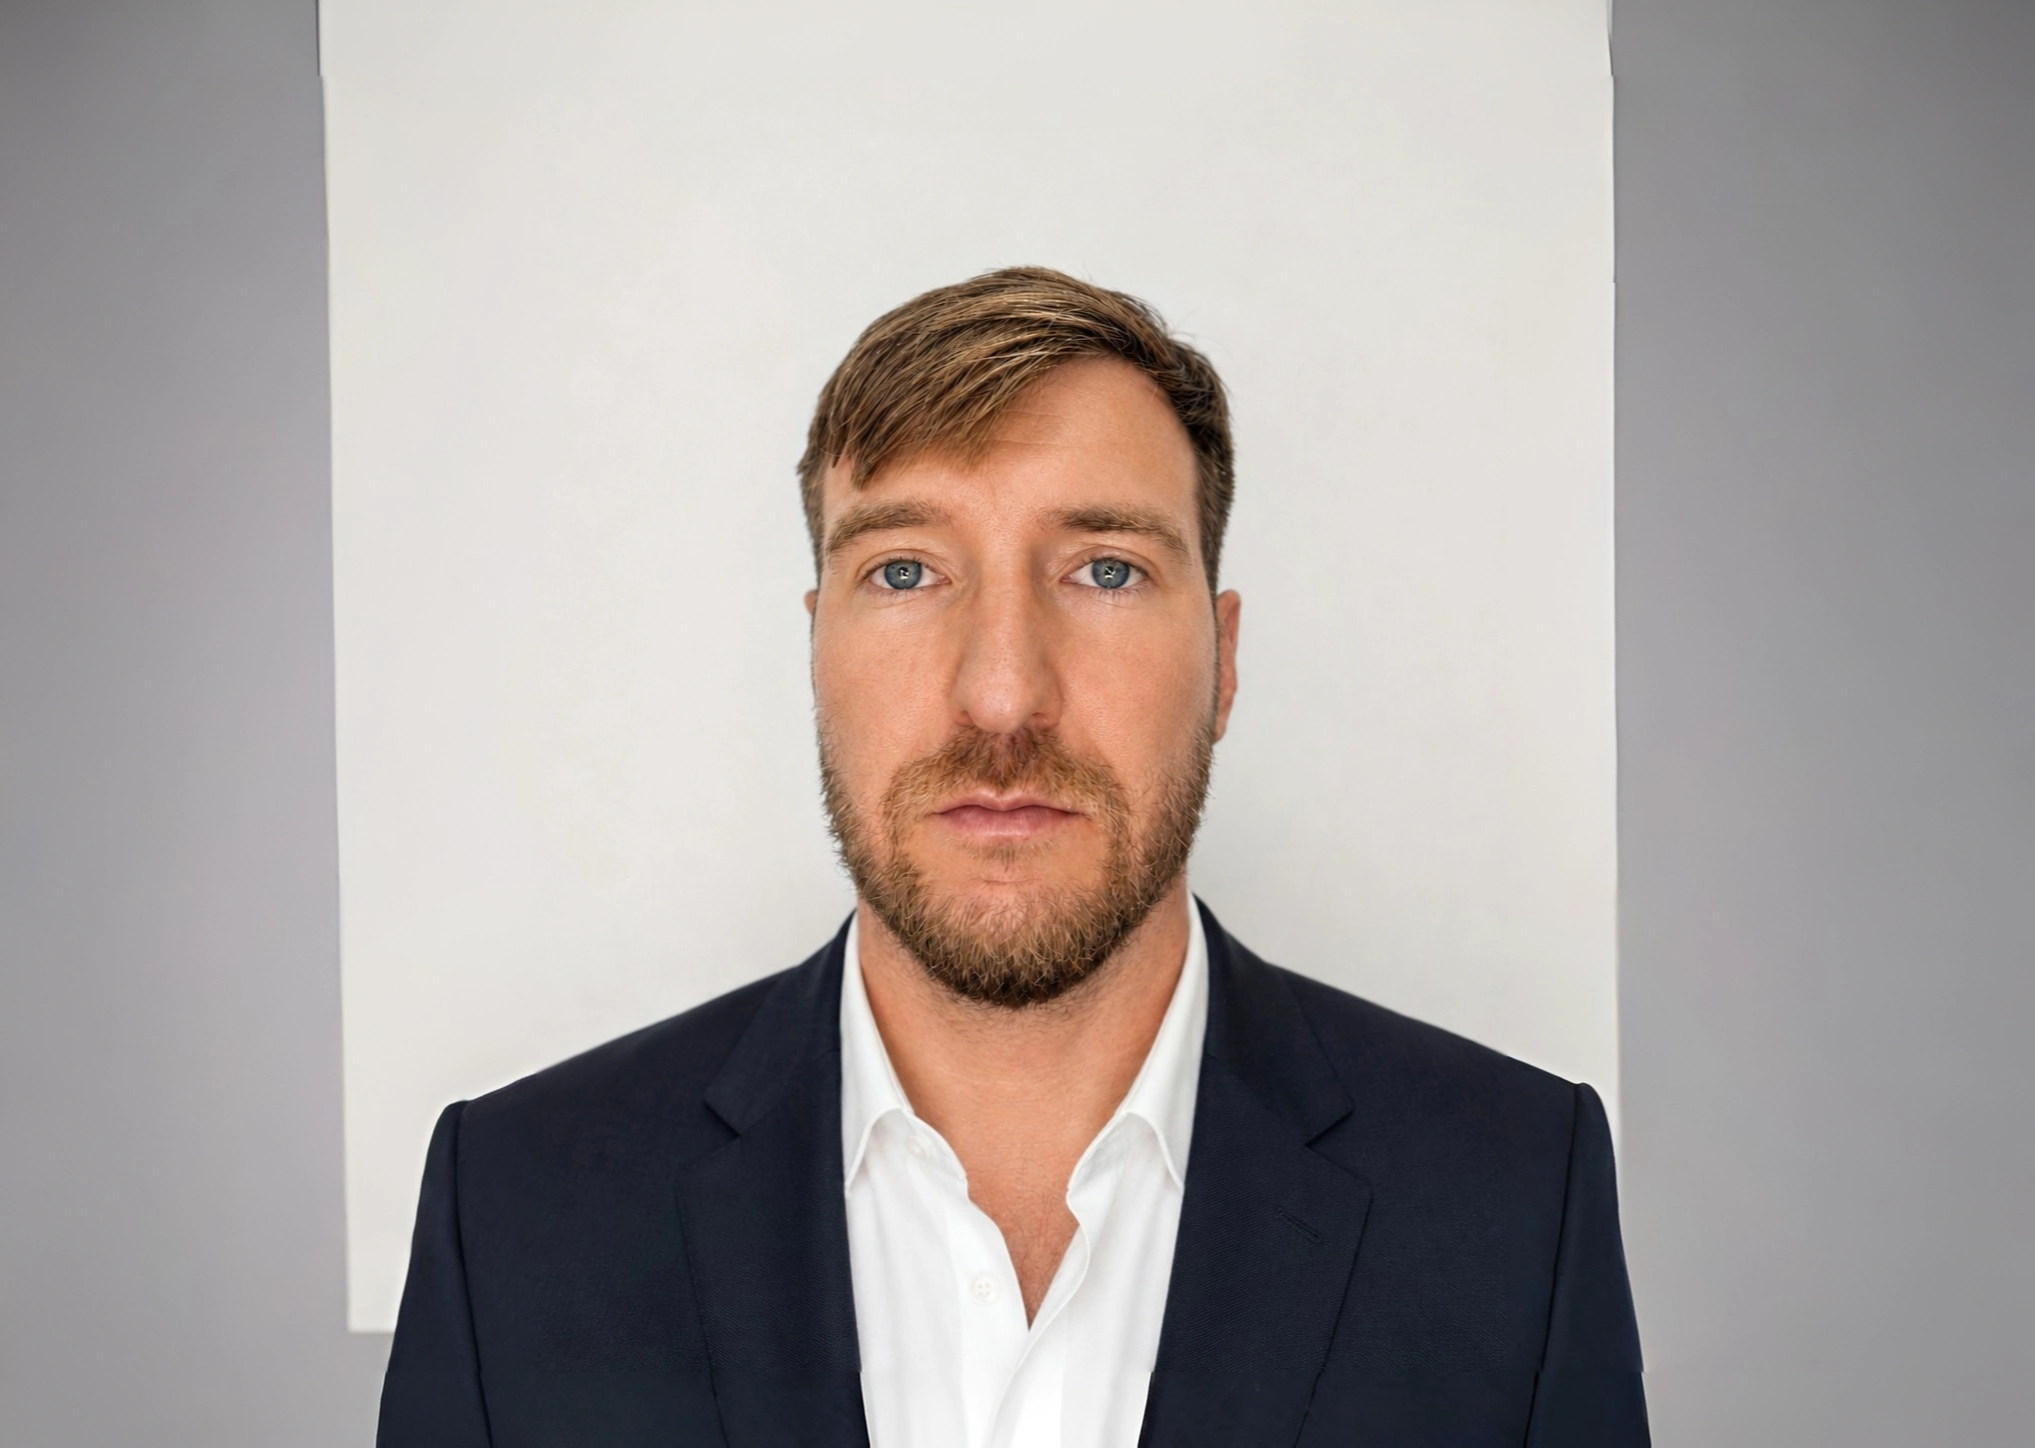 © Артем Курилов
Цифровая безопасность музеев и театров давно перестала быть узкой темой. Сегодня в одну сеть попадают датчики климата в фондохранилищах, лифты, билетные терминалы и видеонаблюдение. О том, где проходит периметр, как защитить оцифрованные фонды и что делать с облачными архивами, журналу RUБЕЖ рассказал Артем Курилов, сооснователь виртуального оператора связи mixu.ru.
RUБЕЖ: Где проходит цифровой периметр музея или театра и какие точки отказа критичны?
Артем Курилов: Периметр давно не заканчивается на серверной и рабочих станциях. В одну IP-сеть на практике попадают датчики климата в фондохранилищах, управление освещением, лифты, контроль доступа, пожарная сигнализация, видеонаблюдение, билетные терминалы. Все это полноценные узлы сети, а не безобидная периферия.
Самые критичные точки отказа: удаленный доступ подрядчика, который обслуживает климат, лифты или систему управления зданием. Классический вектор — в 2013 году сеть ритейлера Target взломали не напрямую, а через украденные учетные данные подрядчика по вентиляции. Для музея паттерн воспроизводится один в один, только на кону не платежные карты, а сохранность фондов. Единая плоская сеть без сегментации, где гостевой Wi-Fi, рабочие станции хранителей и инженерные системы сидят в одном сегменте. Устаревшие серверы с удаленным доступом без многофакторной аутентификации — именно так началась атака на Британскую библиотеку в 2023 году. IoT-устройства климат-контроля с заводскими паролями — производители датчиков влажности и температуры редко считают безопасность приоритетом.
RUБЕЖ: Как защитить оцифрованные фонды, сохранив доступ для исследователей?
Артем Курилов: Разделять не по принципу «доступно или нет», а по назначению. Исследователю выдавать рабочие копии: ограниченное разрешение, водяные знаки, доступ через API с квотами и логированием каждого обращения и скачивания. Это одновременно антипиратская мера и материал для расследования, если утечка все-таки случится. Мастер-архив в полном разрешении держать изолированно от читательской сети, с доступом у узкого круга сотрудников хранения.
Обязательно — неизменяемые (WORM) резервные копии мастер-файлов. Если шифровальщик дойдет до обычного бэкапа вместе с боевой системой, восстанавливать будет нечего. Именно отсутствие изолированных копий резко увеличило ущерб Британской библиотеке. Ролевой доступ и жесткое правило: учетная запись исследователя или сотрудника отключается сразу по завершении проекта или при увольнении.
RUБЕЖ: Как обеспечить соответствие 152-ФЗ без штатного специалиста по ИБ и при ограниченном бюджете?
Артем Курилов: Обязательный минимум не требует отдельной штатной единицы. Приказом назначить ответственного за обработку персональных данных — роль можно возложить на действующего сотрудника, ИТ-администратора или кадровика. Подать уведомление в Роскомнадзор: как только появились билетная система и программа лояльности, под исключения организация почти наверняка не подпадает. Утвердить базовый пакет документов — положение об обработке, форму согласия на билетных страницах и в анкете лояльности, регламент доступа. Ограничить доступ сотрудников к базе посетителей по ролям, вести журнал, отключать доступ в день увольнения. Там, где не хватает компетенций, аудит и настройку защиты берет на аутсорс профильный подрядчик — для организации с одной билетной системой это обычно дешевле штатного специалиста.
Отдельно и обязательно — проверить, где физически стоит сервер билетной системы и сервиса рассылок. С 1 июля 2025 года ужесточена статья 18.5 152-ФЗ: первичный сбор и накопление персональных данных россиян должны происходить на серверах в России. Если форма на сайте пишет данные посетителя напрямую в иностранный SaaS — а это частая история с виджетами бронирования и почтовыми рассыльщиками — это нарушение вне зависимости от бюджета. Штрафы с 2025 года выросли до 6–18 млн рублей, и ответственность может лечь в том числе на ИТ-подрядчика, который так спроектировал.
RUБЕЖ: Как не допустить, чтобы кибератака на климат-контроль физически испортила экспонаты?
Артем Курилов: Это не гипотетический риск. Взлом Target в 2013 году начался с подрядчика по вентиляции. В 2017 году сеть казино в США взломали через IoT-термометр в аквариуме в холле — через него зашли в сеть и вытащили базу данных. Датчик климата — полноценная точка входа, а не мелочь.
Что делать: систему управления зданием и климат-контроль вынести в изолированный сегмент без прямого выхода в интернет. Удаленный доступ подрядчика давать только через VPN с многофакторной аутентификацией и на ограниченное окно, а не через постоянно открытый порт. Менять заводские пароли на всех контроллерах сразу при вводе в эксплуатацию — дефолтные логины остаются вшитыми чаще, чем принято думать. Настроить мониторинг аномальных команд: резкий выход влажности или температуры за рабочий диапазон вне графика обслуживания — это сигнал тревоги. И держать независимый от «умной» сети аварийный контур, который сообщит о выходе параметров за критичный порог, даже если основной контроллер отказал или скомпрометирован.
RUБЕЖ: Приведите реальный инцидент: какие уязвимости использовались и что можно было сделать иначе?
Артем Курилов: Самый показательный случай для сферы культуры — WordFly, 2022 год. Это подрядчик по email- и SMS-рассылкам, которым пользовались десятки музеев и театров по всему миру: среди пострадавших Смитсоновский институт, Королевская Шекспировская компания, ряд площадок в Британии и Австралии. Инфраструктуру WordFly зашифровал шифровальщик, а списки подписчиков — имена и адреса из билетных баз и программ лояльности — злоумышленники выгрузили еще до шифрования. Ни один музей или театр не был взломан напрямую. Ущерб пришел через общего подрядчика, которому все они отдали свою аудиторию, не контролируя его безопасность.
Вывод, который я всегда проговариваю: список посетителей — это актив, и отдавать его наружу нужно на условиях. В договоре с любым подрядчиком, работающим с данными аудитории — билетная система, CRM, рассылки, лояльность — должны быть прописаны требования по информационной безопасности и срок уведомления об инциденте, 24–72 часа. Передавать только тот минимум, который нужен для функции: для рассылки достаточно имени и адреса, телефон и дата рождения там не нужны. И иметь запасной план на случай компрометации подрядчика — часть пострадавших после WordFly просто сменила провайдера рассылок целиком.
Второй пример — Британская библиотека, октябрь 2023 года. Атака зашла через сервер удаленного доступа без многофакторной аутентификации. Похищено порядка 600 ГБ данных, включая кадровые; шифровальщик группировки Rhysida вывел из строя каталог, Wi-Fi, сайт и билетную систему. Восстановление обошлось в 6–7 млн фунтов, каталог возвращали к полноценной работе больше года, выкуп библиотека платить отказалась. Рекомендации по итогам расследования: многофакторная аутентификация на всех точках удаленного доступа без исключений, сегментация сети, отказ от устаревших систем, офлайн и неизменяемые резервные копии.
RUБЕЖ: Как сегментировать сеть музея или театра и какие ошибки встречаются?
Артем Курилов: Рабочая логика — по аналогии с промышленными сетями: отдельные сегменты как минимум для систем жизнеобеспечения и безопасности (пожарная сигнализация, контроль доступа, лифты); для управления зданием, климатом и освещением; для билетных терминалов и касс; для рабочих станций сотрудников; и отдельно, без исключений, для гостевого Wi-Fi. Между зонами не просто разметка VLAN, а межсетевые экраны с политикой «запрещено все, что не разрешено явно».
Типовые ошибки: VLAN есть, а фильтрации трафика между VLAN нет — это дает ложное чувство защищенности. Гостевой Wi-Fi заведен на тот же коммутатор, что и критичные системы, ради экономии оборудования. Удаленный доступ подрядчика по климату или лифтам заведен в общую сеть, а не в отдельный ограниченный туннель. Один административный пароль используется одновременно на контроле доступа, климате и офисном сервере. Нет мониторинга трафика внутри выделенного сегмента — сегментация без анализа аномалий не покажет, что вторжение уже произошло. И отдельно: пожарную сигнализацию по нормативам положено максимально изолировать, но на практике ее часто подключают к общей сети ради удаленного мониторинга, жертвуя изоляцией ради удобства.
RUБЕЖ: Облачные сервисы для видеоархивов и резервных копий: риски в России и как их снижать?
Артем Курилов: Юридический риск. Если видеоархив содержит распознаваемые лица посетителей вместе с билетными или пропускными данными — это персональные данные, и заливать их в иностранное облако как первую точку хранения нельзя, все та же статья 18.5. Второй риск, специфичный для сегодняшней ситуации, — не столько штраф, сколько операционная зависимость: иностранный провайдер может ограничить доступ организации из России без предупреждения, и архив вместе с резервными копиями внезапно окажется недоступен.
Технический риск. Первый вопрос — на чьей стороне ключи шифрования: если у провайдера, он технически имеет доступ к содержимому. Второй — ложное ощущение, что облако и есть бэкап. Если основное хранилище скомпрометировано и автоматически синхронизируется в облако, шифровальщик уедет туда вместе с данными. Нужны версионность и неизменяемые снэпшоты, а не простое зеркалирование.
Как снижать. Использовать аттестованные российские дата-центры под требования ФСТЭК. Держать мастер-архив и хотя бы одну резервную копию офлайн, не полагаясь только на облако. Разделять хранение: обезличенные научные сканы без персональных данных можно синхронизировать с зарубежными партнерами в рамках научного сотрудничества, а данные посетителей и сотрудников обязаны оставаться в России.
Читайте также: Вадим Медяник рассказывает, как подобрать частотный диапазон, обеспечить скрытую маркировку, интегрировать метки с СКУД и видеонаблюдением и насколько RFID ускоряет инвентаризацию.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!





Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК