В Словакии нашли уязвимости в 279 дорожных камерах — доступ к данным с них могли получить в России


 29 августа 2026, 11:06
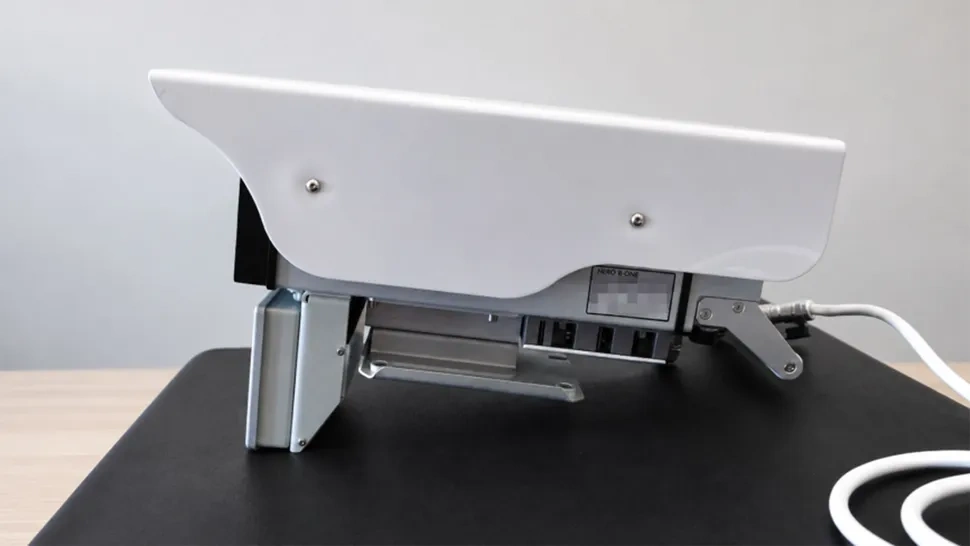 © Национальное ууправление безопасности Словакии
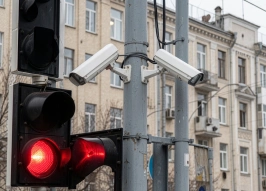
Национальное управление кибербезопасности и информационной безопасности Словакии (NBU) выявило критические уязвимости в партии из 279 новых дорожных камер модели NERO R-ONE. Как сообщает издание Tom’s Hardware, устройства содержат скрытые механизмы удалённого доступа и позволяют просматривать видеопоток без аутентификации. Проект модернизации, частично финансируемый из фондов ЕС на сумму около 30 млн евро, был приостановлен, а оборудование деактивировано.
Происхождение оборудования и цепочка поставок
По данным журналистов, камеры NERO R-ONE являются ребрендинговой версией российских комплексов фотовидеофиксации «Кордон ПРО.М», производимых санкт-петербургской компанией «Симикон». Крупная партия оборудования была закуплена через кипрскую компанию-однодневку с использованием поддельных сертификатов соответствия.
Подталкивала ведомство к расследованию местная политическая оппозиция. Действующее правительство страны во главе с Робертом Фицо первоначально опровергало информацию о российском происхождении камер и наличие угроз информационной безопасности.
Технические уязвимости и механизмы несанкционированного доступа
Экспертиза NBU выявила несколько критических дефектов в архитектуре и программном обеспечении устройств, представляющих серьёзную угрозу:
— SMS-активируемый бэкдор: В прошивке камер обнаружен жёстко заданный (hardcoded) список российских телефонных номеров. Отправка SMS-сообщения с одного из этих номеров открывает злоумышленнику доступ к командной оболочке (shell) и сетевым интерфейсам устройства, позволяя полностью контролировать его работу.
— Отсутствие аутентификации: Веб-интерфейс управления камерой содержит уязвимость, позволяющую любому пользователю, знающему IP-адрес устройства, получить доступ к трансляции видеопотока в реальном времени без ввода логина и пароля.
— Неэффективность Secure Boot: Механизм безопасной загрузки (Secure Boot), призванный предотвращать запуск неавторизованного или модифицированного ПО на этапе включения устройства, в данных камерах не функционирует должным образом.
Реакция властей и региональные риски
МВД Словакии уже деактивировало все установленные камеры данного типа на территории страны. Для подтверждения выводов NBU и оценки масштабов инцидента планируется привлечь независимых IT-аудиторов.
Эксперты в области кибербезопасности предупреждают, что аналогичные скрытые уязвимости могут присутствовать в системах дорожного контроля, закупленных другими странами Восточной Европы. В частности, под подозрение попадают инфраструктурные проекты в Хорватии, где также использовалось оборудование схожего происхождения.
Читайте также: Игорь Бедеров: «Переход на российское оборудование не гарантирует киберустойчивости»
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Более 1850 камер видеонаблюдения интегрированы в ЕДДС Симферополя для повышения общественной безопасности
В Певеке устанавливают теплые остановки с видеонаблюдением и пожарной сигнализацией
600 камер за почти 43 млн рублей? Эксперт объяснил реальную стоимость обслуживания видеонаблюдения
В Китае запустили первый в мире умный завод по массовой сборке человекоподобных роботов
Macroscop и IPTRONIC обеспечили совместимость более 200 моделей IP-камер
Тульская таможня модернизирует охрану периметра поста «Путейская 13» за 1,34 млн рублей
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК