



Предприятия ТЭК и здравоохранения - в лидерах по выполнению требований закона «О безопасности критической информационной структуры» выглядит оптимистично»


 09 февраля 2020, 23:32
Предприятия ТЭК и здравоохранения – в лидерах по выполнению требований закона «О безопасности критической информационной структуры» выглядит оптимистично», сообщает ИКС-Медиа.
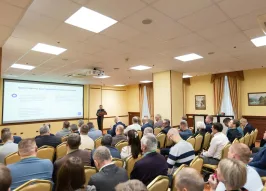
Об этом заявил заместитель директора ФСТЭК России Виталий Лютиков на 22-м Большом национальном форуме по информационной безопасности. Кроме того, число субъектов КИИ и органов государственной власти, которые провели инвентаризацию ресурсов и определили объекты КИИ, выросло за год в 2,5 раза, количество объектов КИИ – в три раза, включенных в реестр значимых объектов КИИ – в 35 раз.
В 2019 году были внесены правки в законодательство, регулирующее обеспечение безопасности КИИ, установление сроков работ по инвентаризации и категорированию объектов. Установленные правовыми актами сроки прошли. Однако ряд предприятий так и не приступили к процедуре категорирования. Например, для субъектов частного сектора экономики установленный правительством срок имеет рекомендательный характер, поэтому компании не считают его соблюдение обязательным.
В случае компьютерных инцидентов руководители компаний могут быть привлечены к уголовной ответственности. Также ФСТЭК подготовила предложения по введению административной ответственности за невыполнение требований регулятора. Соответствующий законопроект внесли в правительство ФСБ и Минобороны.
ФСТЭК ужесточила требования к продуктам для обеспечения безопасности, и продолжает работу по стандартизации процедур создания ПО – приняты два стандарта и еще пять находятся в стадии разработки. В настоящий момент не все разработчики софта и средств безопасности внедряют процедуры безопасной разработки. Как следствие - им гораздо сложнее пройти сертификационные испытания, и процедура обходится им в целом дороже.
Также во время форума была затронута еще одна актуальная проблема при реализации требований законодательство в сфере КИИ. Речь идет о подготовке кадров. Программы по информационной безопасности в большинстве учебных заведений устарели и не соответствуют современным требованиям. Например, вузы не выпускают специалистов по обеспечению безопасности на аппаратном уровне, практически не готовят юристов в области защиты информации.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!


Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)


