Когда резервный ЦОД не спасает: «Инфосистемы Джет» покажет архитектуру для восстановления бизнеса после атак


 Вчера в 15:48
Реклама. АО «Инфосистемы Джет». ИНН 7729058675. erid: CQH36pWzJqVG4jhgJJvKCvkxyNjs6y2uNrCfwjsdgdZzp4
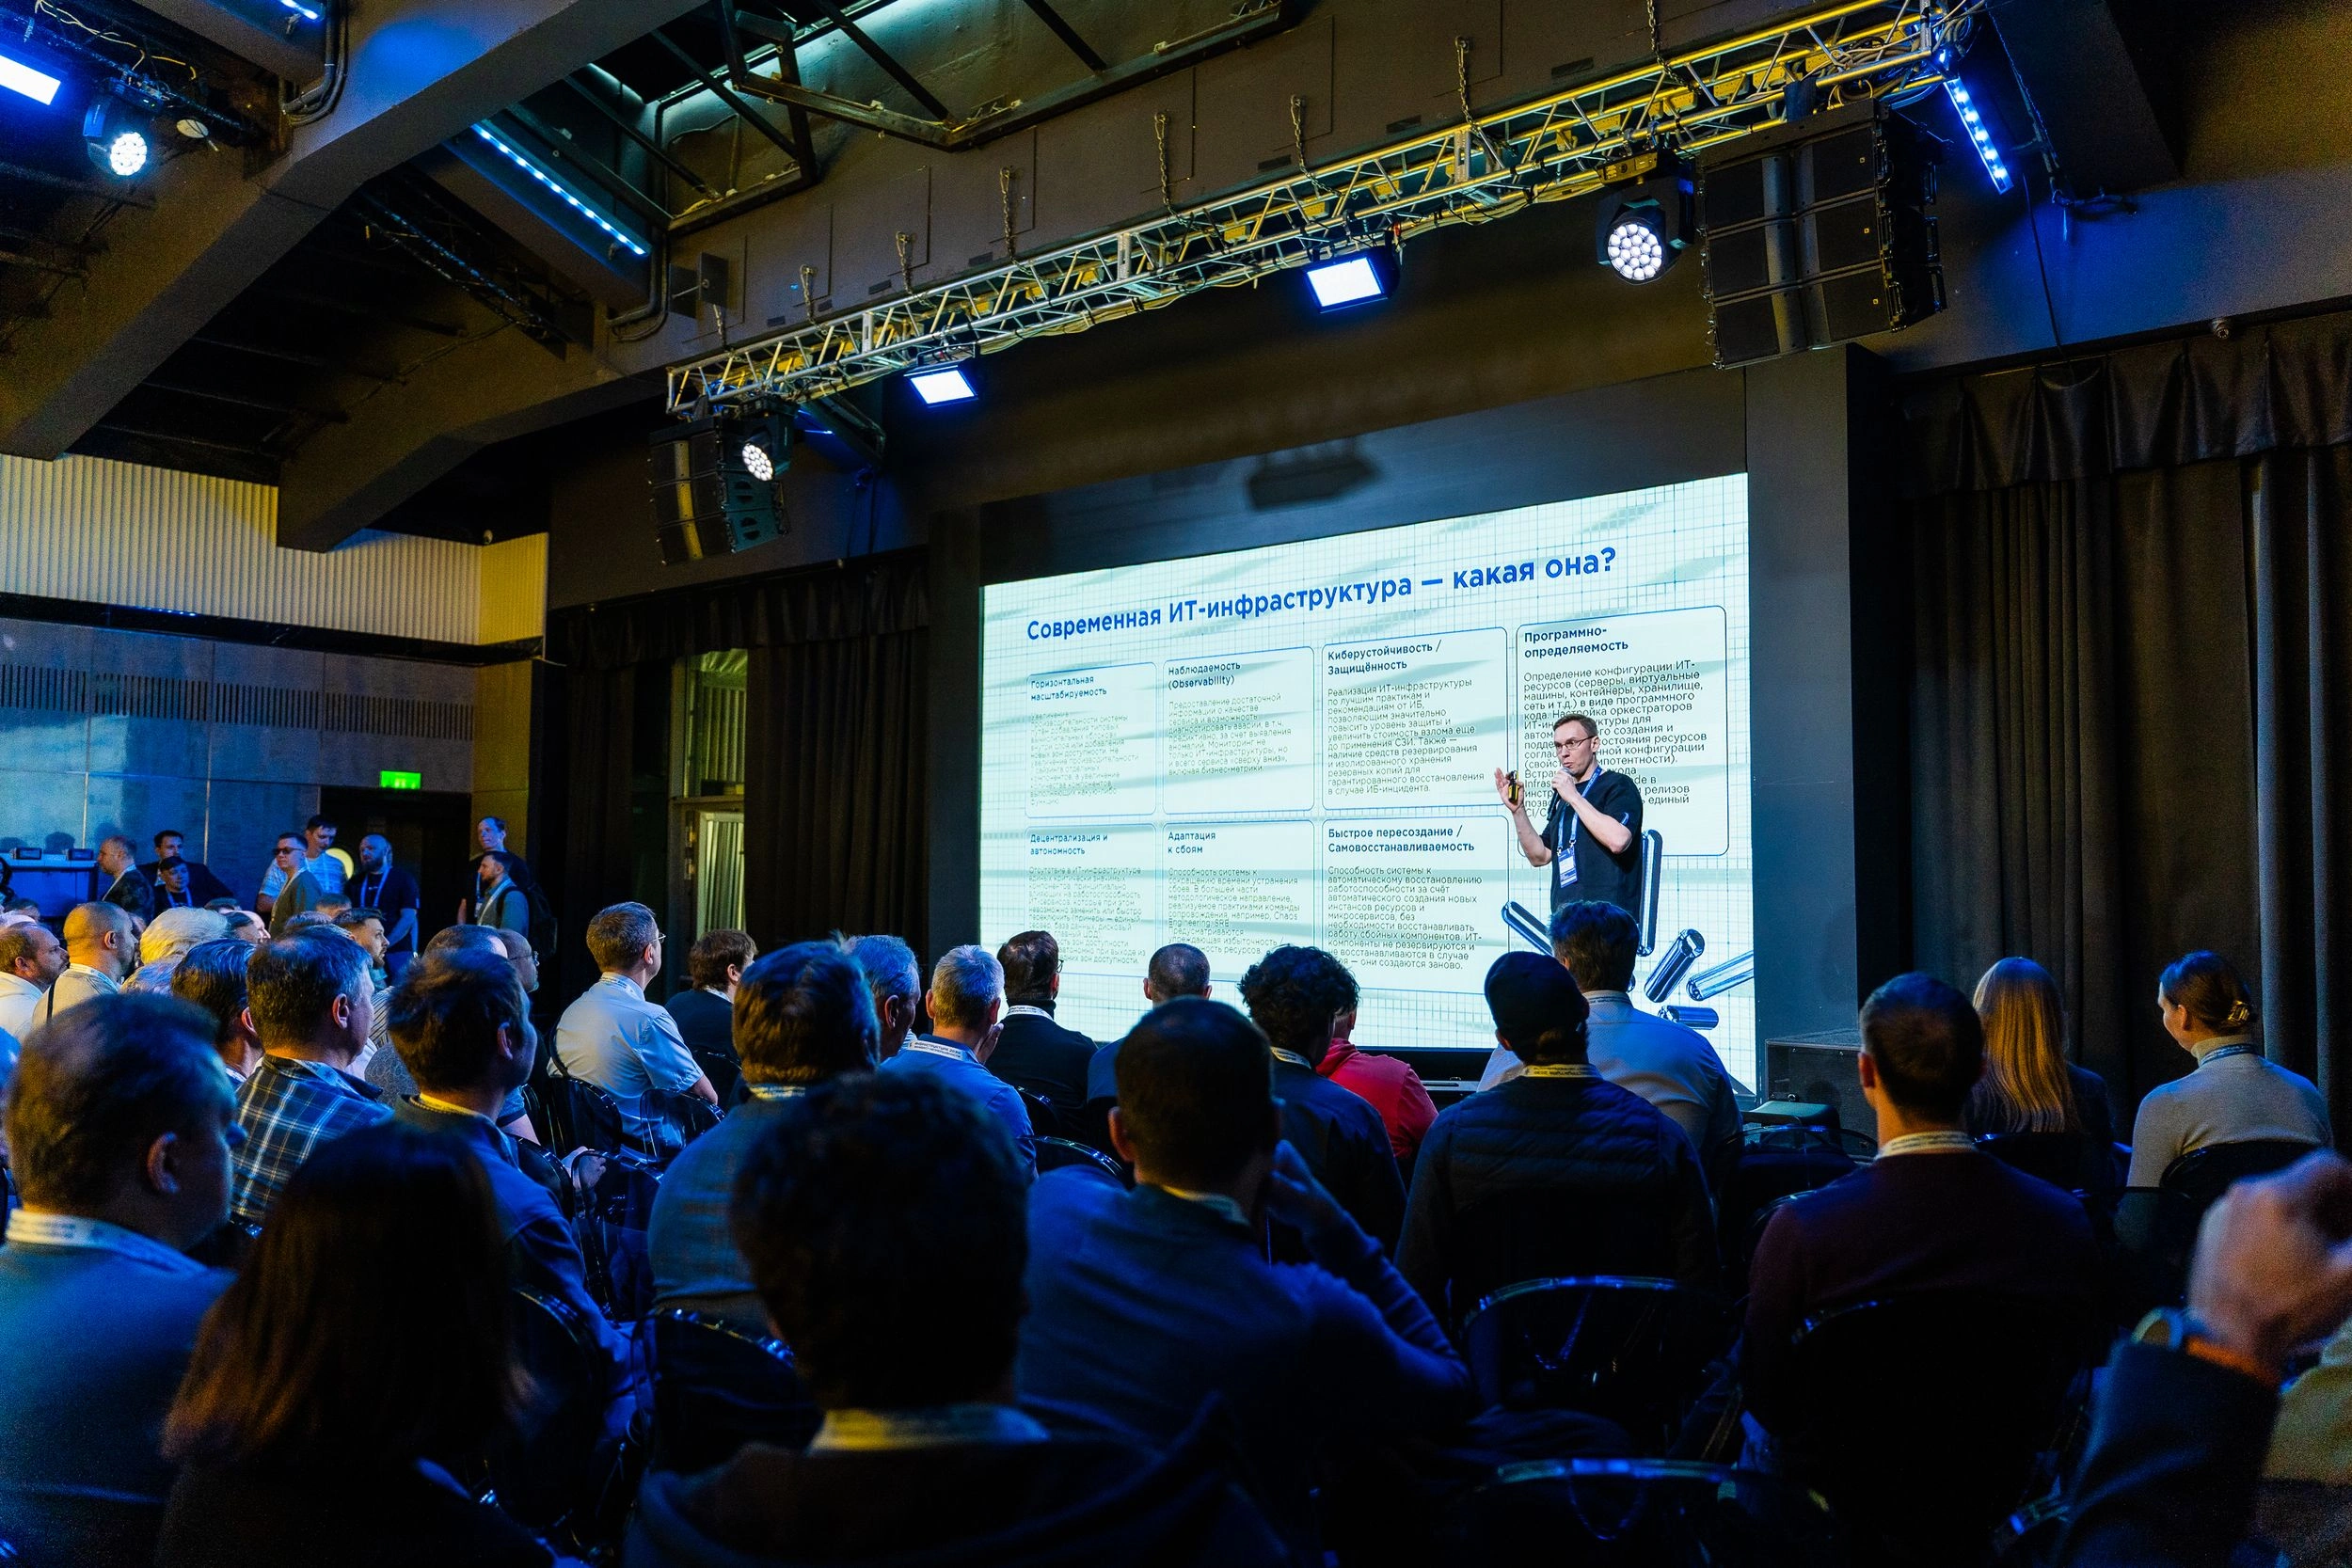
10 ноября в Москве состоится техническая конференция «"Бункер" и "Цитадель": архитектура, которая переживет атаку». Эксперты «Инфосистемы Джет» разберут, почему привычные подходы к отказоустойчивости не всегда гарантируют восстановление бизнеса и как выстроить инфраструктуру с учетом новых угроз — от уничтожения данных до физической потери дата-центра.
Наличие резервной копии еще не означает, что из нее удастся восстановиться. А резервный ЦОД может оказаться недоступен одновременно с основным. Для российского бизнеса эти сценарии уже не ограничиваются теоретическими учениями.
По данным центра мониторинга и реагирования на инциденты Jet CSIRT компании «Инфосистемы Джет», в первом полугодии 2026 года на атаки шифровальщиков пришлось 69% подтвержденных инцидентов. Практика расследований показывает, насколько критична готовность к восстановлению: в случаях, когда резервные копии были изолированы и соблюдалось правило «3-2-1», восстановление инфраструктуры занимало один-два дня. При несоблюдении этих условий и повреждении резервных копий процесс затягивался на недели, приводил к прекращению доступа к сервису и данным компании.
Но кибератаки — только часть проблемы. Помимо логических угроз — шифрования и уничтожения данных, компрометации систем управления и резервных копий — компании вынуждены учитывать риск физического повреждения оборудования и всей ИТ-инфраструктуры. Классические схемы отказоустойчивости с основным и резервным ЦОДами, репликацией данных и резервированием оборудования хорошо справляются с отдельными техническими сбоями. Однако при целенаправленной атаке, которая затрагивает сразу несколько взаимосвязанных площадок, этих мер может оказаться недостаточно.
Что останется у компании для восстановления бизнеса, если одновременно потеряны основная инфраструктура, доступ к резервной площадке и доверие к резервным копиям?
«Мы привыкли оценивать надежность ИТ через доступность сервисов для компании и ее клиентов. Она во многом зависит от резервирования оборудования, компонентов инфраструктуры и наличия резервных площадок. Но сегодня важно другое: сможет ли бизнес продолжить работу, если часть инфраструктуры будет физически уничтожена или скомпрометирована. Угрозы изменились быстрее, чем архитектурные подходы, которыми пользуется рынок. Если раньше потеря целого ЦОДа воспринималась как исключительная катастрофа, то теперь такой сценарий необходимо учитывать при проектировании. Наличие резервного ЦОДа и резервных копий отдельных систем еще не гарантирует восстановление бизнеса: резервная площадка тоже может оказаться скомпрометирована, а копии — повреждены или недоступны. Поэтому непрерывность должна быть заложена в архитектуру всего ИТ-ландшафта», — Юрий Семенюков, директор центра инфраструктурных решений «Инфосистемы Джет».
В апреле 2026 года эксперты «Инфосистемы Джет» представили концепцию «Инфраструктура 2030», основанную на автономности зон доступности, распределении нагрузки и способности инфраструктуры к пересозданию. Осенняя конференция станет ее логическим продолжением.
Сквозная тема всех выступлений — «Непрерывность 2.0»: переход от точечного обеспечения отказоустойчивости к постоянному процессу адаптации ИТ к новым угрозам. Даже хорошо защищенная инфраструктура не остается устойчивой сама по себе. Меняются приложения, появляются новые зависимости между системами, возникают уязвимости и новые сценарии атак. Классические DR-решения проектировались под другие риски, и просто не могут обеспечить непрерывность бизнеса при современных угрозах. Поэтому непрерывность требует не только правильной архитектуры, но и регулярной проверки возможности восстановить критичные прикладные системы из резервных копий, актуализации планов восстановления, контроля изменений и согласованной работы команд ИТ и ИБ. Этот подход объединит все темы конференции: от проектирования изолированных контуров до харденинга инфраструктуры и наблюдаемости. Участники увидят, как отдельные технические решения складываются в единую систему, способную сохранять работоспособность и восстанавливаться после череды разрушительных инцидентов.
В центре практической части программы — два подхода к защите данных критичных систем:
«Бункер» — изолированный контур резервного копирования, не имеющий прямого сетевого доступа из продуктивной среды и интернета. Его задача — сохранить доверенные резервные копии, регулярно проверять их пригодность и обеспечить возможность восстановления даже после компрометации основной инфраструктуры.
«Цитадель» — изолированный резервный ЦОД с заранее подготовленной инфраструктурой и копией критичных систем, запущенных в «горячем режиме», готовых максимально оперативно принять нагрузку при недоступности или компрометации основной площадки.
Однако даже правильно спроектированной резервной инфраструктуры недостаточно, если компания не понимает, в какой последовательности восстанавливать системы, когда переключаться на резервные площадки и сохраненные копии данных, кто отвечает за принятие решений и сколько времени действительно потребуется на возвращение бизнеса к работе.
«Самая опасная ситуация — когда резервные копии формально существуют, но никто не проверял, можно ли восстановить из них всю систему. Допустим, данные сохранились. Но где их разворачивать, если основной контур уничтожен? Как восстановить доступы и сетевую связность? В каком порядке запускать сервисы, чтобы они действительно заработали? Эти вопросы нужно решать до инцидента. Поэтому мы говорим не просто о резервировании, а о заранее подготовленной и проверенной архитектуре восстановления», — Антон Шипулин, начальник отдела комплексных проектов «Инфосистемы Джет».
На конференции эксперты продемонстрируют работу комплекса «Бункер», разберут принципы построения и функционирования решения «Цитадель», методы харденинга инфраструктуры и роль наблюдаемости в управлении уязвимостями и обеспечении непрерывности.
В рамках мероприятия также запланирована практическая закрытая tabletop-сессия. Участникам предложат отработать действия компании в условиях различных внешних угроз: с неполными данными, противоречивыми вводными, требованиями регулятора и необходимостью принимать решения в ограниченное время.
Конференция ориентирована на ИТ-директоров, руководителей ИБ, архитекторов и инженеров ИТ-инфраструктуры.
Дата и место: 10 ноября 2026 года, начало регистрации в 14:00. Москва, ул. Новый Арбат, д. 21.
Участие — по предварительной регистрации.
Информационные партнеры конференции: Hi-Tech Mail, Компьютерра, RUБЕЖ, Открытые Системы, Global Digital Space, ICT-Online.ru, ICT2GO.ru, Слово Технаря
«Инфосистемы Джет» — одна из крупнейших ИТ-компаний в России. С 1991 года работает на рынке системной интеграции, реализуя ежегодно более 1000 проектов федерального и международного уровня, многие из которых уникальны по масштабу
и сложности. Штат — более 2000 сотрудников.
Компания располагает несколькими представительствами в России и СНГ. Входит в ТОП-5 крупнейших российских ИТ-компаний (RAEX 2025 г.). Лидер на рынке ИТ-аутсорсинга в России (TAdviser, 2024 г.), №1 среди интеграторов в сфере информационной безопасности (TAdviser, 2025 г.), №1 в рейтинге демолабораторий для тестирования российских ИТ-решений, №2 среди крупнейших поставщиков ИТ-услуг (RAEX 2024 г.), №3 среди крупнейших поставщиков для промышленности (TAdviser, 2024 г.), №3 среди крупнейших поставщиков для российских банков (TAdviser, 2024 г.).
Ключевые направления деятельности: ИТ-инфраструктура, сети и инженерные системы, ИТ-аутсорсинг, информационная безопасность, машинное обучение, заказная разработка ПО, внедрение и сопровождение бизнес-приложений enterprise-уровня, промышленная безопасность, управление данными и ИИ.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Андрей Волков: «Мы должны перестать обсуждать безопасность как набор закупок и начать обсуждать её как свойство объекта»
Модульные ЦОД для защиты и резервирования инфраструктуры: обзор решений пяти производителей
Катастрофоустойчивость на практике: почему резервные ЦОД и копии данных не гарантируют восстановление бизнеса
Ассоциация больших данных предложила разрешить резервное хранение персональных данных россиян в зарубежных ЦОД
«Почта России» ищет три ЦОД за 5,48 млрд рублей для хранения данных и резервирования ИТ-систем
ЦОДы вступают в новую эпоху: технологии, «невидимые» игроки и передел рынка обсудят на VIII Международном саммите Ассоциации участников отрасли ЦОД
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)