Минфин предложил обязательное киберстрахование для объектов критической инфраструктуры


 1 час назад
 © Сгенерировано ИИ
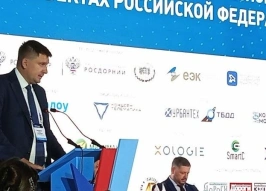
Министерство финансов РФ рассматривает возможность введения обязательного страхования киберрисков для организаций, управляющих объектами критической информационной инфраструктуры (КИИ). Механизм планируют реализовать по аналогии со страхованием владельцев опасных производственных объектов. Об этом сообщил замминистра финансов Иван Чебесков на Мосфинфоруме, передает SecPost.
По словам замглавы ведомства, инициатива направлена не на увеличение нагрузки на бизнес, а на финансовую защиту компаний от возрастающего ущерба в случае сбоев и утечек.
Размер выплат
Инициатива Минфина опирается на быстрый рост сегмента страхования цифровых угроз. По итогам 2025 года объем страховых взносов в этой нише увеличился на 60%, достигнув 4 млрд рублей, а сам рынок вырастал на 20–30% ежегодно. В 2026 году аналитики ожидают продолжения роста в пределах 10–30%.
Среди основных тенденций сегмента эксперты выделили:
- Расширение спроса: страхованием начали интересоваться не только корпорации, но и представители малого и среднего бизнеса.
- Стабилизация стоимости полисов: цены зафиксировались из-за сложившегося лимита выплат в 3–5 млн рублей.
- Адресный подход: обязательные требования планируют распространить только на стратегические отрасли, где потенциальный ущерб от действия хакеров значительно превышает стоимость страховой премии.
Усиление госконтроля и Указ № 604
Обсуждение финансовых механизмов проходит параллельно с ужесточением требований государства к безопасности КИИ. Ранее был подписан указ № 604, разрешающий вводить временное внешнее управление на объектах КИИ, если их владельцы не обеспечивают надежную защиту от кибератак и беспилотников.
Отсутствие четких критериев достаточного уровня защиты вынуждает компании наращивать ИБ-бюджеты, что сказывается на стоимости их услуг. В этих условиях обязательный полис может стать понятным формальным критерием оценки защищенности предприятия.
Всплеск хакерской активности
Запрос на финансовые гарантии связан с увеличением числа инцидентов и появлением новых уловок у киберпреступников в 2026 году:
- Крупные утечки данных: хакерская группировка DataSuckers заявила о компрометации базы «Додо Пиццы» (68 млн записей за 15 лет) и атаке на системы туроператора Tez Tour.
- Маскировка под нейросети: по данным ГК «Солар», хакеры начали прятать вредоносные запросы под обращения к ИИ-сервисам (ChatGPT, DeepSeek, Claude) через подмену User-Agent. В июле 2026 года количество веб-атак на российские компании достигло рекордных 417 млн, при этом 71% из них пришелся на транспорт и логистику.
- Переход на внешнюю защиту: чтобы справиться с потоком атак, организации переходят на аутсорсинг безопасности. Ожидается, что объем российского рынка SOC в 2026 году превысит 30 млрд рублей, а спрос смещается в сторону управляемых сервисов (MDR и SOCaaS).
В сложившихся условиях киберстрахование рассматривается регуляторами как инструмент распределения финансовых рисков между государством, бизнесом и страховыми компаниями.
Читайте также: Когда инфраструктура предупреждает раньше ИБ: как DCIM помогает увидеть риски до инцидента
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Запрет на выдачу техусловий и нормативные реформы перестраивают московский рынок ЦОД
Nord Clan выходит на рынок Беларуси
Росреестр предложил разрешить размещение оборудования ЦОД без выделения отдельного вида использования земли
Как организовать резервное копирование PostgreSQL: подходы, инструменты и требования к инфраструктуре
Форум «Микроэлектроника-2026» соберёт самые громкие премьеры российских разработок
Рабочая группа «Гильотина 2.0» не поддержала инициативу Росреестра по размещению оборудования ЦОД
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК