«АВИАКОД — 2026»: защита авиационной инфраструктуры на практике


 5 часов назад
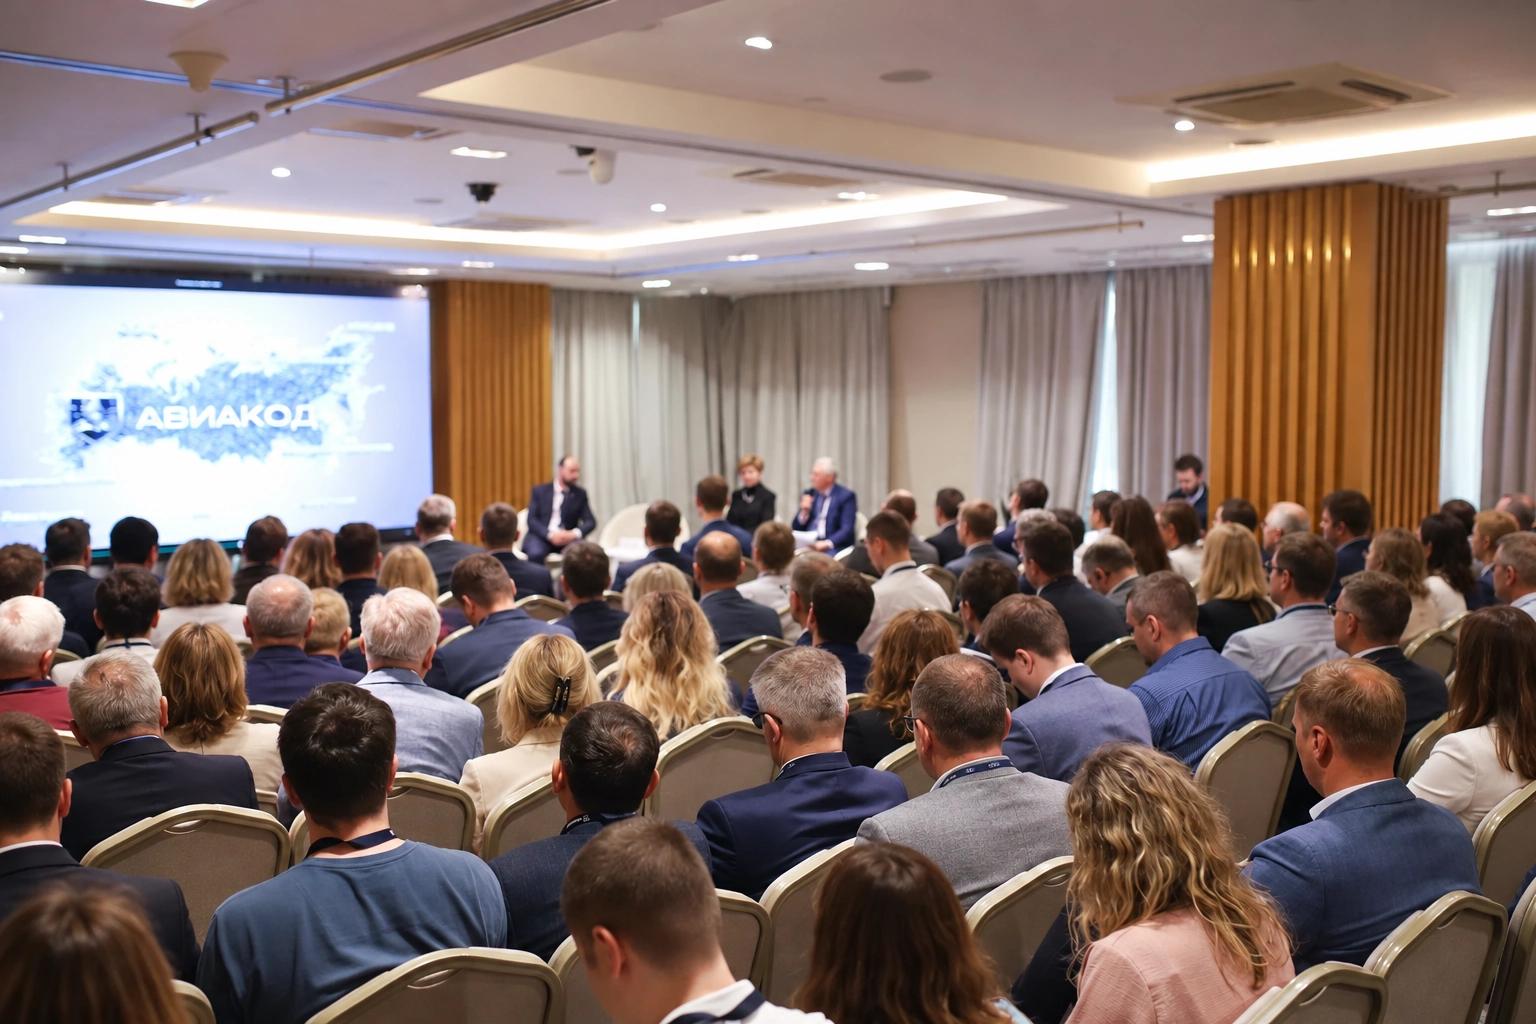
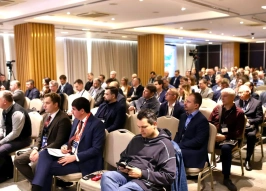
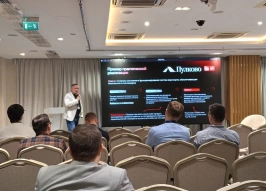
В Москве прошла ежегодная отраслевая конференция «АВИАКОД — 2026», посвящённая информационной безопасности гражданской авиации. Представители авиапредприятий, регуляторов, научных организаций и разработчиков обсуждали, как проверять эффективность защиты, контролировать доступ подрядчиков и переходить на российское ПО, сохраняя непрерывность критически важных процессов.
От требований - к проверке защищённости
Пленарная сессия под руководством Сергея Владимировича Левашова, заместителя генерального директора ГосНИИ ГА по информационным технологиям и цифровой трансформации, была посвящена государственному регулированию и киберугрозам в авиационной отрасли. Сергей Анатольевич Страхов рассказал о деятельности отраслевого центра компетенций по информационной безопасности транспортного комплекса России. Вячеслав Всеволодович Керов представил работу Общественного совета при Минтрансе России в области информационной безопасности транспортной инфраструктуры.
Начальник управления ФСТЭК России Елена Борисовна Торбенко ответила на вопросы об изменениях законодательства, касающихся субъектов критической информационной инфраструктуры (КИИ) авиационной отрасли. Она отметила положительную динамику в выполнении требований к информационной безопасности, но подчеркнула необходимость дальнейшей работы. Особое внимание представитель регулятора уделила объективной оценке защищённости организаций, корректному определению границ защищаемого контура и контролю доступа подрядчиков.
В тематических секциях разговор продолжился на прикладном уровне: как убедиться, что принятые меры защиты работают в реальных условиях. Технический руководитель SOC «Астрал.Безопасность» Дмитрий Мин рассмотрел современные киберугрозы в авиации, роль аудита, тестирования на проникновение и центров мониторинга и реагирования на инциденты. Никита Котиков из CICADA8 предложил оценивать внешний периметр организации с позиции потенциального атакующего, чтобы обнаруживать слабые места до возникновения инцидента.
Доступ подрядчиков под контролем
Безопасная работа внешних специалистов с критически важными системами стала одной из тем секции «Информационная безопасность и киберкультура», которую модерировали Вячеслав Александрович Макович и Кирилл Андреевич Алифанов. Участники рассмотрели организационные и технические меры: закрепление требований ИБ в договорах, разграничение полномочий и контроль привилегированного доступа.
Антон Стрельцов, представлявший «Xello», посвятил доклад выявлению атак через подрядчиков до того, как они приведут к операционному сбою. Ольга Юринская из «RuDesktop» разобрала вопросы снижения рисков при удалённом управлении ИТ-инфраструктурой аэропорта.
Обсуждение дополнило тезис представителя ФСТЭК о границах защищаемого контура: при оценке безопасности необходимо учитывать не только собственные системы предприятия, но и доступ к ним со стороны внешних организаций.
Совместная работа ИТ- и ИБ-служб
Директор отраслевого центра компетенций по информационной безопасности «ЗащитаИнфоТранс» Сергей Анатольевич Страхов подчеркнул значение согласованной работы ИТ-подразделений и служб информационной безопасности. Общие процессы и чёткое распределение ответственности помогают профильным командам быстрее решать задачи защиты и эксплуатации систем.
Практические инструменты для этой работы представили разработчики. Афанасий Клюнков из NGR Softlab рассказал о наблюдаемости и контроле происходящего в авиационной инфраструктуре. Андрей Петренко из «НПЦ КСБ» рассмотрел автоматизацию подготовки документации и других организационных мер защиты с помощью «АльфаДок». Защите ERP-систем авиапредприятий, обеспечивающих работу внутренних служб, был посвящён доклад Александра Болдырихина из «Газинформсервиса».
Сергей Владимирович Левашов представил CSP Platform — сервисную платформу для дистрибуции, внедрения и эксплуатации программного обеспечения по модели Software as a Service (SaaS). В докладе речь шла о переходе от традиционной поставки лицензий и дистрибутивов к предоставлению ПО в формате управляемого сервиса.
Платформа объединяет оформление подписки, предоставление дистрибутивов, автоматизацию установки и контроль результатов внедрения. Представленный подход призван упростить запуск ИТ- и ИБ-решений и сократить трудозатраты на их внедрение.
Российские технологии и новые риски ИИ
Ряд выступлений был посвящён конкретным задачам защиты инфраструктуры. Павел Блинов из «SkyDNS» рассказал о контроле DNS-трафика в авиакомпаниях. Дмитрий Даренский представил решение «Positive Technologies» для обеспечения киберустойчивости технологической инфраструктуры. Игорь Гайдаш, руководящий специальной разработкой в «UserGate», рассмотрел интеграцию ГОСТ VPN с системами мониторинга информационной безопасности и средствами защиты периметра.
Искусственный интеллект обсуждали и как инструмент защиты, и как источник новых рисков. Секцию модерировал Дмитрий Игоревич Служеникин. Айдар Фатыхов из «Innostage» посвятил выступление управлению рисками и обеспечению киберустойчивости в условиях развития ИИ. Семён Рогачёв из «Бастиона» разобрал, как искусственный интеллект усиливает привычные киберугрозы. Даниил Штольвин из «R-Vision» рассказал об интеллектуальной поддержке SOC с помощью ИИ в SOAR.
Противодействие инсайдерским угрозам стало темой доклада руководителя компании «Стахановец» Дмитрия Исаева. Лев Овчинников из «Индид» рассмотрел вопросы цифровой идентичности в эпоху искусственного интеллекта. Практическую часть программы дополнил мастер-класс «Innostage» по безопасному использованию ИИ для рабочих задач.
Представители ГосНИИ АС выступили с докладом об управлении поверхностью атаки прикладного программного обеспечения бортовых ИТ-систем и анализе целостности данных. В работе секции также участвовал представитель госкорпорации «Росатом» Иван Клятецкий.
Переход на российское ПО и непрерывность работы
Модернизацию инфраструктуры обсуждали на круглом столе «Отказоустойчивая ИТ-инфраструктура в авиации на российском ПО: кейсы, стандарты, безопасность». Его модераторами были представители «РЕД СОФТ» и Сергей Левашов.
Основными темами стали совместимость продуктов разных разработчиков, применение отечественных операционных систем и сохранение непрерывности критически важных процессов. Участники подчеркнули необходимость поэтапного внедрения технологий с учётом отраслевых требований к надёжности и безопасности.
Отдельную задачу импортозамещения рассмотрел генеральный директор «SafeTech Lab» Александр Санин. Его доклад был посвящён управлению технологическими сертификатами и замене Microsoft CA российскими решениями.
Вопросы перехода на отечественное ПО были тесно связаны с другими темами конференции — качеством мониторинга, защищённостью каналов связи и управлением доступом. В обсуждении модернизации участники уделяли внимание не только выбору продуктов, но и условиям их совместной эксплуатации.
Безопасность беспилотной авиации
Секция «БАС в гражданской авиации» под руководством Сергея Кукарева была посвящена защите беспилотных авиационных систем. Эксперты рассмотрели защищённые технологические платформы, безопасность каналов связи и предотвращение перехвата управления беспилотными воздушными судами. Обсуждались также интеграция беспилотного транспорта в воздушное пространство крупных городов и перспективы применения безопасного, энергоэффективного искусственного интеллекта.
Сергей Люстарнов из АО «ЗАЛА АЭРО» рассказал об использовании беспилотного транспорта в воздушном пространстве городов-миллионников. Его коллега Алексей Лупандин посвятил выступление применению технологий ИИ в БАС.
Алексей Петухов из «Лаборатории Касперского» рассказал о нейроморфных технологиях для авиации. Руководители ассоциации «Доверенная платформа» представили защищённую платформу для БАС.
Практическая проверка защитных механизмов, подготовка специалистов и внедрение технологий с учётом специфики гражданской авиации остаются приоритетами, обозначенными на конференции. При этом технические вопросы обсуждались вместе с организационными: как распределять ответственность, выстраивать взаимодействие ИТ- и ИБ-служб, контролировать работу подрядчиков. Общим для этих тем был вопрос сохранения надёжности авиационной инфраструктуры — при модернизации систем, их повседневной эксплуатации и противодействии киберугрозам.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
В Пулково наладили мониторинг десяти технологических систем аэропорта
ЗащитаИнфоТранс: более 40% успешно реализованных угроз связаны с действиями подрядчиков
Вячеслав Керов: для транспортной отрасли готовят список рекомендованных ИБ-продуктов
ФСТЭК: только 60% авиационных организаций приступили к выполнению требований безопасности
«Росморпорт» ищет подрядчика для дооснащения акваторий Выборга и Высоцка средствами транспортной безопасности
Посетите выставку Parking Russia 2026: здесь будут представлены комплексные решения для безопасности и автоматизации парковочного пространства
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК