Облако безопасности с SD-WAN


 52 минуты назад
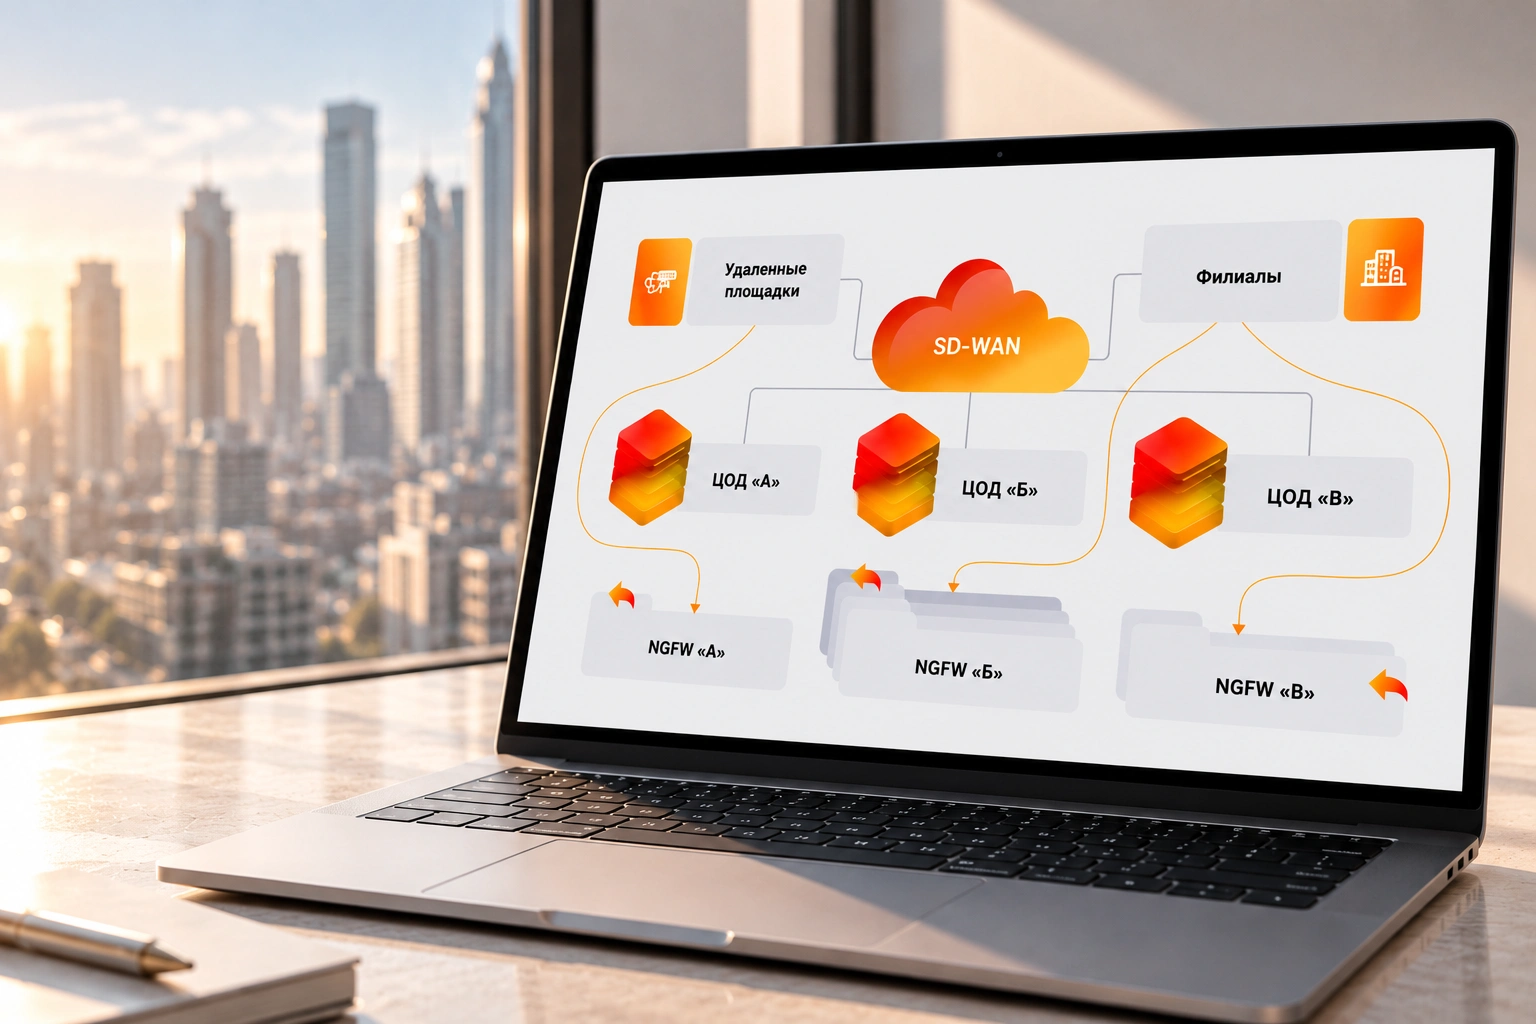 © Сгенерировано ИИ
Кибератаки и средства защиты становятся все сложнее, граница между цифровым и физическим миром окончательно стерлась, а арсеналы хакеров пополнились умными инструментами. Для комплексной защиты корпоративной инфраструктуры зарубежные облачные платформы предлагают интегрированные экосистемы кибербезопасности. Ключевые категории решений включают защиту пограничного доступа (SASE), защиту облачных приложений (CNAPP), брокеров безопасного доступа (CASB), периферийные сервисы безопасности (SSE) и др.
Перечисленные термины не являются стандартами, в свое время они были введены компанией Gartner для фиксации текущего положения решений на рынке информационных технологий и в частности информационной безопасности. Несмотря на то, что компания Gartner ушла с рынка РФ и не анализирует российские решения, ее экспертиза глобальной оценки – в каком направлении идет развитие продуктов, какие потребности важны заказчикам и какие решения наиболее полно удовлетворяют им, востребована и в России.
В данной статье Константин Янсон, ведущий системный архитектор ICL Services, описывает подход к организации облака безопасности с использованием концепции SASE (Secure Access Service Edge) и раскрывается ключевая роль технологии SD-WAN.
SASE
Концепция Secure Access Service Edge — заменяет традиционные ресурсоемкие сети с топологией типа звезда, предоставляя сервисы на основе распределенной облачной платформы. Она создает модель сетевой безопасности, при которой средства защиты и сетевые технологии поставляются в виде облачных сервисов от одного провайдера (MSSP или Managed Security Service Provider). Термин был введен компанией Gartner в 2019 году, чтобы отразить текущее положение рынка ключевых продуктов в области информационной безопасности, так как в какой-то момент все крупные мировые вендоры стали производить продукты способные работать в виде облака (частного или публичного), а некоторые и вовсе отказались от «on‑prem» продуктов.
Для бизнеса такой подход означает возможность более гибкого масштабирования инфраструктуры информационной безопасности, при котором устраняются узкие места, связанные с ограничением возможностей единичных решений, и медленной скоростью внедрения и «демонтажа». ИТ-отделы смогут реагировать на задачи расширения бизнеса, вплоть до минут, без ожидания расширения пропускной способности каналов или замены «железок» на более производительные.
Можно выделить самые важные компоненты SASE:
- сеть как сервис (SD‑WAN) —часто является транспортной основой;
- межсетевой экран как сервис;
- прокси как сервис;
- DLP как сервис;
- ZTNA (Концепция доступа нулевого доверия).
SD-WAN
SD‑WAN – транспортная основа – используется для построения программно‑определяемых распределенных сетей для маршрутизации трафика по каналам передачи данных с применением технологии SDN (Software Defined Networking).
Замечу, что не все что имеет в своем названии аббревиатуру SD-WAN является таковой. Так как термин не закреплен в международных и национальных стандартах, производители используют его для повышения привлекательности своего продукта, хотя на самом деле у большинства российских решений приставку «SD» стоило бы убрать.
Основной особенностью «честных» SD-WAN сетей является возможность централизованного определения наиболее эффективных маршрутов передачи трафика. Именно централизация компонента, принимающего решение о топологии, делает сеть SD-WAN «более честной» (по мнению автора). Многие производители, поставившие шильдик «SD-WAN» просто оптимизируют выбор интернет-канала, искусственно проверяя его работоспособность, а для организации непротиворечивой топологии продолжают использовать классические протоколы маршрутизации и балансировки. Эти «legacy», протоколы уже давно исчерпали свои возможности кардинального развития, и крупнейшие мировые производители полностью переключились на внедрение программно-управляемых сетей с настоящей централизацией.
С централизацией приходит множество функций и возможностей. Вот ряд ключевых, которые так или иначе присутствуют в таких сетях:
- интеллектуальное управление трафиком;
- оркестрация приложений;
- автоматическая настройка сетевых устройств;
- централизованное управление инфраструктурой сети через веб‑интерфейсоркестратора;
- постоянный мониторинг топологии сети и автоматическое реагирование на ее изменение;
- быстрое вертикальное и горизонтальное масштабирование;
- автоматическое реагирование сети на изменения качества обслуживания в каналах передачи данных для удовлетворения требований приложений и др.
Компания ICL Services, в которой я работаю, внедряла, внедряет и поддерживает множество зарубежных решений SD-WAN, в том числе по модели SASE. На российском рынке также присутствуют технические решения не уступающие и даже превосходящие зарубежные аналоги.
Интеллектуальное управление трафиком
Благодаря централизации вычисления маршрутов в честных SD-WAN становятся возможным реализация ранее недоступных топологий.

Трафик для (от) различных отправителей и приложений может попадать в различные ЦОДы, учитывая загрузку каналов. Загруженный (или неработающий) канал автоматически разгружается или исключается из передачи данных. Таким образом, «убирается» узкое место в скорости и надежности одного ЦОДа и «сервера». В случае выхода из строя или деградации одного из ЦОД, нагрузка автоматически перераспределится между работающими. Кроме управления трафиком в каждом ЦОДе возможна организация оркестрации приложений, когда необходимый «контейнер» запускается только в случае необходимости.
Вертикальное и горизонтальное масштабирование при увеличении нагрузки или количества пользователей в случае применения SD-WAN становится тривиальной задачей. Автоматизация, незаметная для конечного пользователя, превращает набор технологий в «облако».
Балансировка
Балансировка трафика и одновременное использования каналов интернет связи – это тоже важная функция честных SD-WAN. Со стороны балансировка трафика может показаться простой задачей, но в реальности это не так. Традиционные протоколы маршрутизации и технологии хоть и позволяют включать такие механизмы, но в реальной инфраструктуре глобальной сети интернет показывают отрицательный результат. Вся проблема в том, что для перераспределения трафика необходимо заранее знать скорость, доступную на интернет канале, а эта величина может изменяться даже у очень хорошего провайдера. Кроме того, скорость между разными точками и площадками почти всегда не соответствует скорости, которую обещает провайдер. У многих провайдеров «хорошая» скорость каналов обеспечивается только до ключевых точек обмена трафиком, а вот межпровайдерные коммуникации часто страдают. Так устроен TCP, что при неправильном балансе «стоимости» интерфейсов, скорость всей сети падает до скорости самого медленного канала и вместо балансировки мы получаем своего рода «якорь». Обходные решения искусственно тестируют «какой-то» адрес и могут изменить этот баланс, но они все не учитывают реальные потоки данных.
SD-WAN позволяет решить эту проблему, динамически высчитывая вес балансировки на основе потерь между каждым туннелем. В зависимости от потерь пакетов в туннеле туда попадает меньше (или больше пакетов). При нормальной работе все каналы интернет «утилизируются» равномерно, а при деградации какого-то провайдера трафик автоматически настраивается по текущим возможностям.
Оркестрация
Для гибкого сервиса безопасности MSSP этот функционал является обязательным. Технология позволяет масштабироваться горизонтально и вертикально без необходимости замены всего оборудования на более производительное. В моменты, когда нагрузка снижается, можно существенно сэкономить.
Даже при создании частного облака этот функционал является не менее важным, чем для сервисного провайдера. Возможность быстрого роста (scale in, scale out) – это одно из требований «бизнеса», предъявляемого к ИТ-инфраструктуре.
Безопасно ли облако по сервисной модели
Когда заходит речь о выборе варианта внедрения какого-либо решения, будь то сервис (SaaS) или «все у себя» (On-prem), можно иногда услышать фразу: «сервис – это не безопасно». Но так ли это на самом деле, ведь за любым вариантом кроется большое количество нюансов. При определенных обстоятельствах покупка продукта по сервисной модели становится безопаснее, чем внедрение у себя.
Человеческий капитал – основная ценность и фактор влияющий на информационную безопасность. Когда речь идет о внедрении новой технологии, требуется обучение или переобучение сотрудников. Курсы от вендора и получение опыта займут длительный период. Обычно решения SD-WAN позволяют обеспечивать крайне высокий уровень отказоустойчивости центра управления, «резервируясь» по схеме 3 и 5 улов, достигая SLA 99.9999. Это позволяет не зависеть от проблем одного-двух ЦОДов, но требует высокой квалификации персонала.
Системы сбора и хранения метрик и логов со всех компонентов – важная составляющая, позволяющая зафиксировать инцидент, как только он появился, и не ждать жалоб пользователей. Простой сбор данных не гарантирует быструю реакцию, без экспертов со стороны команды SD-WAN выполнить строгие SLA, поставленные «бизнесом», не получится.
Систему управления SD-WAN практически невозможно изолировать в закрытый сегмент, она должна быть открыта со стороны всех СРЕ. По этой причине к ней предъявляются особенно строгие требования с точки зрения безопасности. Межсетевое экранирование, защита от вторжений, антивирусная защита, анти DDoS и WAF – теперь становятся базовыми средствами защиты, а это дополнительная экспертиза.
Выводы
Сегодня в России существуют решения способные реализовать частное облако по модели SASE. Конечно, SASE и SD-WAN не являются «панацеей», решающей все проблемы, но в случаях, когда бизнес предъявляет к инфраструктуре высокий SLA – является очевидно рациональным решением. Что раньше казалось немыслимо – даже критическая инфраструктура может быть защищена и использовать преимущества облачной технологии. В России уже есть полностью сертифицированные решения разного типа, объединить которые помогает SD-WAN сеть.
Читайте также: Остановка ЦОД «Яндекса» в Сасово после атаки БПЛА вызвала сбой в работе «Яндекс Почты»
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Атака на Сасовский ЦОД «Яндекса» привела к сбоям Yandex Cloud, «Циана», «Мострансавто»
Остановка ЦОД «Яндекса» в Сасово после атаки БПЛА вызвала сбой в работе «Яндекс Почты»
Объем российского рынка публичных облаков достиг 383 млрд рублей за счет роста потребления ИИ и платформенных сервисов
«Атомдата-Центр» усилит физический и гибридный контур защиты московского объекта «Росатома»
С 21 по 23 октября 2026 года Международная выставка «Сфера безопасности» пройдет в Москве
Предприятие «Росатома» и iTPROTECT сформировали единый контур защиты объектов КИИ на платформе Positive Technologies
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК