На TECHWEEK обсудили, как ИИ меняет модель киберугроз и защиту бизнеса


 8 минут назад
 © RUБЕЖ
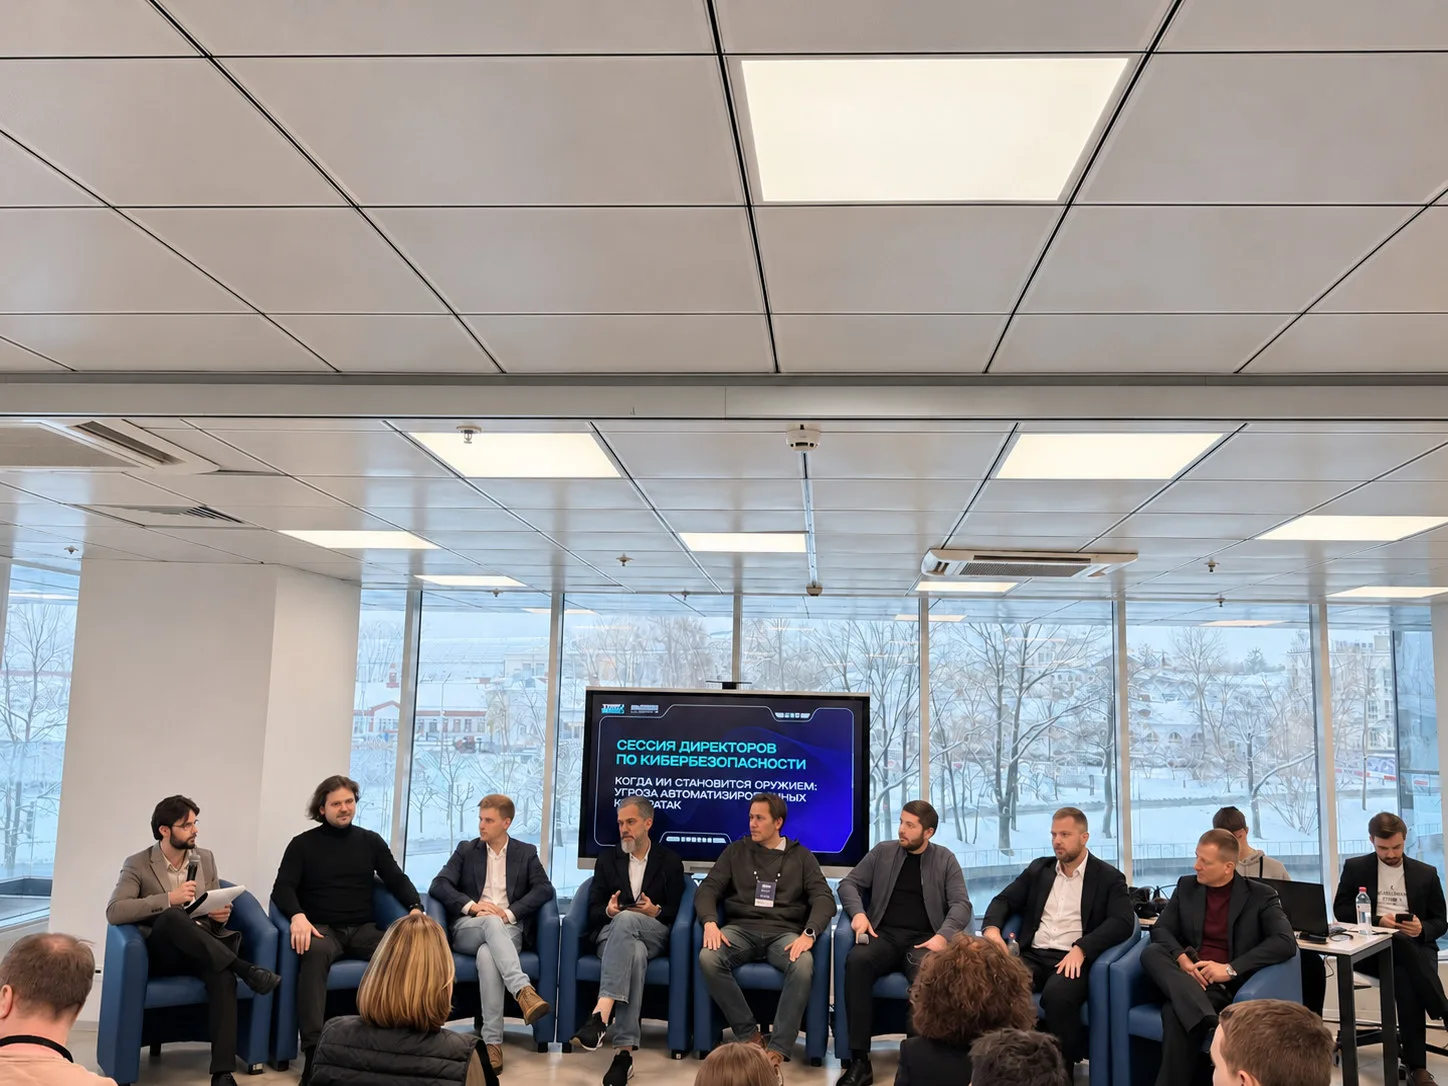
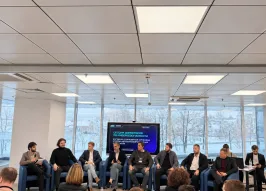
Искусственный интеллект снижает порог входа для кибератак, ускоряет поиск уязвимостей и меняет требования к управлению безопасностью. К такому выводу пришли участники сессии «Когда ИИ становится оружием: угроза автоматизированных кибератак», прошедшей в рамках форума TECHWEEK.
В дискуссии участвовали главный архитектор стратегических проектов Positive Technologies Алексей Егоров, CISO MTS Web Services Виктор Бобыльков, директор департамента операционных рисков группы «Московская Биржа» Сергей Демидов, директор по информационной безопасности РТК-ЦОД Денис Поладьев, CISO&CTO Георгий Руденко, директор по информационной безопасности Positive Technologies Виктор Гордеев, руководитель дирекции обработки и защиты персональных данных Альфа-Банка Анатолий Николаевский и другие эксперты.
ИИ снижает порог входа для атак
Участники сессии сошлись во мнении, что ИИ уже влияет на практику атакующих. Автоматизация позволяет быстрее находить слабые места, модифицировать вредоносные инструменты и масштабировать попытки проникновения. При этом объектами интереса становятся не только крупные компании с развитой ИБ-инфраструктурой: атаки могут затрагивать широкий круг организаций, чей уровень киберзрелости раньше не привлекал внимания профессиональных группировок.
По словам Бобылькова, развитие ИИ снижает стоимость кибератак и требования к квалификации злоумышленников. Одновременно у бизнеса появляется дополнительный риск, связанный с сотрудниками, которые самостоятельно используют внешние ИИ-сервисы в рабочих задачах. Компании ищут способы контролировать такие сценарии, однако универсальной модели управления ими пока нет.
Финансовая инфраструктура: выявлять аномалии и изолировать риски
Демидов отметил, что для финансовой инфраструктуры особую значимость приобретает обнаружение нетипичных действий. В группе «Московская Биржа» пересматривают модель угроз с учётом критичности отдельных сегментов инфраструктуры и возможности изолировать их при развитии инцидента. Для выявления аномалий компания использует ИИ-инструменты, однако их применение не отменяет действующих требований к средствам защиты информации.
«Если тебя атакует искусственный интеллект, то, скорее, логично защищаться тоже искусственным интеллектом», — подчеркнул Демидов.
Ранее RUБЕЖ писал, что ИИ ускоряет эксплуатацию известных уязвимостей и сокращает время, доступное организациям для обнаружения атаки и реагирования.
ИИ в защите: автоматизация SOC и реагирования
Вместе с тем эксперты не считают, что защитники заведомо проигрывают атакующим. По мнению Руденко, те же технологии могут применяться для автоматизации SOC, поведенческой аналитики, внутреннего тестирования защищенности и обработки больших массивов журналов событий. Основная проблема заключается не только в наличии инструментов, но и в способности бизнеса быстро устранять найденные недостатки без критического ущерба для операционных процессов.
Участники также обсудили изменение модели реагирования. У компаний сокращается время на обнаружение, расследование и устранение угроз. То, что несколько лет назад воспринималось как крайняя мера — например, временное отключение уязвимого сервиса ради локализации риска, — постепенно становится частью рабочего сценария.
Подобный подход к проверке устойчивости инфраструктуры обсуждался и в материале RUБЕЖ о кибериспытаниях Т-Банка и атаках с использованием ИИ.
ИИ-агенты внутри компании: права доступа и контроль действий
Отдельным направлением стала безопасность ИИ-инструментов внутри организаций. Речь идёт не только о риске передачи во внешние модели персональных данных, коммерческой информации, программного кода или секретов доступа, но и о возможной компрометации самого агента, если он получил избыточные права в корпоративной инфраструктуре. Участники подчеркнули необходимость разграничения полномочий, контроля действий агентов и сохранения ответственности за итоговые решения за человеком.
Защита данных и противодействие персонализированному фишингу
Анатолий Николаевский отметил, что защита персональных данных не сводится к обучению сотрудников. Она должна быть встроена в проектирование цифровых продуктов: от проверки правомерности использования информации и минимизации объёма обрабатываемых данных до технических мер защиты.
Для противодействия персонализированному фишингу и социальной инженерии необходима также регулярная тренировка сотрудников — с акцентом на проверку технических признаков, а не на субъективное доверие к сообщению или его отправителю.
Кадры и генеративная разработка: автоматизация не отменяет экспертизу
ИИ меняет и кадровый запрос отрасли. Эксперты отметили рост потребности в специалистах, которые понимают архитектуру инфраструктуры, умеют ставить задачи самостоятельно, оценивать риски и проверять результаты работы автоматизированных систем. Использование ИИ может ускорить погружение начинающих сотрудников в новые задачи, но не заменяет базовый технический опыт и критическое мышление.
Ещё один важный вопрос — влияние генеративной разработки и вайб-кодинга на рынок средств защиты. Часть участников допускает, что компании будут всё чаще создавать внутренние инструменты для анализа событий, инвентаризации активов и автоматизации отдельных ИБ-процессов. Однако такие решения требуют поддержки, документирования и контроля качества: при уходе разработчика организация не должна потерять понимание того, как устроен критичный для безопасности сервис.
В качестве приоритетов для руководителей эксперты назвали управление правами доступа, сегментацию, защиту разработки, резервирование и проверяемое восстановление критичных процессов. В условиях ускорения атак управленческие решения — выбор приоритетов, распределение ответственности и готовность бизнеса временно ограничить отдельные операции ради защиты ключевых функций — становятся не менее важными, чем выбор конкретного продукта.
Подробнее о рисках генеративной разработки, проверке ИИ-кода и контроле уязвимостей читайте в материале RUБЕЖ: «Минцифры не будет вводить барьеры для ИИ-кода».
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Дмитрий Дорофеев: «Защита должна не просто существовать, а быть дешевле ущерба»
В Москве пройдет бизнес-форум «Революция в продажах»
Как защитить склад от пожара и избежать лишних затрат: эксперты обсудят новые нормы и практические решения 25 ноября в Москве
DDoS-атаки на ритейл во время распродаж выросли в 2,5 раза
Литий-ионные аккумуляторы на складе: где начинается пожарный риск
В России изменили правила поддержки бизнеса после атак на логистические объекты маркетплейсов


Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)