Специалисты Т-Банка зафиксировали несколько атак с использованием искусственного интеллекта в ходе кибериспытаний


 1 час назад
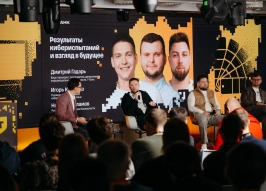
 © Фотограф Илья Максимов
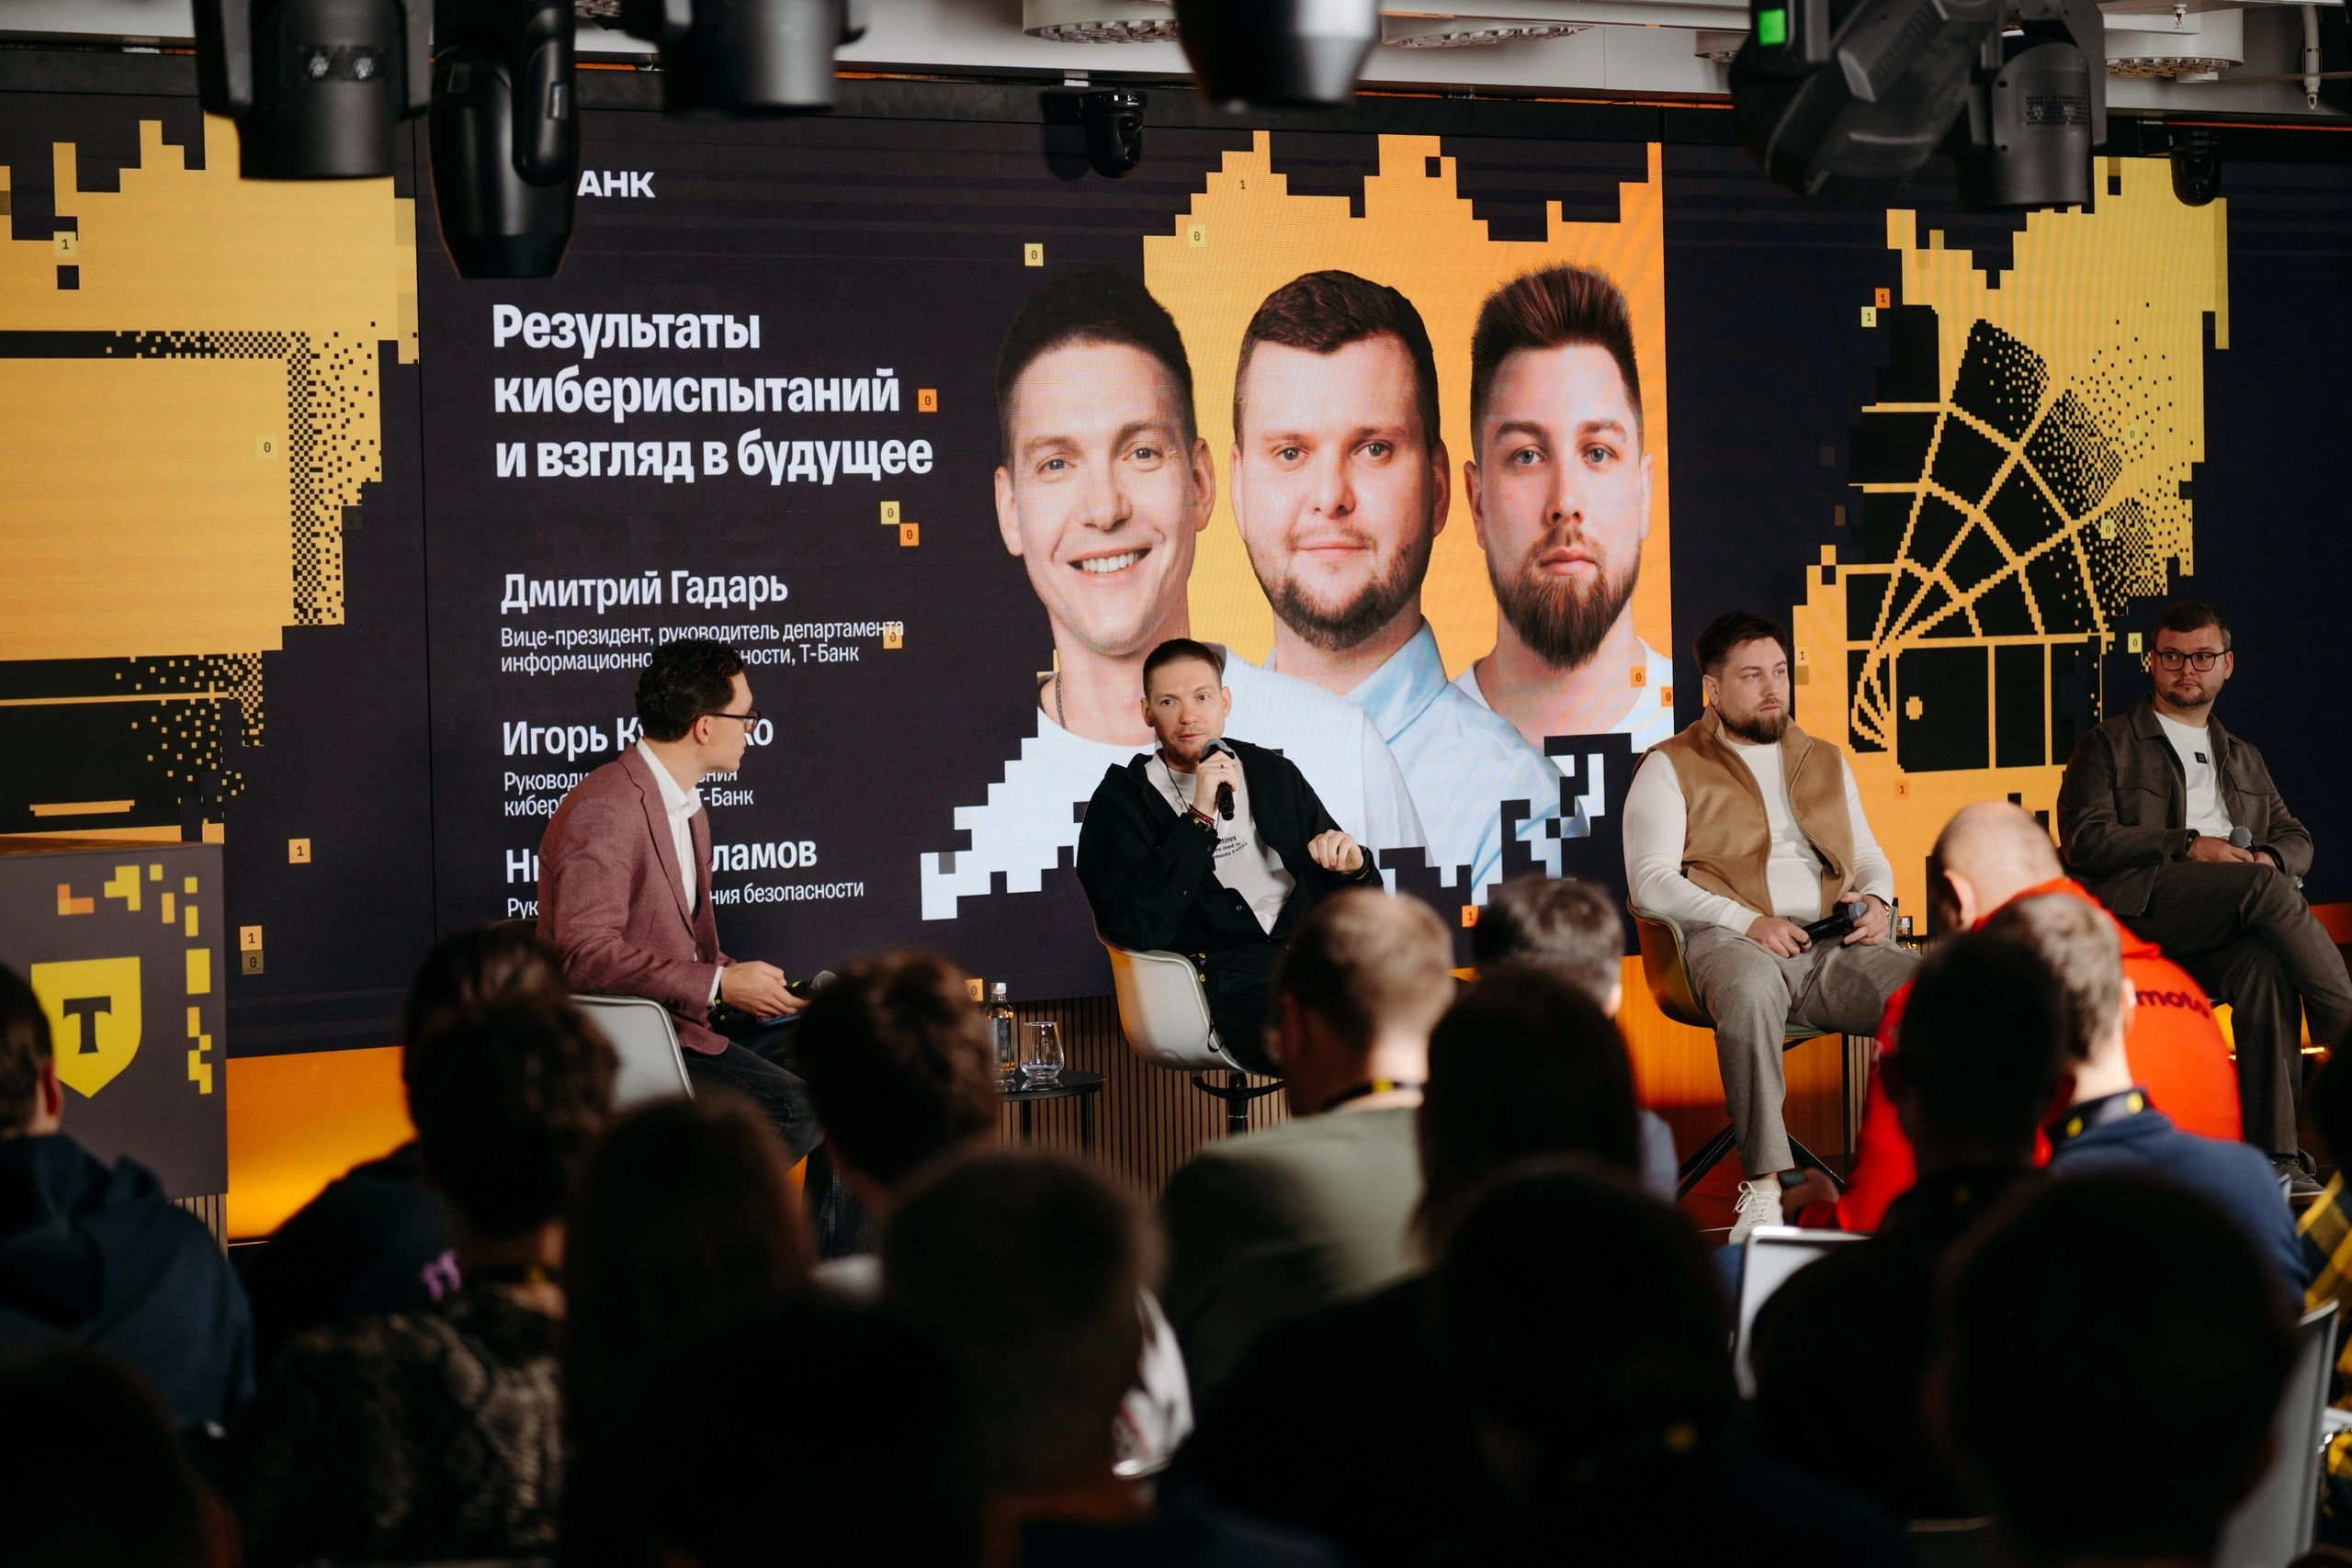
На конференции Security Shift, где RUБЕЖ выступил информационным партнером, эксперты Т-Банка подвели итоги открытых кибериспытаний и обсудили, как развитие искусственного интеллекта меняет подходы к защите информационных систем.
Участники отметили, что кибериспытания помогают получить обратную связь о слабых местах инфраструктуры до того, как ими воспользуются реальные злоумышленники. При этом компаниям важно соотносить формат участия со своими ресурсами и развивать программы поэтапно.
«Стандартно начинают с ограниченного круга исследователей и небольших выплат за подтвержденные события. Потом постепенно расширяют круг исследователей и увеличивают сумму вознаграждения», — рассказал Дмитрий Гадарь, вице-президент, руководитель департамента информационной безопасности Т-Банка.
По его словам, резкий запуск открытой программы может создать для ИТ- и ИБ-команд избыточный объем валидных отчётов. Поэтому компании стоит сначала тестово отработать процессы приёма, проверки и устранения выявленных уязвимостей.
В Т-Банке разделяют классическую bug bounty-программу и кибериспытания. В первом случае исследователи сообщают об отдельных уязвимостях, во втором — должны подтвердить возможность реализации цепочки атак, способной привести к недопустимому для бизнеса событию: компрометации данных, нарушению работы инфраструктуры или финансовым потерям.
Такой формат позволяет проверить не только наличие отдельной уязвимости, но и способность защиты выдерживать сложные сценарии атак, которые, по прогнозам экспертов банка, в ближайшие полгода — год могут стать более автономными благодаря ИИ.
Руководитель управления безопасности приложений Т-Банка Николай Исламов отметил: «Сменится парадигма: от атакующего — эксперта в области информационной безопасности — к оператору автономных систем, которые будут выполнять значительную часть работы».
По словам Исламова, компания уже наблюдала сценарий, в котором инструменты с элементами ИИ пытались быстро адаптировать атаку после срабатывания защитного механизма. Такой подход отличается от действий человека-исследователя скоростью перебора вариантов и требует от защитных систем более оперативного обнаружения и реагирования.
Для противостояния новому типу угроз организациям необходимо развивать не только отдельные средства защиты, но и устойчивость всей ИТ-инфраструктуры. Это подчеркнул руководитель управления кибербезопасности Т-Банка Игорь Кубышко. Эксперт рекомендовал бизнесу пересмотреть ручные процессы в информационной безопасности.
«Если вы что-то делаете руками, эти процессы нужно либо убирать, либо фундаментально перестраивать. Через несколько месяцев они могут стать временным тормозом», — сказал он.
Системы должны сохранять работоспособность при нарушении одного из сегментов, а ИИ целесообразно применять для автоматизации полного цикла реагирования — от обнаружения до расследования инцидента.
Ранее RUБЕЖ сообщал о запуске Т-Банком открытых кибериспытаний: исследователям предложили проверять не отдельные уязвимости, а сценарии, которые могут привести к недопустимым для банка событиям — компрометации данных, нарушению бизнес-логики или внедрению вредоносного кода. Подробнее — в материале: «Т-Банк запустил открытые кибериспытания с призовым фондом 50 млн рублей».
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Как биометрия поможет снизить риск оформления займов на чужие данные
Маркировка банковских звонков: как встроить новый канал защиты в антифрод и клиентские коммуникации
С 17 по 19 ноября в Москве состоится крупнейшее негосударственное событие России про инвестиции и технологии «The Trends»
Антифрод на стыке банков и связи: эксперты об условиях эффективного обмена данными
Цифровой рубль: эксперты пояснили, как банкам и ритейлу защитить новую платежную инфраструктуру
Сохранность ценностей в эпоху гибридных угроз: физическая безопасность отделений банков
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК