Изолировать сервис вместо остановки аэропорта: как сетевой анализ помогает при кибератаке


 1 час назад
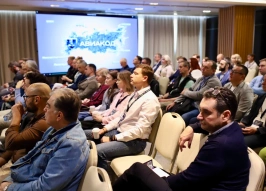
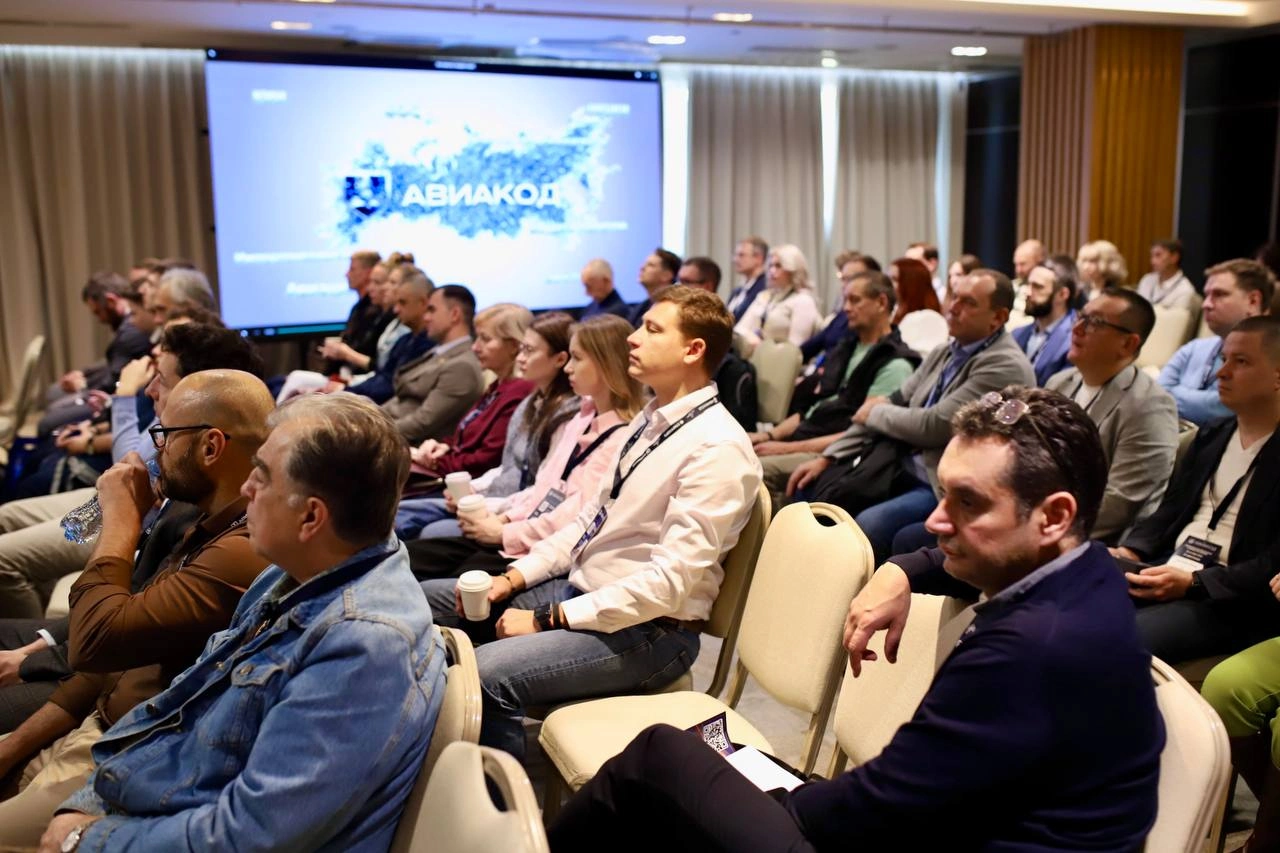 © Фото: Авиакод (Мария Мурашова)
Сочетание SIEM и анализа сетевого трафика помогает обнаруживать подозрительную активность, которую сложно увидеть только по журналам событий. О таком подходе к защите цифровой инфраструктуры авиации на «Авиакоде-2026» рассказал Афанасий Клюнков, менеджер по продукту Alertix компании NGR Softlab. По его словам, сетевой контекст позволяет точнее определить масштаб компрометации и выбрать, какие сервисы необходимо изолировать при инциденте.
Связанные системы расширяют последствия атаки
Клюнков выделил несколько зон риска: системы бронирования и продажи билетов, эксплуатации аэропортов, управления полётами, а также корпоративную инфраструктуру. Хотя эти системы могут работать независимо, их взаимодействие определяется настройками сети и регламентами. Сбой на одном участке способен затронуть другие.
Спикер разобрал зарубежный пример атаки через подрядчика, предоставлявшего программное обеспечение для бронирования, продажи билетов и регистрации пассажиров. Компрометация учётных данных позволила злоумышленнику проникнуть в инфраструктуру. Часть сервисов стала недоступна, а некоторые аэропорты перешли на ручные процедуры обслуживания.
Другой пример касался шифровальщика. По рассказу Клюнкова, отсутствие сегментации между критическими участками позволило вредоносному ПО быстро распространиться. Работа инфраструктуры аэропорта была нарушена примерно на десять часов.
Что можно заметить по событиям безопасности
Клюнков объяснил, как SIEM может помочь обнаружить действия атакующего. В первом разобранном случае при расследовании нашли учётную запись 2022 года, после использования которой злоумышленники повысили привилегии и начали перемещаться внутри инфраструктуры. Поведенческая аналитика позволяет обратить внимание на активность такой записи, а сведения об активах в сочетании с событиями — на взаимодействия устройств в сегменте.
Для выявления шифровальщика он привёл другой признак: резкое массовое изменение расширений файлов. Такие события можно отслеживать с помощью правил корреляции.
При этом подготовка к реагированию начинается до атаки. Нужно подключить источники событий, настроить правила и критичность, провести инвентаризацию и описать активы. На примере Alertix Клюнков рассказал о работе из единого интерфейса — от обнаружения и расследования до реагирования на конечном узле. После восстановления устройство возвращают под мониторинг, чтобы проверить, не сохраняются ли признаки компрометации.
Сетевой трафик добавляет контекст
Одних журналов событий недостаточно для полной картины, считает Клюнков. Анализ трафика помогает понять, куда обращался злоумышленник, какие сервисы исследовал и как пытался продвигаться внутри сети.
Среди сценариев применения он назвал обнаружение внутренней сетевой разведки и подготовки к перемещению между узлами. Подозрительными могут оказаться поиск доступных сервисов, нестандартные подключения и использование протоколов, нехарактерных для конкретного сервера. Дополнительный контекст нужен и тогда, когда атакующий действует через легитимную учётную запись с рабочей машины сотрудника.
Ещё один сценарий — поиск признаков связи с управляющей инфраструктурой и передачи данных. В качестве примера Клюнков привёл DNS-туннелирование: увеличение частоты запросов и объёма передаваемых данных может стать поводом для проверки. Поведенческий анализ также позволяет искать аномалии при атаках, для которых ещё нет известных признаков.
Передавать в SIEM весь сетевой трафик, по словам спикера, необязательно. Можно направлять значимые срабатывания, дополняя ими события из других источников и сокращая объём лишних данных.
Изолировать сервис, а не останавливать аэропорт
Практическую задачу такой связки Клюнков сформулировал через ограничение последствий. Если специалисты видят, какие сервисы уже могли быть скомпрометированы и куда движется атакующий, они могут точнее выбирать меры реагирования. Вместо остановки всей инфраструктуры — изолировать отдельный затронутый сервис, если ситуация позволяет это сделать.
Тот же подход он предложил использовать для контроля подрядчиков. Анализ сети помогает отслеживать их зону работы и замечать обращения к ресурсам, к которым они не должны подключаться.
Отвечая на вопрос о неизвестных организации узлах, Клюнков рассказал, что при пилотировании решений специалисты встречают активы, о которых заказчик не знает. По его словам, сведения об инфраструктуре можно собирать как вручную, так и по сетевой активности. Необычные взаимодействия такого узла становятся поводом для проверки.
Ранее на Авиакоде сообщали, что более 40% успешно реализованных угроз, которые фиксирует центр «ЗащитаИнфоТранс», связаны с действиями подрядных организаций.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
«Сетевая безопасность»: для тех, кто строит сети и кто их защищает
Число баз с данными россиян в дарквебе сократилось вдвое
Минцифры и операторы связи обсуждают платную тарификацию международного VPN-трафика в мобильных сетях
Около 20% ИИ-агентов в корпоративных сетях работают в зоне слепоты служб безопасности
Минцифры разработало законопроект «Антифрод 3.0» для перекрытия телефонного и интернет-мошенничества
Orion soft обновила Nova SE для защищенных систем: эксперты назвали риски внедрения контейнерных платформ
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК