ФСТЭК: только 60% авиационных организаций приступили к выполнению требований безопасности


 2 часа назад
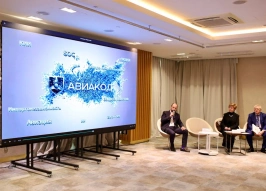
 © Фото: Авиакод (Мария Мурашова)
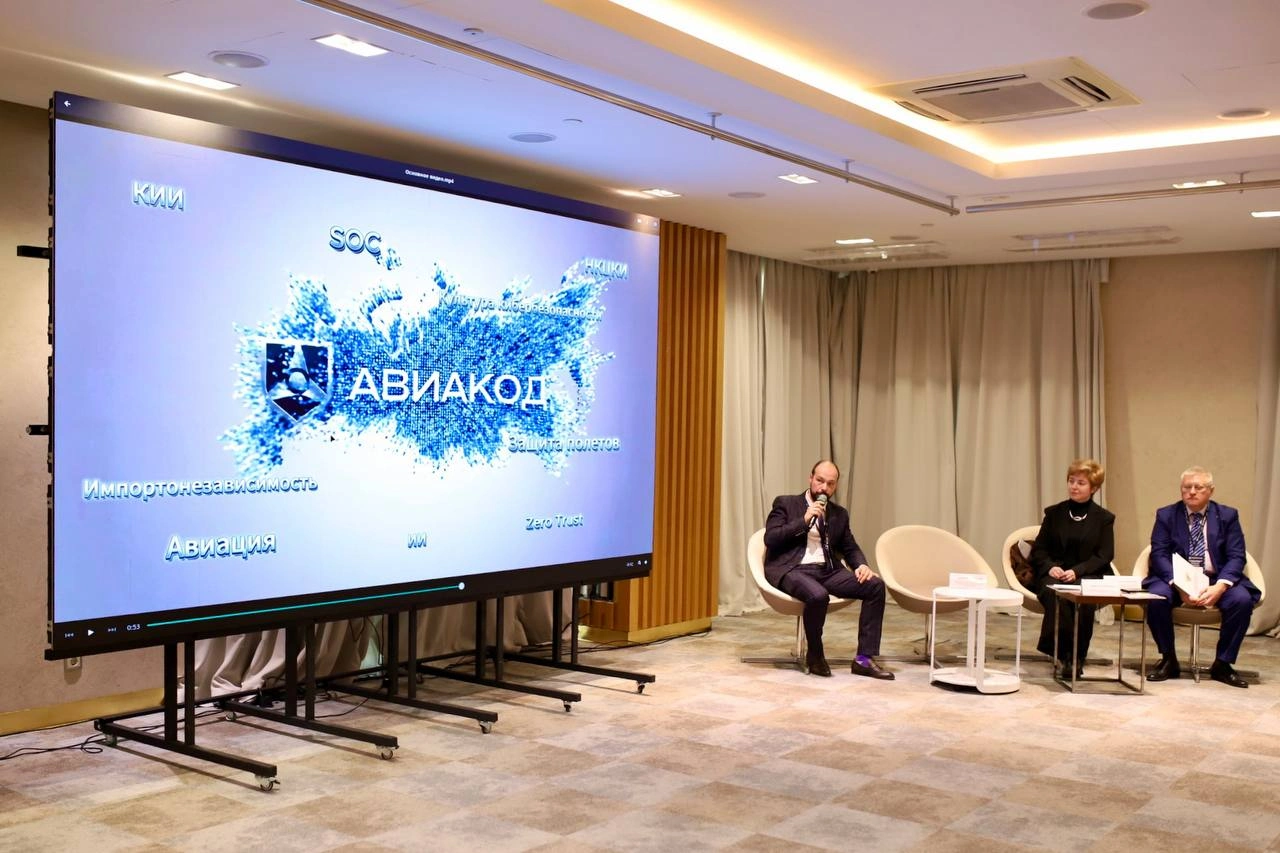
С начала года ФСТЭК проверила 18 крупнейших организаций в сфере транспорта и выявила более 200 нарушений обязательных требований законодательства. Более половины нарушений касались практических мер обеспечения безопасности, а не документации. По результатам проверок возбуждено около 30 административных дел, сообщила представитель службы Елена Торбенко на конференции «Авиакод 2026».
Названия проверенных организаций она раскрывать не стала. Проверки проводились с учётом отрицательного опыта прошлого года и изменений законодательства. До конца года эта работа продолжится, а контрольное направление ФСТЭК намерена усиливать.
Только 60% авиационных организаций приступили к выполнению требований
Совместно с отраслевым регулятором ФСТЭК определила группу из более чем 400 организаций авиационной сферы, с которыми ведет контрольную и методическую работу. По словам Торбенко, только 60% из них приступили к фактической реализации требований законодательства. Около половины завершили категорирование и начали выполнять требования. Значимые объекты у себя определили 116 организаций.
При этом результаты категорирования не всегда корректны. Торбенко связала это с изменениями законодательства: появились новые подпоказатели, были уточнены положения, относящиеся к транспорту. Она обратила внимание на организации, у которых есть категорированные объекты транспортной инфраструктуры, управляемые автоматизированными системами, но защита этих систем обеспечивается не всегда. От работы этих систем зависит предоставление транспортной услуги.
«Заниматься безопасностью должны все, потому что отрасли взаимосвязаны, взаимодействуют друг с другом, используют одни и те же технологии», — сказала Торбенко.
Она напомнила, что обязательные требования существуют не только для значимых объектов.
В течение года более чем 200 организациям направили требования о выполнении законодательства. За несоблюдение установленных в этих документах сроков предусмотрена ответственность. Примерно по 20% направленных требований уже возбуждены административные дела — как центральным аппаратом ФСТЭК, так и территориальными органами. Торбенко подчеркнула, что эффективность своей работы служба оценивает по защищённости организаций и числу успешных инцидентов, а не по административной статистике.
Организации не всегда знают, что находится в их системах
Одна из проблем, которую ФСТЭК обнаруживает при проверках, — незнание состава объектов и периметра систем. Сведения, представленные организацией, могут расходиться с тем, что фактически эксплуатируется. По словам Торбенко, такая ситуация встречается и без учёта изменений, связанных с импортозамещением или модернизацией.
На рабочих местах пользователей, системных администраторов и специалистов, управляющих средствами защиты, проверяющие находят ПО, которое не используется для непосредственной работы. Оно может быть установлено для удобства, но при этом иметь уязвимости и взаимодействовать с интернетом. Торбенко призвала продолжать работу с периметром и усилить контроль на этом направлении.
Нарушения обнаружили в 90% проверенных подрядных организаций
Большинство успешных инцидентов, в том числе в авиационной отрасли, Торбенко связала с работой с подрядчиками. В 90% проверенных подрядных организаций ФСТЭК выявила нарушения у сотрудников, имеющих доступ к значимым объектам — как к прикладным системам, так и к системам безопасности. Проблема касается и авиакомпаний, и аэропортовой инфраструктуры.
Торбенко описала ситуацию, когда взаимодействие с подрядчиком ведёт только ИТ-подразделение, а служба безопасности не может контролировать его работу. При этом встречаются случаи, когда подрядчик администрирует систему с личного рабочего места, имеет неограниченные права и параллельно пользуется интернетом.
Требования к такой работе нужно закреплять в договорных отношениях, заявила представитель ФСТЭК. В договорах должны быть предусмотрены и права службы безопасности на контроль. Требования необходимо устанавливать не только для подрядных организаций, но и для собственных работников.
Уязвимости остаются в системах, а работы откладываются
Работа с уязвимостями должна быть постоянным процессом, сказала Торбенко. После выявления и устранения требуется повторный анализ: организация должна убедиться, что уязвимость больше неактивна либо неактуальна для её систем.
У части организаций этот процесс выстроен. Другие передают его на усмотрение подрядчиков, и уязвимости остаются в системах надолго. ФСТЭК направляет дополнительные меры по их устранению, в том числе по уязвимостям нулевого дня, ещё не опубликованным в банке данных угроз. Часть мер касается дополнительной настройки средств защиты. По словам Торбенко, такие мероприятия нередко выполняются недостаточно быстро и эффективно, а иногда откладываются на неопределённый срок без обоснования.
Она также обратила внимание на взаимодействие значимых и незначимых систем. Если разделить их невозможно, защищать нужно общий периметр, реализуя хотя бы базовые меры безопасности, считает спикер.
Расчёт показателя защищённости станет обязательным с марта 2027 года
По словам Торбенко, приказ № 220 предусматривает, что с 1 марта 2027 года субъекты, владеющие значимыми объектами, будут обязаны рассчитывать показатель защищённости по методике ФСТЭК. Он оценивается в отношении всей инфраструктуры и позволяет понять, обеспечен ли минимальный уровень безопасности. Для остальных систем представитель службы также рекомендовала проводить такую оценку.
Ждать наступления обязательного срока она не советует: расчёт уже сейчас позволит увидеть направления, где требуется доработка. При этом представленные организациями оценки не всегда совпадают с результатами проверок.
«Когда нам присылают уровень защищённости единица, да, мы выходим на контроль и видим, что там меньше двадцатки, меньше 20%», — рассказала Торбенко.
По её словам, причиной могут быть недосмотр или неверные сведения, полученные от ИТ-специалистов и подрядчиков.
Второй показатель касается зрелости в области информационной безопасности. Как сообщила Торбенко, с 1 марта 2027 года он станет обязательным прежде всего для подрядных организаций, чтобы заказчики могли оценить их готовность оказывать качественные и безопасные услуги. Методики опубликованы на сайте ФСТЭК; их можно применять к собственным подразделениям и подрядчикам уже сейчас.
Служба продолжит менять требования. Торбенко сообщила об изменениях процедуры категорирования и требований приказа № 235. До конца года ФСТЭК планирует начать обсуждение изменений приказа № 239, а внесение самих изменений она отнесла к следующему году. Появление требований к подрядным организациям в 2027 году Торбенко связала с озвученными планами Минцифры.
Результаты работы ИИ нужно перепроверять
Отвечая на вопрос о применении искусственного интеллекта для информационной безопасности, Торбенко рассказала, что ФСТЭК встречает такие решения при проверках. Пока преимущественно речь идёт о тестовом использовании, хотя некоторые организации уже внедряют их в рабочие контуры.
Технологии ИИ применяют и нарушители. По оценке Торбенко, время эксплуатации слабостей систем сокращается: если раньше речь шла о днях, неделях и месяцах, теперь — о часах и минутах.
При внедрении ИИ организация должна понимать, на чём технология обучалась и кто её контролирует. Полностью доверять полученным результатам нельзя — необходима периодическая перепроверка. Отдельный вопрос — взаимодействие ИИ с другими системами и последствия его использования для принятия решений, в том числе по безопасности. Приведённые ею примеры такого применения, как уточнила Торбенко, относились не к авиационным организациям.
ФСТЭК уже направляла требования и рекомендации по применению ИИ и защите от его использования против организаций. Торбенко сообщила, что дальнейшие нормы и рекомендации появятся при работе над приказом № 239. При этом безопасность и доверенность ИИ она назвала двумя параллельными направлениями, которые пересекаются, но не заменяют друг друга.
При отсутствии поддержки ПО нужно решать вопрос с уязвимостями
В ответ на вопрос о технической поддержке российского ПО Торбенко связала переход на отечественные продукты с потерей поддержки ряда средств после 2022 года. Поддержка нужна, чтобы заказчик мог быть уверен в безопасной и эффективной работе продукта. Для средств защиты, по её словам, она обязательна.
Если поставщик прикладного ПО ушёл с рынка, Торбенко назвала два варианта: заменить продукт либо организовать процесс работы с его уязвимостями. Такая работа может выполняться собственными силами или с привлечением подрядчиков. При обнаружении уязвимостей, которые могут быть использованы, ФСТЭК фиксирует нарушение и включает соответствующие требования в предписание.
При сложностях с реализацией мер защиты Торбенко предложила обращаться в профильные подразделения ФСТЭК, не дожидаясь проверки.
«Лучше снять трубку, позвонить в соответствующие профильные подразделения службы, которую я представляю. Задать вопрос, стараемся подсказать, не выходя к вам на госконтроль», — сказала она.
Читайте также: Межведомственные запросы могут затормозить внесение сведений в транспортный реестр.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Владимир Баженов: «Дисциплинировать водителей и снижать аварийность до 30% в местах установки помогает система фотовидеофиксации»
Алексей Шабля: «Фактически сейчас отрасль обескровлена: у заказчиков нет возможности закупать новые технические средства»
Дамир Гарифзянов: «Включать требования ПП № 2107 в тендерную документацию начнем в 2017 году — по мере появления пулов сертифицированного оборудования»
Вячеслав Воробьев: «Наш выбор — закупки под ключ, в которых производитель отвечает за все лабораторные тесты»
Александр Белоусов: «Вступление ПП № 2107 — не повод для паники, а сигнал к ускорению продуктовой доработки»
Павел Карташев: «Новое постановление вступило в силу не в самое лучшее и спокойное время»
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК