Представитель SECURITM рассказал о проблемах управления информационной безопасностью в группах компаний


 8 минут назад
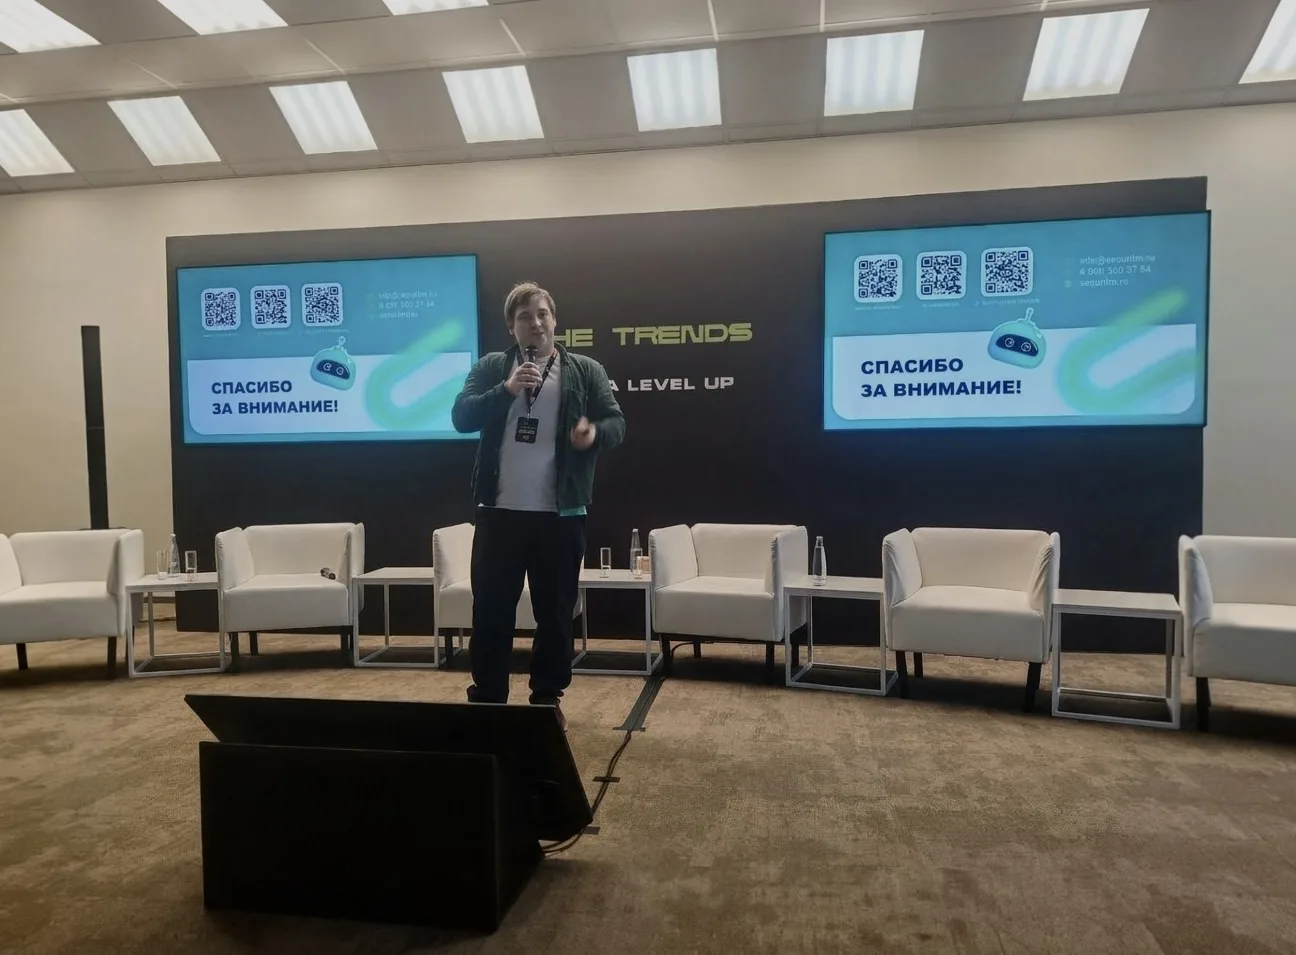
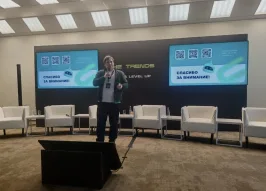
Управление информационной безопасностью в группе компаний требует единых корпоративных стандартов, распределения ответственности между головной организацией и дочерними обществами, а также постоянного контроля выполнения требований. Об этом рассказал Максим Шаманаев, консультант по информационной безопасности SECURITM, выступая 17 ноября на конференции DS-CONF 2026.
Головная компания и дочерние общества решают разные задачи
По словам Максима Шаманаева, организация информационной безопасности в группе компаний отличается от управления защитой отдельного предприятия. В распределенной структуре необходимо учитывать самостоятельные юридические лица, их информационные активы, сотрудников, процессы и внутренние требования.
Одной из задач становится инвентаризация: головной организации необходимо понимать, какие системы и процессы существуют в дочерних обществах, какие объекты уже проверены и кто отвечает за их защиту.
При этом функции головной компании и дочерних структур различаются. Первая разрабатывает методики, устанавливает корпоративные требования и определяет приоритеты. Дочерние общества реализуют необходимые меры защиты и предоставляют подтверждения их выполнения.
Шаманаев обратил внимание, что в дочерних организациях не всегда есть отдельные квалифицированные специалисты по ИБ. В некоторых случаях соответствующие обязанности возлагаются на сотрудников ИТ-подразделений.
Корпоративные требования необходимо доводить до конкретных исполнителей
Отдельное внимание в выступлении было уделено организации работы с нормативными и корпоративными документами.
По словам представителя SECURITM, простая рассылка корпоративного стандарта дочерним обществам не позволяет в полной мере контролировать его исполнение.
Вместо этого предлагается разделять документы на отдельные требования, назначать ответственных за каждый пункт и отслеживать статус выполнения.
Такой подход позволяет фиксировать, какие положения корпоративных стандартов реализованы, какие находятся в работе и где необходимы дополнительные организационные или технические меры.
Для дочерних обществ могут также формироваться рекомендации по реализации требований, включая описание защитных мер и шаблоны необходимых документов.
Оценка защищенности должна проводиться непрерывно
Еще одной задачей управления ИБ в группе компаний Шаманаев назвал сбор показателей, позволяющих оценивать состояние защищенности отдельных организаций.
Головная компания должна не только устанавливать требования, но и определять показатели и пороговые значения для контроля их выполнения.
При этом собранные данные должны использоваться для принятия управленческих решений.
Представитель SECURITM подчеркнул необходимость циклического процесса: после постановки требований дочерние общества реализуют защитные меры, отчитываются об исполнении, а головная организация проверяет результаты. В дальнейшем оценка должна повторяться.
В отличие от периодических аудитов такой подход предполагает возможность получать актуальные сведения о состоянии информационной безопасности без повторного сбора всех подтверждающих документов.
Автоматизация позволяет объединить управление ИБ в распределенной структуре
В качестве инструмента для организации подобных процессов Максим Шаманаев представил систему управления информационной безопасностью SECURITM.
По словам спикера, решение позволяет учитывать юридические лица и связанные с ними активы, организовывать работу дочерних обществ в отдельных экземплярах системы, распространять корпоративные требования и собирать показатели их выполнения.
В частности, в системе предусмотрен модуль требований, который позволяет работать с нормативными документами регуляторов и внутренними корпоративными стандартами. Отдельные требования можно закреплять за ответственными сотрудниками, контролировать их выполнение и дополнять рекомендациями по реализации защитных мер.
Также предусмотрена возможность назначения задач конкретным организациям и сотрудникам с последующим контролем результатов.
Шаманаев отметил, что SECURITM интегрируется с другими средствами защиты информации и не предназначен для их замены. Задача системы заключается в объединении данных и процессов управления информационной безопасностью.
В числе областей применения решения были названы объекты критической информационной инфраструктуры, автоматизированные системы управления технологическими процессами, государственные информационные системы и инфраструктура обработки персональных данных.
Таким образом, представленный подход предполагает переход от разрозненного контроля выполнения требований к постоянному управлению информационной безопасностью на уровне всей группы компаний.
Ранее RUБЕЖ рассказывал, как компаниям найти баланс между выполнением требований регуляторов, реальной защищенностью и затратами на информационную безопасность.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
9 декабря состоится VI ежегодная онлайн-конференция NGENIX ICEBREAKER 2026 о веб-безопасности
ESTT восстановила облачную инфраструктуру после атаки шифровальщика: эксперт оценил риски для систем виртуализации
Beget восстановил более 55 тыс. сайтов после кибератаки: юрист оценил последствия приостановки аккредитации
INVENTORUS представил первого в России ИИ-агента «Никола» для автоматизации научных исследований и НИОКР
МВД предупредило о краже данных через общественный Wi-Fi
«Сетевая безопасность»: для тех, кто строит сети и кто их защищает


Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)