Beget восстановил более 55 тыс. сайтов после кибератаки: юрист оценил последствия приостановки аккредитации


 41 минута назад
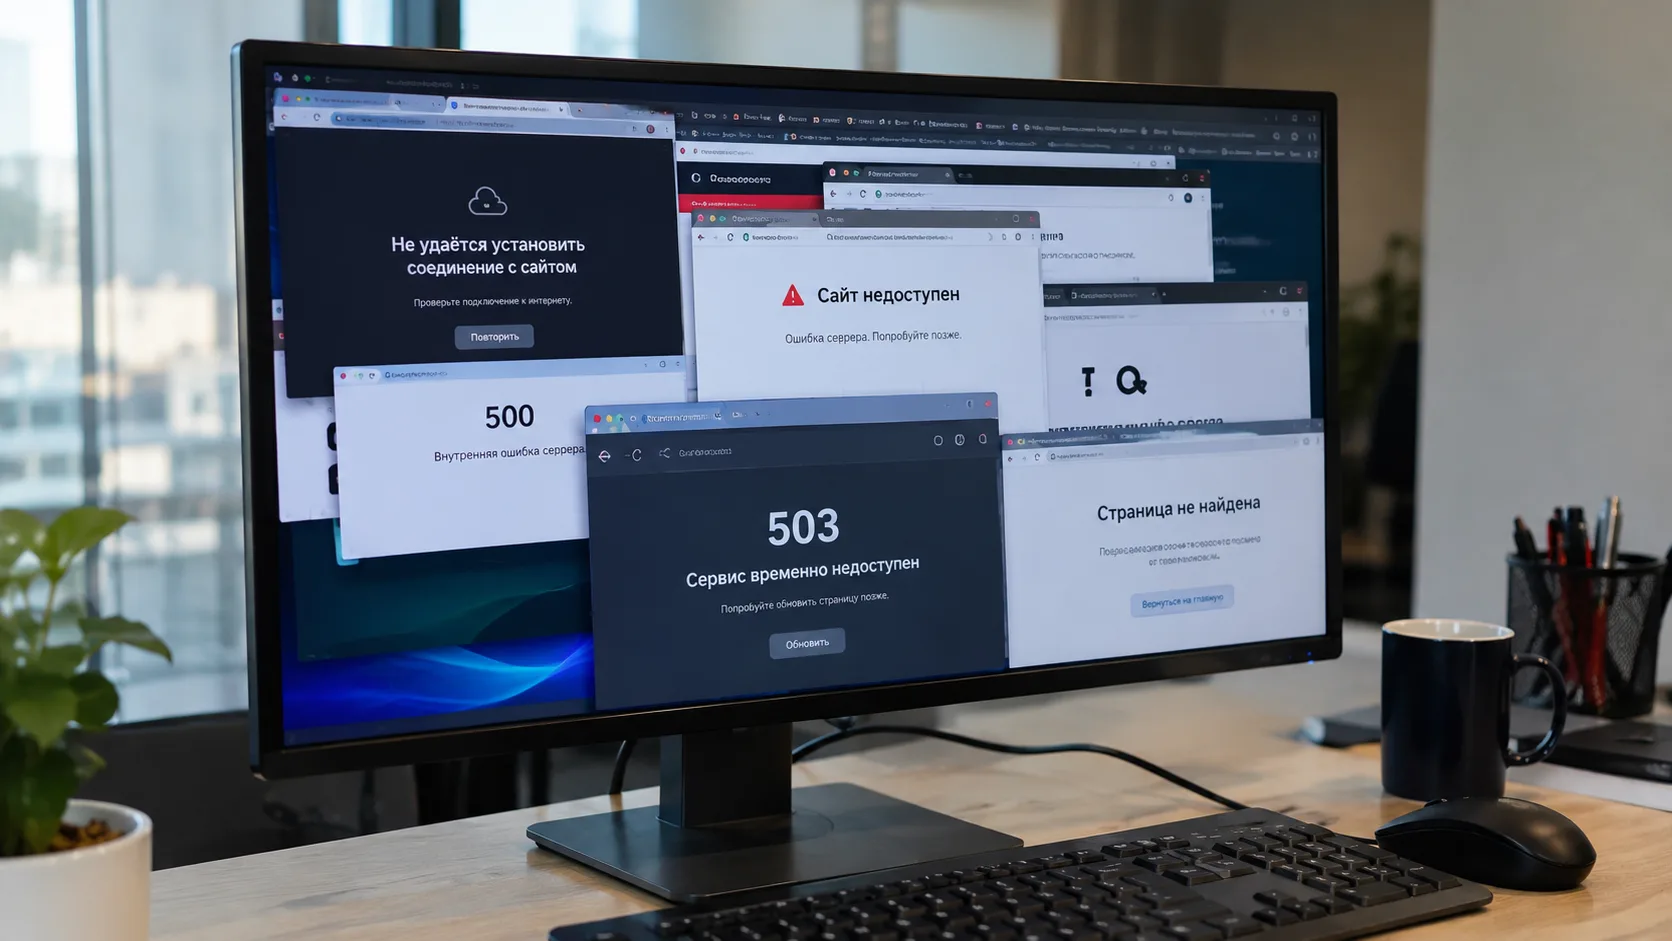 © Сгенерировано ИИ
Хостинг-провайдер Beget продолжает восстанавливать инфраструктуру после масштабной кибератаки 2 ноября 2026 года. По данным компании, к 11 ноября удалось восстановить более 55 тыс. сайтов виртуального хостинга, однако значительная часть работ еще не завершена. Одновременно Координационный центр доменов .RU/.РФ сообщил о продлении до 18 ноября моратория на удаление доменов клиентов Beget на фоне приостановки аккредитации регистратора. Какие правовые последствия могут возникнуть для провайдера и его корпоративных заказчиков, журналу RUБЕЖ рассказал Олег Дульский, старший юрист юридической фирмы «Афонин, Божор и партнеры».
Восстановление инфраструктуры Beget продолжается
В ночь на 2 ноября злоумышленники получили доступ к управляющим серверам Beget и запустили вредоносное программное обеспечение, предназначенное для удаления данных. Согласно официальной хронологии компании, предполагаемое время начала атаки приходится на 02:00 мск, запуск вредоносного ПО произошел около 02:30, а обнаружение взлома зафиксировано в 02:40.
Инцидент нарушил работу облачной инфраструктуры, виртуального хостинга и ряда сервисов управления. Восстановление потребовало ручной проверки оборудования, повторного развертывания программного окружения и использования сохранившихся резервных копий.
По состоянию на 20:00 11 ноября Beget сообщил о восстановлении более 55 тыс. сайтов виртуального хостинга из резервных копий. Компания оценила объем выполненных работ по восстановлению из бэкапов примерно в 50%.
В Telegram-канале Beget уточнили, что основную часть восстановления виртуального хостинга планируется завершить в течение трех дней после публикации сообщения от 11 ноября. При этом сроки остаются предварительными и могут изменяться в зависимости от хода работ.
Параллельно провайдер восстанавливает функции панели управления. Пользователям вновь доступен самостоятельный выпуск SSL-сертификатов, а также проверка привязки доменов к директориям сайтов и изменение версии PHP.
Ситуация с резервными копиями VPS остается сложнее. Компания временно убрала их из панели управления из-за технических ограничений и продолжает дорабатывать механизм предоставления файлов. Рассматривается как восстановление возможности получения ссылки на скачивание, так и альтернативный способ доступа к бэкапам.
12 ноября Beget также сообщил о возобновлении приема обращений в техническую поддержку через панель управления для клиентов виртуального хостинга, чьи сайты уже восстановлены из резервных копий. Остальным пользователям пока предлагается обращаться по электронной почте.
Таким образом, восстановление доступности отдельных сайтов пока не означает полного возвращения инфраструктуры провайдера к штатной работе.
Аккредитация регистратора приостановлена до восстановления безопасного доступа
Помимо технических последствий кибератака привела к ограничениям деятельности Beget в качестве регистратора доменных имен.
Как сообщил Координационный центр доменов .RU/.РФ, аккредитация ООО «Бегет» приостановлена с 3 ноября 2026 года. Компания временно не может регистрировать новые домены в зонах .RU и .РФ и принимать на обслуживание доменные имена от других регистраторов.
При этом Beget обязан продолжать поддержку доменов, зарегистрированных до введения ограничений.
9 ноября Координационный центр объявил о продлении до 18 ноября моратория на удаление доменных имен, период преимущественного продления которых заканчивается до этой даты.
Мера призвана предотвратить освобождение доменов и их последующую регистрацию третьими лицами в период, когда провайдер восстанавливает доступ к информационным системам.
В Координационном центре пояснили, что аккредитация будет возобновлена после восстановления безопасного доступа регистратора к реестру доменов верхнего уровня. План необходимых мероприятий уже согласован с Техническим центром Интернет.
Что означает приостановка аккредитации с юридической точки зрения
Олег Дульский, старший юрист юридической фирмы «Афонин, Божор и партнеры», пояснил RUБЕЖ, что аккредитация регистратора выдается Координационным центром на основании специального соглашения и позволяет вносить в реестр сведения о доменных именах.
«Аккредитация приостанавливается на определенный срок, который в случае с Beget не раскрывается и который на основании соглашения с Координационным центром не может превышать 180 дней. В течение приостановки Beget предстоит устранить причины ее приостановления, связанные в данном случае с последствиями кибератаки на инфраструктуру регистратора. После восстановления безопасного доступа Beget к реестру Координационного центра аккредитация должна быть восстановлена», - пояснил юрист.
Таким образом, приостановка аккредитации не равнозначна ее аннулированию. Ограничения затрагивают регистрацию новых доменных имен и прием доменов от других регистраторов, но не прекращают обязательств перед действующими клиентами.
Может ли Beget избежать ответственности за простой и потерю данных
После кибератаки Beget уведомил клиентов о возникновении обстоятельств, обладающих признаками непреодолимой силы, сославшись на пункт 3 статьи 401 Гражданского кодекса РФ.
Однако само заявление о форс-мажоре не означает автоматического освобождения провайдера от ответственности за последствия инцидента.
По словам Олега Дульского, возможность взыскания убытков зависит прежде всего от условий договора между провайдером и заказчиком, характера принятых обязательств и обстоятельств нарушения.
«Условия SLA и пользовательского соглашения напрямую влияют на возможность взыскания убытков, особенно в отношениях B2B, поскольку договор между организациями может предусматривать ограничение ответственности. В отношениях B2C возможности договорного ограничения ответственности существенно уже, поскольку условия, ущемляющие права потребителей по сравнению с предусмотренными законодательством, являются недопустимыми», - отметил эксперт.
Юрист обратил внимание на положения публичной оферты Beget. В частности, пункты 6.7 и 6.8 предусматривают ограничения ответственности за невозможность оказания услуг вследствие действий третьих лиц и DDoS-атак.
В SLA провайдера также предусмотрены гарантии доступности сервисов, однако, согласно анализу эксперта, они распространяются на ситуации, когда недоступность возникает вследствие действий, находящихся под контролем Beget.
При этом применимость конкретных договорных ограничений к произошедшей атаке и возможность освобождения от ответственности должны оцениваться с учетом фактических обстоятельств инцидента.
Судебная практика: спор с Timeweb
В качестве примера Олег Дульский привел дело № А56-85885/2024, в рамках которого рассматривался иск о взыскании убытков с хостинг-провайдера Timeweb.
Суд отказал в удовлетворении требований. Как пояснил юрист, договор содержал ограничения ответственности, сопоставимые с положениями оферты Beget, и не возлагал на провайдера самостоятельной обязанности защищать информацию от DDoS-атак.
Кроме того, истец не смог доказать нарушение обязательств со стороны провайдера и причинно-следственную связь между его действиями и заявленными убытками.
При рассмотрении требований об упущенной выгоде суд также учитывал, что клиенты истца могли обращаться за услугами не только через сайт, но и по телефону либо другими способами.
Этот пример показывает, что самого факта недоступности сайта недостаточно для взыскания компенсации. Заказчику необходимо доказать нарушение конкретных обязательств, размер ущерба и его непосредственную связь с действиями или бездействием исполнителя.
Что делать корпоративным клиентам, пострадавшим от кибератаки
Для организаций, которые столкнулись с длительной недоступностью сайтов, виртуальных серверов или утратой данных, первоочередное значение имеет документальное подтверждение последствий инцидента.
Олег Дульский рекомендует фиксировать период недоступности сервисов, сохранять сведения внешних систем мониторинга, составлять перечень недоступных файлов и ресурсов и направлять провайдеру претензию.
Отдельно необходимо оценить понесенные убытки. К ним могут относиться расходы на восстановление инфраструктуры, перенос сервисов к другому поставщику и неполученные доходы вследствие простоя.
Однако взыскание упущенной выгоды требует подтверждения ее размера. Для этого могут использоваться сведения о ранее заключенных сделках, статистика продаж и документы, подтверждающие снижение прибыли.
Эксперт также указал на возможность применения пункта 2 статьи 428 ГК РФ, который при определенных обстоятельствах позволяет стороне, присоединившейся к стандартному договору, требовать изменения или расторжения соглашения, если его условия несправедливо ограничивают ответственность другой стороны.
«Правовым инструментом, который потенциально может быть полезен для корпоративных заказчиков хостинг-провайдера, является требование об исключении условий, ограничивающих ответственность хостинг-провайдера на основании п. 2 ст. 428 ГК РФ», - пояснил Олег Дульский.
По его оценке, такая аргументация может представлять интерес для клиентов, которые приобретали дополнительные услуги по обеспечению устойчивости серверной инфраструктуры. Однако применимость этой нормы и обоснованность требований в каждом конкретном споре должен оценивать суд.
Какие вопросы инцидент Beget ставит перед рынком хостинга
Кибератака на Beget затронула сразу несколько взаимосвязанных направлений работы провайдера: вычислительную инфраструктуру, хранение данных, управление доменами и обслуживание клиентов.
Последующее восстановление показало, что наличие резервных копий не всегда обеспечивает быстрое возвращение сервисов в эксплуатацию. Для этого также необходимы доступная инфраструктура хранения, работоспособные системы управления, вычислительные ресурсы и возможность восстановить программное окружение.
Для корпоративных заказчиков инцидент актуализирует вопросы распределения ответственности между провайдером и клиентом, определения допустимого времени простоя, порядка резервного копирования и условий компенсации убытков.
Отдельного внимания заслуживают договорные гарантии восстановления данных. Показатели доступности сервисов и обязательства по сохранности информации не являются тождественными: даже при наличии SLA заказчику необходимо понимать, какие именно последствия аварии покрываются договором.
По состоянию на 12 ноября Beget продолжает восстановительные работы, а точная дата возвращения всех сервисов к штатному режиму не объявлена. Возобновление аккредитации регистратора зависит от восстановления безопасного доступа к доменному реестру.
Ранее RUБЕЖ сообщал об уничтожении данных в облачной инфраструктуре Beget и потере бинарных резервных копий VPS. В другом материале журнал рассказывал о поэтапном восстановлении сайтов, проверке более тысячи серверов и возвращении доступа к управлению DNS-записями.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
МВД предупредило о краже данных через общественный Wi-Fi
«Сетевая безопасность»: для тех, кто строит сети и кто их защищает
В Екатеринбурге состоится Уральский фестиваль кибербезопасности
ИТ-холдинг Т1 раскрыл детали деловой программы конференции Импульс Т1
Beget начал восстанавливать сайты после кибератаки и вернул управление DNS для всех доменов
ESTT восстановила облачную инфраструктуру после атаки шифровальщика: эксперт оценил риски для систем виртуализации
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)