Trust Technologies и «Астра Мониторинг» запустили систему контроля биометрических контуров при подключении к ГИС ЕБС


 05 октября 2026, 20:07
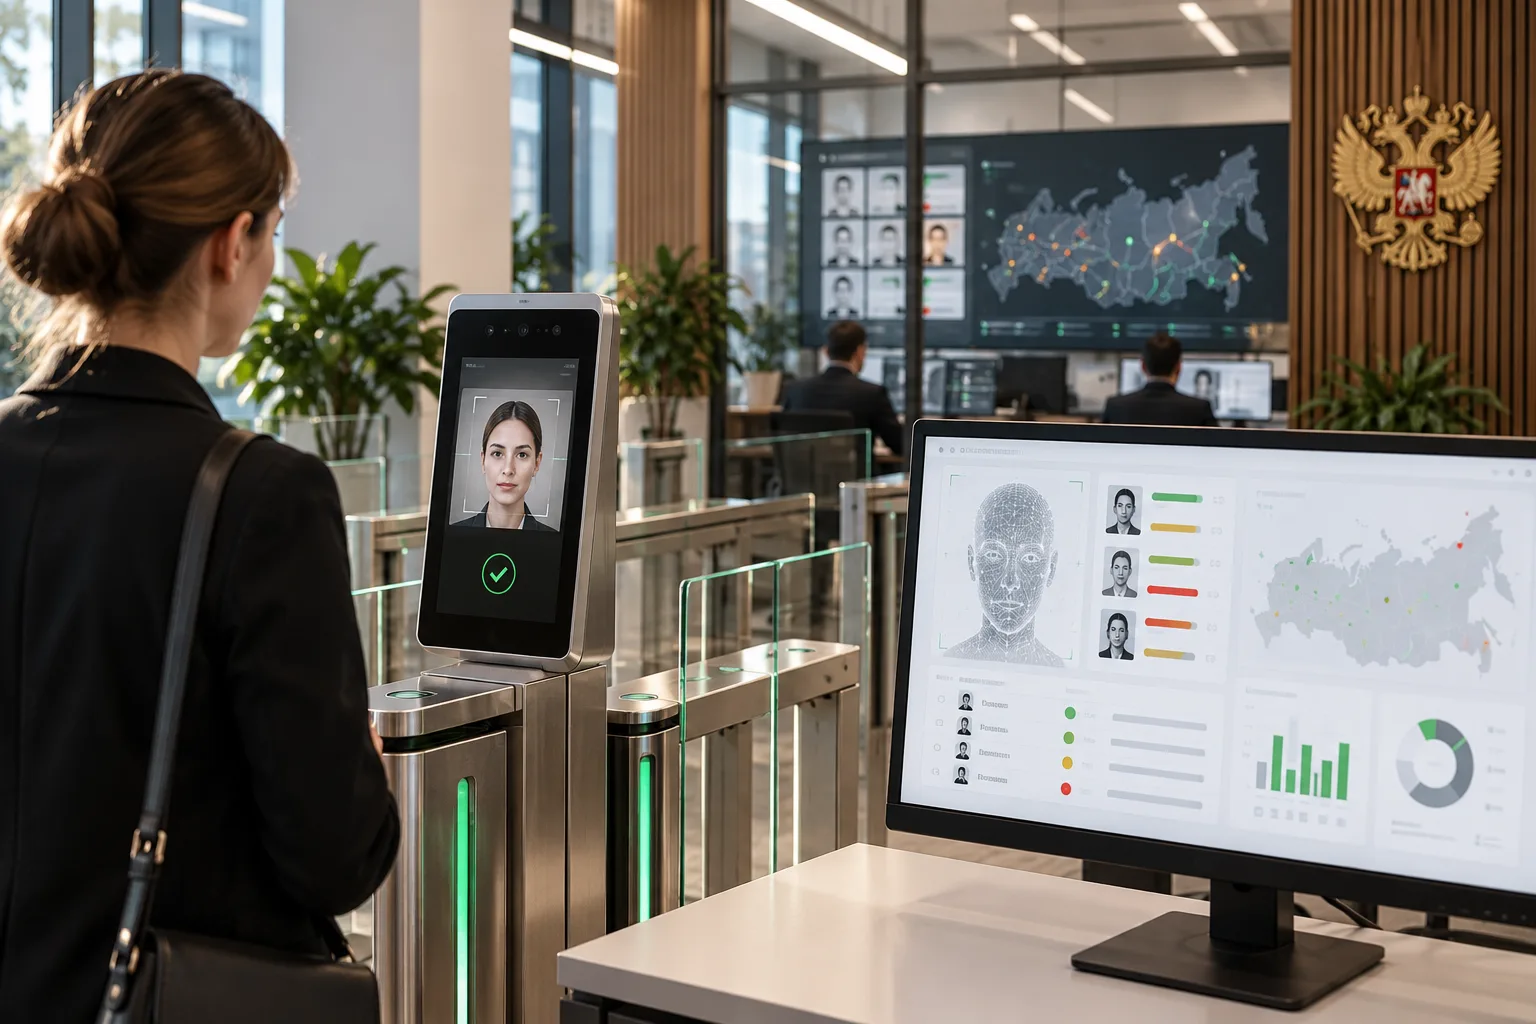 © Сгенерировано ИИ
Интегратор цифровых решений Trust Technologies и команда платформы «Астра Мониторинг» (входит в продуктовый контур ГК «Астра») объявили о технологическом партнерстве. Компании разработали совместное решение для комплексного контроля работы Типовых решений информационной безопасности (ТИБ) — программно-аппаратных комплексов, обеспечивающих передачу и подпись данных при взаимодействии с государственной Единой биометрической системой (ГИС ЕБС), передает CNews.
В рамках партнерства Trust Technologies отвечает за предпроектный аудит, проектирование, внедрение и техническое сопровождение, а «Астра Мониторинг» предоставляет платформенную инфраструктуру сбора и анализа метрик.
Архитектура системы охватывает весь стек биометрического контура:
- Инфраструктурный уровень: операционная система Astra Linux, СУБД, сетевое оборудование, модули ТИБ и средства криптографической защиты информации (СКЗИ), включая аппаратные криптомодули (HSM).
- Внешние связи: контроль доступности шлюзов ГИС ЕБС, Единой системы идентификации и аутентификации (ЕСИА) и Системы межведомственного электронного взаимодействия (СМЭВ).
- Сбор трассировок: агенты платформы снимают данные о прохождении запросов непосредственно на уровне ядра ОС без вмешательства в исходный код программных модулей ТИБ.
Вместо изолированного отслеживания отдельных серверов система группирует события по смыслу бизнес-операций: регистрация образцов, удаленная идентификация, биометрическая верификация и деактивация учетных записей. Это позволяет фиксировать деградацию сервиса и замедление откликов до того, как сбой приведет к массовым отказам у пользователей.
Предотвращение инцидентов
Алгоритмы платформы используют адаптивные пороги для выявления аномалий в поведении системы без необходимости постоянной ручной подстройки правил.
Сценарии проактивного мониторинга позволяют заблаговременно обнаружить:
- Приближение срока окончания действия сертификатов и лицензий средств электронной подписи, а также актуальность списков отозванных сертификатов (CRL).
- Утечки системных ресурсов (RAM, CPU, файловые дескрипторы) процессами ТИБ до наступления критического сбоя.
- Рассинхронизацию времени между узлами контура, которая нарушает корректность проверки электронной подписи и снижает достоверность журналов аудита.
Нормативные требования ФЗ-572
Разработка специализированного инструментария мониторинга обусловлена строгими регуляторными рамками работы с биометрическими данными в России:
- Исполнение требований ФЗ-572: федеральное законодательство обязывает финансовые организации, операторов связи и коммерческие компании передавать биометрические персональные данные в ГИС ЕБС, а локальную идентификацию проводить исключительно с использованием сертифицированных ТИБ.
- Бесперебойность сервисов идентификации: недоступность ТИБ или сбои в цепочках подписи данных блокируют процессы удаленного открытия счетов, выдачи кредитов и подтверждения операций. Автоматический контроль доступности смежных систем (ЕСИА, ЕБС, СМЭВ) помогает инженерам быстро определить, на чьей стороне произошел сбой — во внутреннем контуре организации или на стороне государственных сервисов.
- Импортозамещение стека мониторинга: платформа «Астра Мониторинг» включена в Единый реестр российского ПО. Это позволяет субъектам критической информационной инфраструктуры (КИИ) закрывать требования регуляторов (ФСТЭК, ФСБ) по контролю защищенности без использования импортных APM-систем (Dynatrace, AppDynamics).
Читайте также: Когда инфраструктура предупреждает раньше ИБ: как DCIM помогает увидеть риски до инцидента
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Beget восстановил более 55 тыс. сайтов после кибератаки: юрист оценил последствия приостановки аккредитации
INVENTORUS представил первого в России ИИ-агента «Никола» для автоматизации научных исследований и НИОКР
МВД предупредило о краже данных через общественный Wi-Fi
«Сетевая безопасность»: для тех, кто строит сети и кто их защищает
В Екатеринбурге состоится Уральский фестиваль кибербезопасности
ИТ-холдинг Т1 раскрыл детали деловой программы конференции Импульс Т1


Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)