«DataSuckers» заявила о похищении и последующем уничтожении 395,5 млн записей туроператора Tez Tour


 56 минут назад
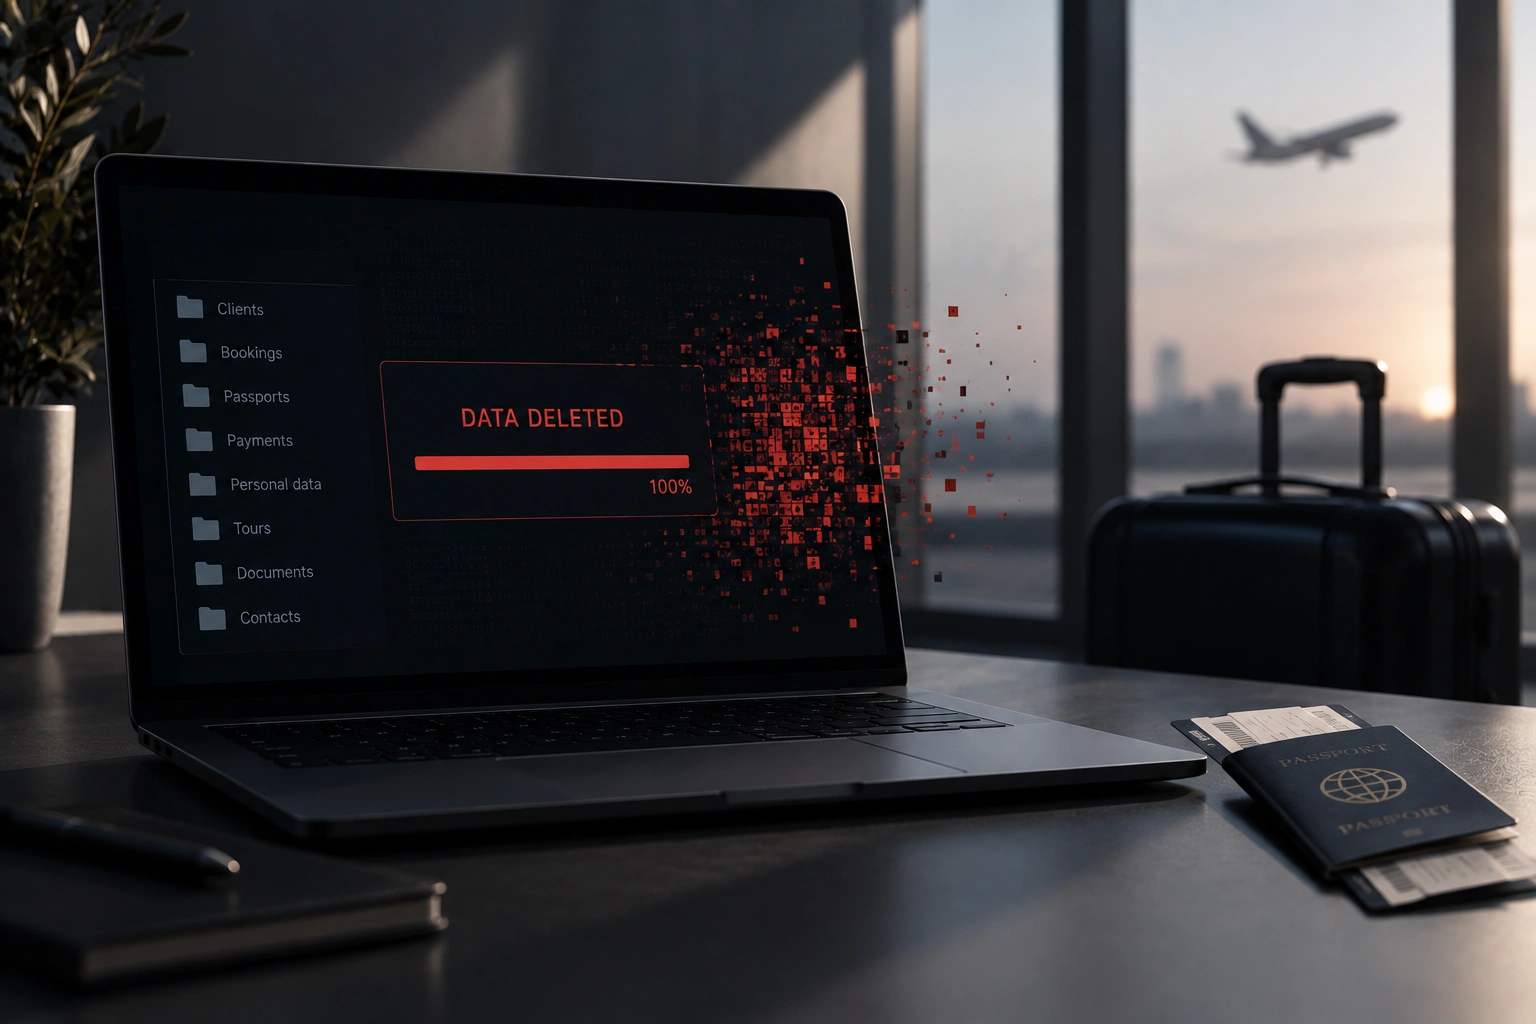 © Сгенерировано ИИ
Хакерская группировка DataSuckers взяла на себя ответственность за кибератаку на IT-инфраструктуру российского туроператора Tez Tour. Захватчики заявили о похищении 395,5 млн пользовательских записей с их последующим удалением из систем компании и уничтожением резервных копий. Полученная база персональных данных уже продана сервису «пробива», передает SecPost.
По заявлению представителей DataSuckers, в руках атакующих оказались паспортные данные, реквизиты заграничных паспортов, номера банковских карт, телефоны и адреса клиентов. Согласно сообщению взломщиков, из базы туроператора были выкачаны и безвозвратно удалены следующие категории данных:
- Финансовые транзакции: 252,3 млн записей;
- Бронирования отелей: 52,1 млн записей;
- Данные о бронированиях: 45,9 млн записей;
- Заказы туров: 21,5 млн записей.
После выгрузки данных хакеры полностью перезаписали жесткие диски серверов и уничтожили резервные копии, сделав невозможным восстановление систем силами IT-службы компании. В ночь на 18 сентября похищенный массив данных был продан стороннему «пробив-боту».
Технические уязвимости
Представители группировки сообщили, что находились во внутренней сети Tez Tour около двух недель, планомерно расширяя права доступа. Около 80% основной фазы атаки было выполнено за одну ночь. Среди факторов, облегчивших взлом, хакеры назвали:
- Отсутствие системы мониторинга: не велся контроль логов входа и действий пользователей в системе;
- Устаревшее ПО: использование серверного программного обеспечения с не закрытыми уязвимостями;
- Архитектурные ошибки: хранение резервных копий (бэкапов) на том же сервере, где размещался публичный веб-сайт.
Группировка DataSuckers заявляет, что ведет деятельность около полугода, руководствуется исключительно финансовой мотивацией и не имеет политической подоплеки.
Хронология инцидента и позиция Tez Tour
- 15 сентября: Появились первые сообщения о сбоях в работе сайта Tez Tour. Коммерческий директор компании Воскан Арзуманов заявил, что атака затронула веб-ресурс, но признаков компрометации данных туристов на тот момент выявлено не было.
- 16 сентября: Tez Tour официально подтвердила факт ИБ-инцидента, затронувшего часть IT-инфраструктуры. Компания заявила о локализации проблемы, проведении проверок и начатом процессе поэтапного восстановления сервисов с временным ограничением доступа к ряду систем.
- 18 сентября: Официальные представители туроператора не прокомментировали заявление хакеров о продаже базы данных и уничтожении серверов. Ответ на официальный запрос редакции SecPost от компании пока не поступил.
Читайте также: ИИ: помощник или угроза? Как защитить корпоративные данные
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
BI.ZONE провела оценку компрометации инфраструктуры техцентра «ЛУКОМ-А» перед подключением к SOC
Artezio выпустила решение на базе многослойного ИИ для проверки защищенности бизнеса
TECH WEEK 2026: технологии, искусственный интеллект и цифровая трансформация бизнеса
В России обсуждают введение льготных кредитов и лизинга на закупку оборудования для ИИ
В России рассчитывают в восемь раз увеличить рынок сверхбезопасного ПО и оборудования
Инфобез без иллюзий. «СёрчИнформ» приглашает на ежегодную серию практических ИБ-конференций





Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК