В России под угрозой взлома оказались около 100 тысяч маршрутизаторов MikroTik


 43 минуты назад
 © Сгенерировано ИИ
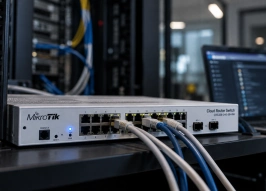
С начала сентября зафиксирована волна кибератак на сетевое оборудование MikroTik, доступное из интернета по протоколу SSH. Злоумышленники получают полный административный контроль над устройствами без прохождения аутентификации. По данным компании Fplus, в РФ сейчас эксплуатируется порядка 100 тысяч потенциально уязвимых маршрутизаторов, передает SecPost со ссылкой на The Hacker News.
Проблеме присвоена оценка 9.2 балла по шкале CVSS (из 10 возможных). Брешь связана с дефектом проверки RSA-подписи: атакующий обходит ввод пароля или приватного ключа и моментально получает права суперпользователя.
Под угрозой находятся следующие версии RouterOS:
- Серия 6.x: от 6.0.0 (ниже 6.49.21);
- Серия 7.x: от 7.0.0 до 7.23.4;
- Серия 7.x: от 7.24 (ниже 7.24.2).
Получив доступ уровня администратора, хакеры способны перехватывать сетевой трафик, подменять DNS-запросы, создавать скрытые учетные записи, изменять правила файрвола, поднимать туннели и выгружать конфигурации с паролями. Захваченное устройство становится плацдармом для развитой атаки вглубь корпоративной сети.
Признаки компрометации
Производитель и специалисты по ИБ настоятельно рекомендуют немедленно обновить ПО RouterOS до исправленных сборок.
Алгоритм экстренных действий для администраторов:
- Ограничение доступа: Если быстро обновить устройство невозможно, следует полностью заблокировать доступ к SSH, WebFig, WWW/WWW-SSL и тестам пропускной способности (bandwidth-test) из внешней сети, оставив управление только внутри доверенных сегментов или через VPN.
- Проверка на взлом: После установки обновления необходимо провести аудиторскую проверку. На компрометацию указывают появление неизвестных пользователей с высокими привилегиями, сторонние скрипты, нетипичные задания в планировщике, создание учетной записи ops и аномальные записи в SSH-логах (на что отдельно обращает внимание CERT Polska).
Мнения экспертов
Начальник отдела ИБ компании «Код безопасности» Алексей Коробченко отмечает критический характер дефекта:
«Административный контроль без аутентификации означает возможность атакующего войти по SSH без пароля и приватного ключа благодаря дефекту проверки RSA-подписи. Все это позволяет хакеру сразу получить права уровня администратора с максимальным спектром возможностей — от перехвата трафика и подмены DNS до чтения конфигураций с паролями».
Руководитель аналитики L1 GSOC компании «Газинформсервис» Андрей Жданухин предупреждает о рисках для всей инфраструктуры:
«Взлом и компрометация маршрутизатора могут стать плацдармом для дальнейшего проникновения в корпоративную сеть. Злоумышленники, получив административный контроль, способны изменить маршрутизацию и правила доступа, создать туннель или прокси, а вместе с этим и использовать доверенное сетевое положение устройства для развития атаки внутри организации».
Заместитель генерального директора по сетевому оборудованию Fplus Артем Федосеев считает обнаружение бреши естественной частью эксплуатации ПО:
«Чем шире используется система и чем пристальнее ее изучают, тем больше уязвимостей в ней будут находить. Это нормальный жизненный цикл практически любой ОС. Тем не менее базовая техническая гигиена должна соблюдаться: SSH в типовой конфигурации должен быть скрыт, а удаленный доступ необходимо организовывать через VPN и ограничения по IP-адресам».
Читайте также: Гюзель Азюкова: «Главный критерий успеха среды систем автоматизации — востребованность у инженеров»
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
Платформа «Диво» от «Лукоморья» получила сертификат ФСТЭК России по 4 уровню доверия
Россия опередила мировые регионы по числу публичных утечек баз данных в 2025–2026 годах
Nord Clan представила ИИ-модуль ML Sense для автоматического контроля конвейерных лент
В 70% организаций России и СНГ зафиксирована активность вредоносного ПО
Дефицит отраслевых решений мешает бизнесу запустить MVNO
Доля атак через подрядчиков выросла до 30%, а промышленность стала главной целью киберпреступников
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК