Михаил Петров: «Специфика цифрового рубля создает новые векторы атак и новые маркеры фрода»


 2 часа назад
С 1 сентября 2026 года крупнейшие российские банки начали работать с цифровым рублем. Это только начало: впереди масштабирование на всю банковскую систему. Новый инструмент создает устойчивый спрос на решения по мониторингу транзакций, защите цифровых кошельков и интеграции с платформой Банка России. Банкам нужно будет адаптировать антифрод-системы под новые сценарии мошенничества и требования регулятора.
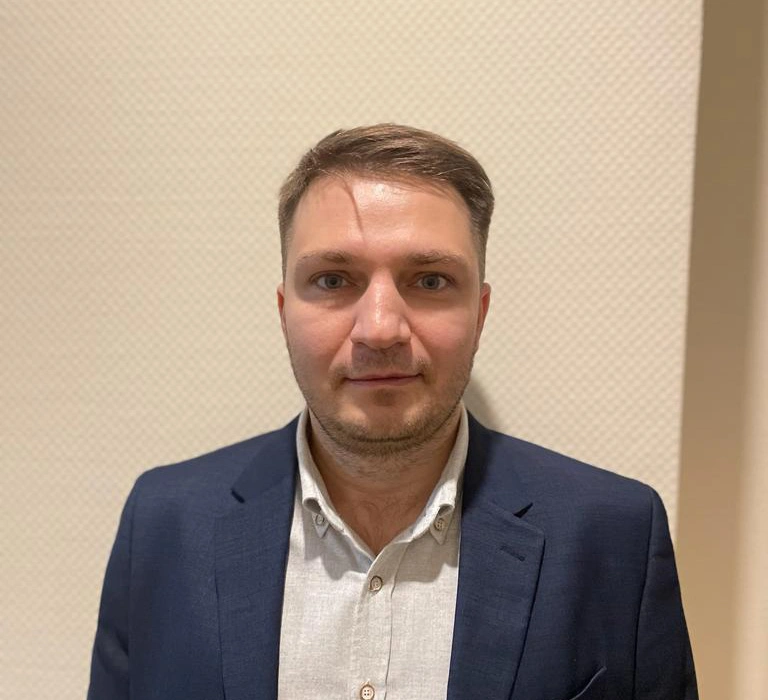
Михаил Петров, начальник управления по контролю за внедрением и технологическим развитием ПАО «РосДорБанк», в интервью RUБЕЖ объяснил, какие изменения требуются в антифроде уже сейчас, с какими сложностями столкнутся небольшие банки при масштабировании, как встроить проверку цифровых рублей в существующие системы мониторинга и почему универсальный API для проверки переводов — это технически амбициозная задача. Отдельно спикер остановился на новых признаках мошенничества, двухкомпонентной архитектуре кошельков и разделении антиотмывочного контроля между банками и Центральным банком.
RUБЕЖ: Какие изменения в антифроде потребовались банкам с запуском цифрового рубля?
М. Петров: Появление цифрового рубля потребовало от банков пересмотра архитектуры антифрод-систем. Традиционный антифрод строился вокруг банковского счета, контролировал транзакции внутри своего контура и имел полную информацию о счетах. С запуском ЦР парадигма меняется: банк больше не хранит цифровые рубли — они находятся на платформе ЦБ, а банк лишь предоставляет доступ к кошельку через свое мобильное приложение или интернет-банк. Поэтому фокус антифрода смещается с защиты счета на защиту электронных сообщений по каналам взаимодействия с ЦБ РФ.
Это влечет за собой ряд ключевых изменений. Банк должен оценить легитимность операции в режиме реального времени, в миллисекундах, до того, как передаст поручение на платформу ЦБ, ведь если мошенническая транзакция уйдет в ЦБ и будет исполнена, вернуть ее будет крайне сложно. Антифрод теперь должен контролировать действия клиента не только с фиатными деньгами (карты, вклады), но и с цифровыми рублями: если клиент внезапно закрывает депозит, переводит деньги на текущий счет, затем конвертирует их в цифровые рубли и пытается вывести на неизвестный кошелек, это единая цепочка мошенничества, которую система антифрода должна видеть целиком. Поскольку банк выступает лишь шлюзом, критически важно убедиться, что устройство, с которого отдается команда на перевод ЦР, не скомпрометировано. А так как цифровой рубль подразумевает возможность использования смарт-контрактов, антифрод-системам потребуется научиться анализировать логику этих контрактов на предмет уязвимостей и мошеннических закладок.
— С какими сложностями столкнутся небольшие банки при масштабировании?
Если для банков топ-10 внедрение новых модулей антифрода — вопрос перераспределения огромных IT-бюджетов, то для средних и небольших банков масштабирование систем под цифровой рубль может стать вопросом выживания. Основные сложности здесь следующие. Интеграция с платформой ЦБ требует высоких затрат на разработку и покупку нового оборудования, а у небольших банков зачастую нет собственного штата для обучения моделей машинного обучения под новые паттерны фрода. Небольшие банки исторически используют коробочные решения, поэтому им придется ждать, пока разработчики их АБС и антифрод-систем выпустят обновления с поддержкой цифрового рубля, а затем платить за эти лицензии. ЦБ устанавливает строгие требования и сроки, и старые, монолитные системы небольших банков могут не справиться с возросшим потоком запросов, что может повлиять на настройки и будет блокировать легитимные переводы в ЦР, а банк столкнется с оттоком недовольных клиентов, при этом штат операторов для ручного разбора заблокированных операций у малых банков ограничен.
— Как встроить проверку цифровых рублей в существующие антифрод-системы?
Эффективная защита невозможна при создании изолированного антифрода для цифрового рубля — проверка должна быть бесшовно встроена в существующую омниканальную систему мониторинга. Архитектурный подход здесь таков. События из канала цифрового рубля должны поступать в ту же шину данных, что и карточные транзакции, переводы по СБП и входы в интернет-банк. Система должна оценивать весь контекст и новые правила, включая электронные сообщения в системе цифрового рубля. В профиле клиента в антифрод-системе должен появиться новый атрибут — привязанный цифровой кошелек и история типичного поведения в нем. Антифрод должен быть интегрирован с API ЦБ для получения обратной связи: если ЦБ отклоняет операцию по своим фрод-индикаторам, банковский антифрод должен мгновенно получить этот сигнал и повысить уровень риска для данного клиента по всем остальным каналам.
— Насколько сложно создать универсальный API для проверки переводов?
Создание универсального API для интеграции банковских систем с платформой цифрового рубля ЦБ и внутренними системами проверки переводов — технически амбициозная задача, сопряженная с рядом фундаментальных сложностей. Среди технических и архитектурных барьеров стоит выделить следующие. Банки используют разные АБС и форматы представления данных, поэтому универсальный API должен строиться на жестких стандартах, чтобы все участники рынка говорили на одном языке. API — главная мишень для хакеров, поэтому универсальный шлюз должен быть защищен от DDoS-атак, инъекций и атак типа «человек посередине», что требует строгой взаимной аутентификации и подписания каждого запроса электронной подписью. Платформа будет развиваться, и выкатывание новых версий API не должно приводить к остановке обслуживания, что требует сложных механизмов маршрутизации и поддержки обратной совместимости.
— Какие новые признаки мошенничества появились для цифрового рубля?
Хотя базовая цель мошенников остается прежней — похитить средства, специфика цифрового рубля рождает новые векторы атак и новые маркеры фрода. Среди новых и специфических признаков стоит выделить следующие. Появление новых сущностей всегда сопровождается фишингом, поэтому признаком фрода становятся переходы по ссылкам из писем «Обновите ваш банк для поддержки цифрового рубля» или «Защитите свои деньги, переведя их на безопасный цифровой счет ЦБ». Если клиент, который никогда не пользовался сложными финансовыми инструментами, внезапно активирует смарт-контракт на регулярные переводы в цифровых рублях неизвестным юридическим лицам, это явный маркер компрометации. А из-за высокой скорости операций в ЦР мошенники попытаются выстроить цепочки дропперов для мгновенного размытия средств, и маркером здесь служит поступление цифровых рублей на кошелек и их перечисление 3–5 другим получателям в течение нескольких секунд.
— Как растет нагрузка на антифрод и какие технологии помогают?
Запуск цифрового рубля - не просто новый канал, это канал с потенциально огромным трафиком в секунду, который в перспективе должен выдерживать нагрузку, сопоставимую с Системой быстрых платежей (СБП) или Национальной системой платежных карт (НСПК).
Рост нагрузки:
Нагрузка на антифрод растет экспоненциально, так как каждая транзакция теперь требует проверки не только по внутренним базам, но и с учетом ответов от инфраструктуры ЦБ и списков дропперов (ФИДы ЦБ).
Технологии спасения:
- Такие БД позволяют мгновенно выявлять сложные связи. Вместо того чтобы долго искать в табличных базах, графовая БД за миллисекунды покажет, что устройство отправителя ранее использовалось клиентом, который переводил средства известному мошеннику. Это критически важно для выявления сетей дропперов.
- Использование анализа данных "в полете", что обеспечивает реакцию антифрода в миллисекундах.
- Размещение профилей клиентов и правил антифрода в оперативной памяти ,вместо медленных жестких дисков для мгновенного скоринга.
- Использование нейросетей, градиентного бустинга и деревьев решений, которые работают параллельно. ML-модели способны улавливать нелинейные зависимости, которые человек не может описать жесткими правилами.
- Технологии быстрого переобучения моделей. Если злоумышленники меняют тактику вывода ЦР, новая ML-модель должна быть обучена и внедрена за считанные часы, а не месяцы.
— Какие угрозы создает двухкомпонентная архитектура кошельков?
Двухкомпонентная архитектура (ЦБ хранит реестр и средства, банки предоставляют интерфейс) решает проблемы ликвидности и унификации, но порождает серьезные риски информационной безопасности. Возникает проблема разделения ответственности и доверия.
Ключевые угрозы:
- Платформа ЦБ может быть защищена идеально. Но если злоумышленник взломает мобильное приложение банка, то он сможет отправить легитимно выглядящий приказ на перевод средств. Платформа ЦБ исполнит его, так как запрос подписан ключами доверенного участника
- Угроза расхождения данных между отображением в мобильном приложении банка и реальным балансом на платформе ЦБ. Злоумышленники могут использовать манипуляции с сетью, чтобы заставить приложение показывать неверный баланс, провоцируя клиента на необдуманные действия.
- Банки должны надежно хранить ключи, которыми они подписывают транзакции для платформы ЦБ. Компрометация HSM-модуля (Hardware Security Module) банка приведет к катастрофическим последствиям для его клиентов.
— Как выявлять социальную инженерию с цифровым рублем?
Социальная инженерия - основная проблема современного банкинга. Мошенники не взламывают системы, они "взламывают" людей. С цифровым рублем скрипты почти не меняются: "Ваш цифровой кошелек пытаются взломать", "Продиктуйте код для интеграции вашего счета с платформой ЦБ", "Переведите деньги на безопасный счет цифрового рубля".
Так как клиент сам подтверждает перевод, классические технические проверки (на совпадение IP, чистоту устройства) часто показывают, что все "легитимно".
Методы выявления:
- Антифрод анализирует, какчеловек пользуется смартфоном в момент совершения операции по ЦР. Если клиент вводит сумму необычно медленно, постоянно сворачивает приложение (читает инструкции в мессенджере), угол наклона смартфона нетипичен (лежит на столе, включена громкая связь) — система повышает риск-балл.
- Интеграция с телеком-операторами. Если в момент инициации перевода ЦР клиент находится в режиме длительного разговора с неизвестным/подозрительным номером — операция приостанавливается.
- Выявление запущенных программ удаленного доступа ,трансляции экрана или активных сессий в мессенджерах.
- Если пожилой человек, ранее использовавший только сберкнижку и пенсионную карту, внезапно активирует кошелек цифрового рубля и переводит туда все накопления для немедленной отправки — операция блокируется для ручного подтверждения (звонок службы безопасности банка).
— Как автоматизировать приостановку подозрительных операций по указанию ЦБ?
В рамках Федерального закона № 161-ФЗ банки обязаны приостанавливать переводы на два дня, если реквизиты получателя содержатся в базе данных Банка России о случаях и попытках осуществления переводов денежных средств без согласия клиента (ФИД ЦБ). Для цифрового рубля этот механизм должен работать безупречно и молниеносно, поэтому автоматизация здесь строится на нескольких ключевых элементах.
Банки должны внедрить автоматические коннекторы, которые скачивают и распаковывают обновления базы ЦБ, пополняемой ежедневно. Идентификаторы из базы ЦБ (номера телефонов, СНИЛС, ИНН, номера кошельков, если применимо) должны кэшироваться в оперативной памяти антифрод-системы. Оркестрация процессов при совпадении реквизитов получателя с базой ЦБ должна работать автоматически. Система должна заблокировать транзакцию до ее отправки в контур ЦБ и запустить таймер «периода охлаждения» (обычно 2 дня). Также она должна отправить PUSH-уведомление или СМС клиенту с предупреждением о риске и сформировать задачу в CRM для оператора, если клиент пытается совершить повторную попытку.
Если по истечении двух дней клиент настаивает на переводе, система согласно закону должна пропустить транзакцию (если нет других причин для блокировки), снимая с банка ответственность за возмещение средств. Этот процесс перехода статусов должен происходить без участия человека.
— Как разделяется антиотмывочный контроль между банками и ЦБ?
С внедрением цифрового рубля процесс AML (противодействие отмыванию денег и финансированию терроризма) претерпевает серьезную трансформацию. На уровне коммерческих банков, то есть на микроуровне, банк по-прежнему несет ответственность за идентификацию клиента: именно он проверяет паспорта, биометрию, выявляет бенефициаров и присваивает клиенту первоначальный уровень риска по правилам платформы «Знай своего клиента» (ЗСК). Кроме того, банк видит, откуда к клиенту пришли фиатные деньги перед тем, как он конвертировал их в цифровые рубли, отслеживает поведенческие аномалии конкретного человека (время входа, устройства, геолокация) и обязан применять правила внутреннего контроля (ПВК по 115-ФЗ) к операциям с ЦР, проходящим через его инфраструктуру.
На уровне Центрального Банка, то есть на макроуровне, ситуация принципиально иная: в отличие от безналичных рублей, распределенных по сотням баз данных разных банков, ЦБ видит весь граф транзакций цифрового рубля в едином реестре. ЦБ совместно с Росфинмониторингом может технически «окрашивать» цифровые рубли — если государственные субсидии выделены на строительство, ЦБ на программном уровне запретит перевод этих конкретных цифровых рублей на счета ювелирных магазинов или в криптообменники. Также ЦБ способен видеть сети обналичивания и кольцевые переводы, которые проходят через разные банки: если мошенники используют 10 дропперов в 10 разных банках, ни один банк по отдельности не увидит всей схемы, а ЦБ видит ее моментально.
Главный вызов такого разделения заключается в информационном обмене, то есть в серых зонах. Если ЦБ видит подозрительную цепочку, он должен оперативно передать сигнал банкам-шлюзам для приостановки обслуживания скомпрометированных кошельков. И наоборот, если банк выявляет, что клиент вовлечен в теневой бизнес (например, незаконные онлайн-казино), он должен уведомить ЦБ для блокировки кошелька цифрового рубля этого клиента на глобальном уровне. Настройка этой двусторонней, мгновенной связи - главная задача комплаенс-подразделений на ближайшие годы.
Ранее RUБЕЖ опубликовал статью в колонку эксперта Константина Лучникова, юриста, партнера адвокатского бюро «Этлегис»: Антифрод для цифрового рубля: как банки будут защищать операции
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
VisionLabs и Oberon расширяют сотрудничество в области биометрии
Банки увеличивают инвестиции в кибербезопасность до 45 млрд руб в 2026 году
Микрофинансовые организации просят ЦБ отменить голосовую биометрию для онлайн-займов
ВТБ ввел СМС-защиту от входа в онлайн-банк с незнакомых устройств
ЦБ обяжет операторов платежных карт реагировать на кибератаки за три часа
Сохранность ценностей в эпоху гибридных угроз: физическая безопасность отделений банков
Новый номер журнала RUБЕЖ о безопасности ТЭК: защита объектов в агрессивных средах, импортозамещение, закупки, биометрические СКУД и новые нормативные требования.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК