Минцифры и платформа MAX опровергли сообщения об утечке данных


 20 октября 2025, 12:11
 © freepick.com
Министерство цифрового развития, связи и массовых коммуникаций РФ провело проверку информации об утечке данных из мессенджера MAX, появившейся в анонимных Telegram-каналах. По итогам анализа специалисты пришли к выводу, что публикации о взломе являются фабрикованными.
Фейковый сэмпл не подтверждён
В качестве «доказательства» утечки злоумышленники опубликовали сэмпл из 15 записей с якобы идентификаторами пользователей портала «Госуслуг». Однако проверка показала, что ни один из указанных ID не соответствует реальным ФИО зарегистрированных граждан. Это позволило Минцифры сделать вывод о недостоверности всей информации.
Платформа MAX: данные надёжно защищены
Пресс-служба национального мессенджера также официально опровергла слухи. Представители MAX заявили, что данные пользователей надёжно защищены, а утечка базы — фейк, распространяемый анонимными источниками. Эксперты центра безопасности платформы подчеркнули, что опубликованные данные не имеют отношения к MAX, а ссылки на якобы скомпрометированное ПО касаются программного обеспечения, которое мессенджер никогда не использовал.
В Минцифры подчеркнули, что данные пользователей «Госуслуг» защищены в соответствии с действующими требованиями информационной безопасности и не были скомпрометированы.
Читайте также: Незащищенные протоколы передачи данных используют 85% российских компаний.
Благодарим за оставленный Вами отзыв! Мы стараемся становиться лучше!
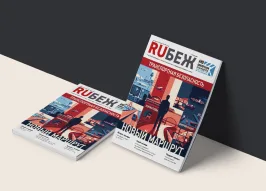
Транспортная отрасль вышла на новый нормативный маршрут. Сразу три документа — приказ Минтранса № 41, постановления Правительства РФ № 1915 и 2107 — внесли коррективы в дорожную карту по обеспечению безопасности объектов транспортной инфраструктуры. Однако обеспечительные мероприятия для запуска механизма новых требований выполнены не везде. Задача нового номера — подтолкнуть отрасль к пониманию, как выстраивать работу в условиях регуляторных пробуксовок при ограниченной нормативной видимости.
 Журнал RUБЕЖ
 Пожарная безопасность
 Транспортная безопасность
 Безопасность промышленности и ТЭК
.png)